计算机取证
1. 在制作 E01 取证镜像时,取证人员对原始证据和生成的镜像文件分别计算了 MD5 和 SHA-1 哈希值,并进行比对。这一操作的主要目的是:
B
**A. 确保镜像文件可以被 Autopsy 等工具正常打开和解析 **
B. 验证镜像文件与原始证据的数据完全一致,防止证据被污染或篡改
C. 确认原始磁盘没有坏道或物理损坏
D. 计算镜像的存储占用空间,以便后续归档管理读取注册表
2. 根据电子数据取证的相关法律法规和行业规范,以下关于电子证据的说法,哪一项是正确的?
C
A. 电子证据容易被篡改,因此必须经过公证才能作为定案依据
B. 取证人员可以直接对嫌疑人的原始硬盘进行分析,只要事后出具情况说明即可
C. 电子证据必须附有完整的取证记录、哈希校验值和操作日志,形成完整的证据保管链,才具备法律效力
D. 只要使用正版取证软件,提取的电子证据就天然具备法律效力,无需其他佐证
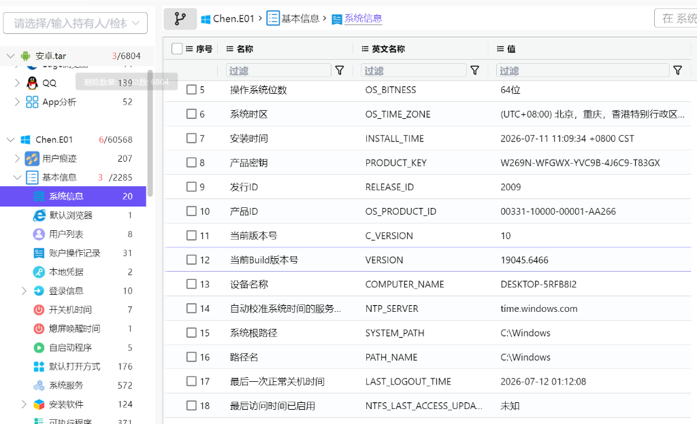
3. 获取Build 内部版本号。(例:12345.6789)
查看基本信息,19045.6466
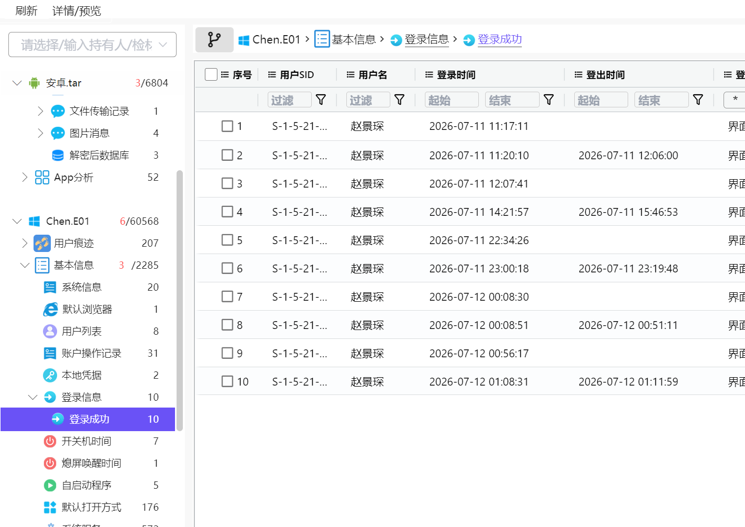
4. 写出嫌疑人日常登录系统的用户名(字母全拼小写)。
查看登录信息,发现是 zhaojingchen
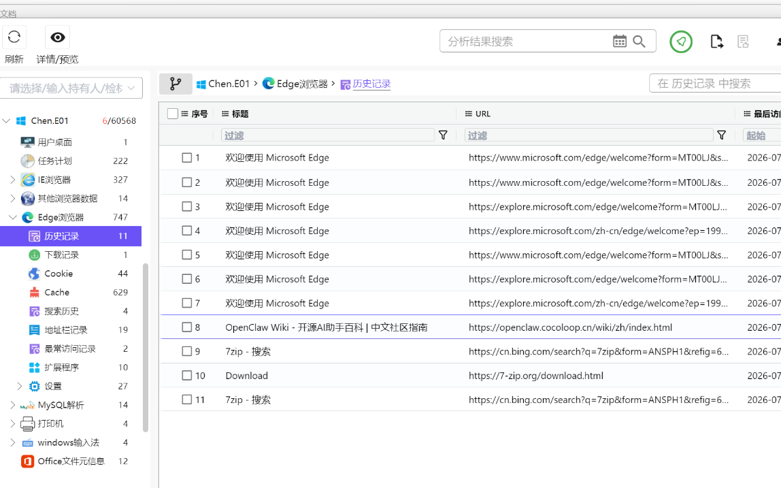
看一下历史记录
得到url,https://openclaw.cocoloop.cn/wiki/zh/index.html
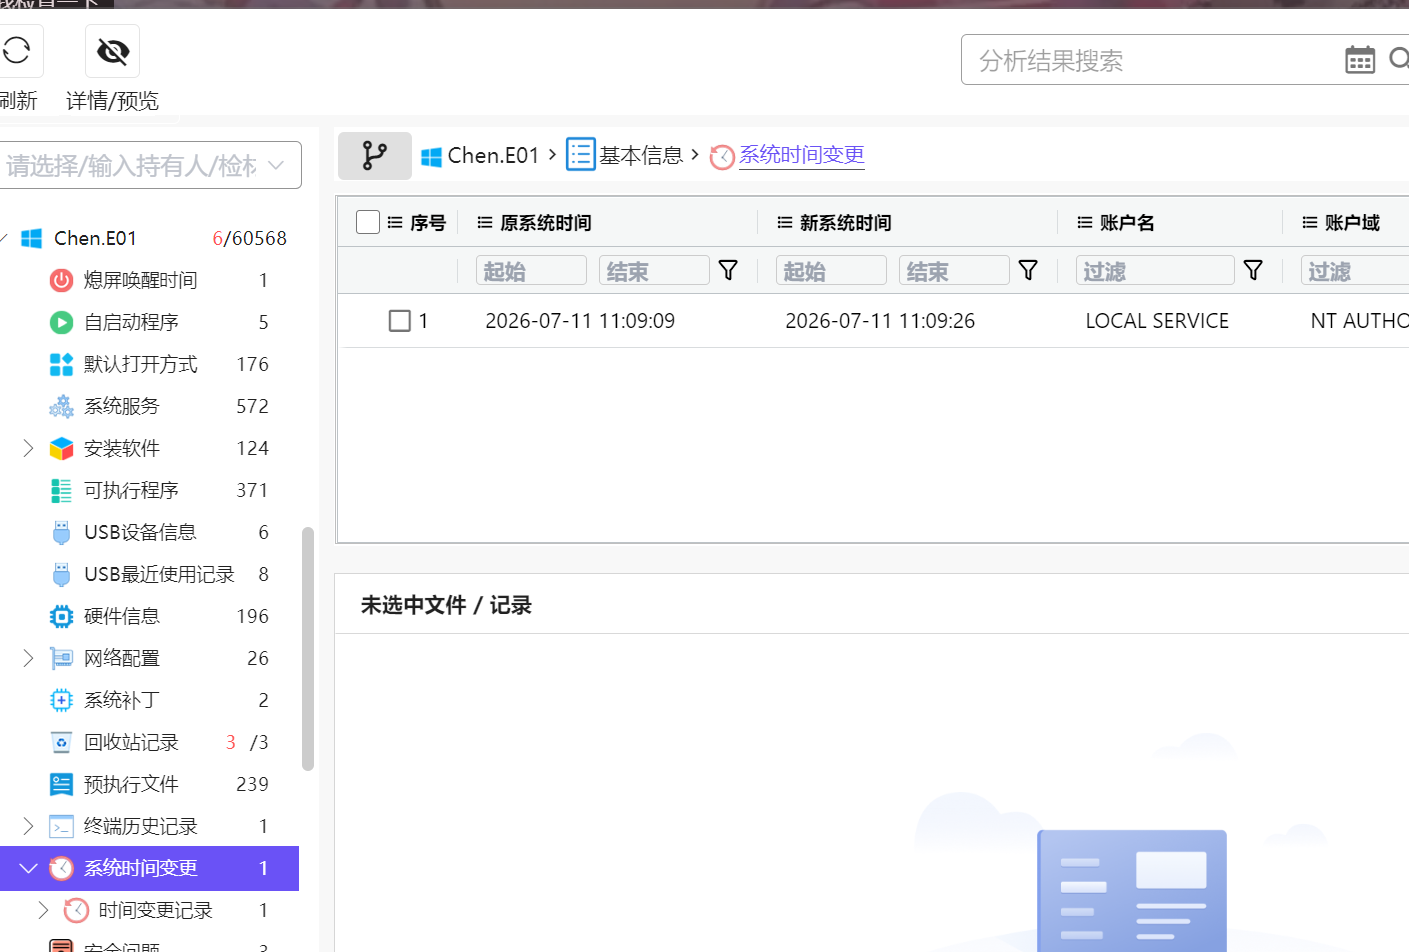
6. 第一个时间变更后的新系统时间(例:1111-11-11 11:11:11,UTC+8)。
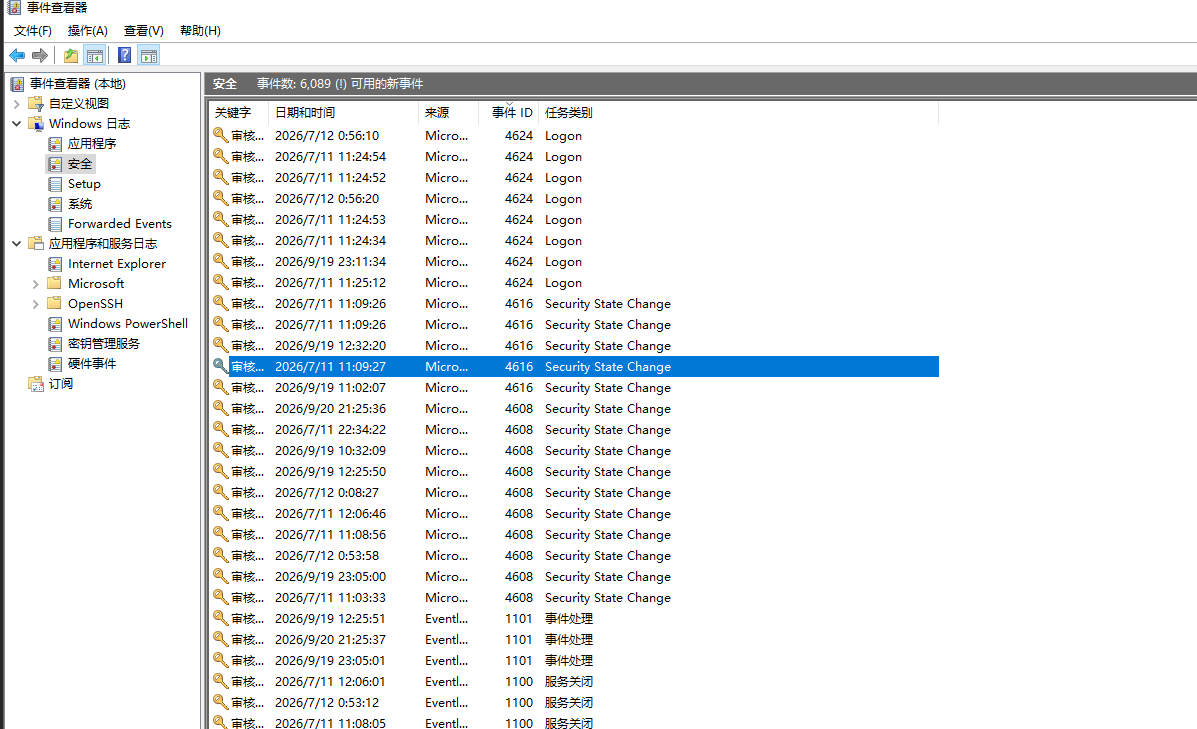
查看你一下系统变更记录,2026-07-11 11:09:26,UTC+8,不知道为什么不对。
破案了,答案是2026-07-11 11:09:26
仿真后,Win+R , eventvwr.msc 回车,打开事件查看器。
查看了 newtime 也是这个
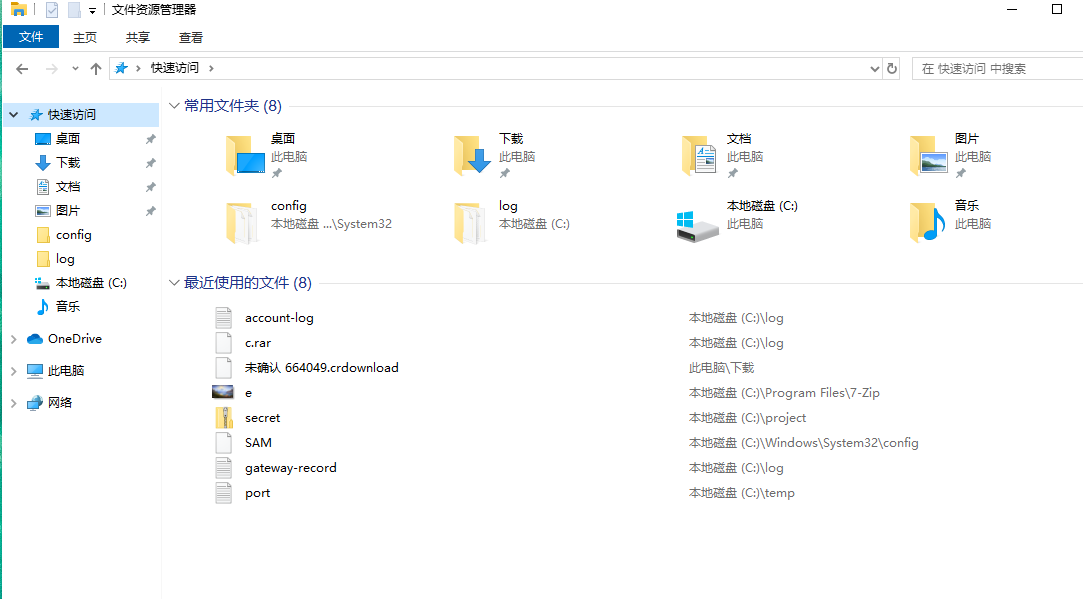
7.找到一个压缩包,解压后读取里面的通信端口。
这个在最近访问项目可以看到,或者仿真之后此电脑-->文档里面也有
 .
或者仿真之后查看最近使用文件
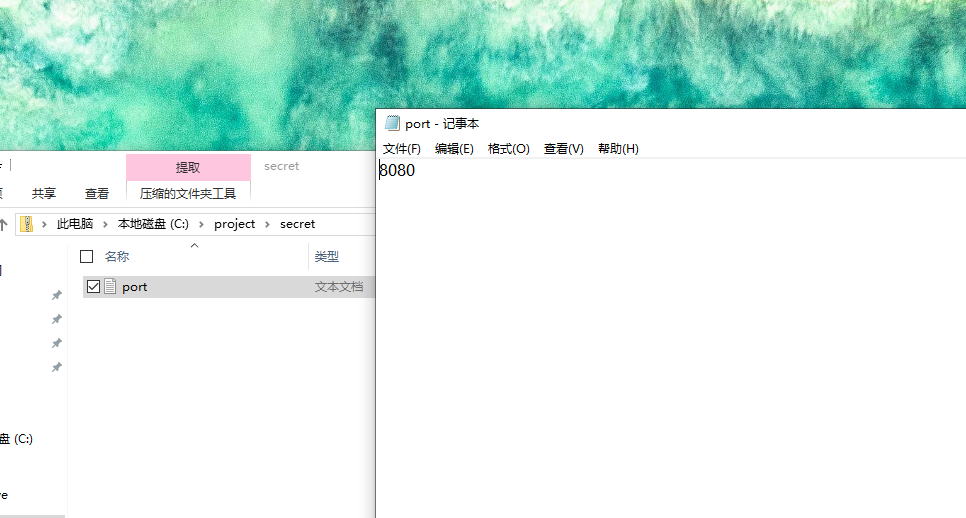
打开看一下 ,8080
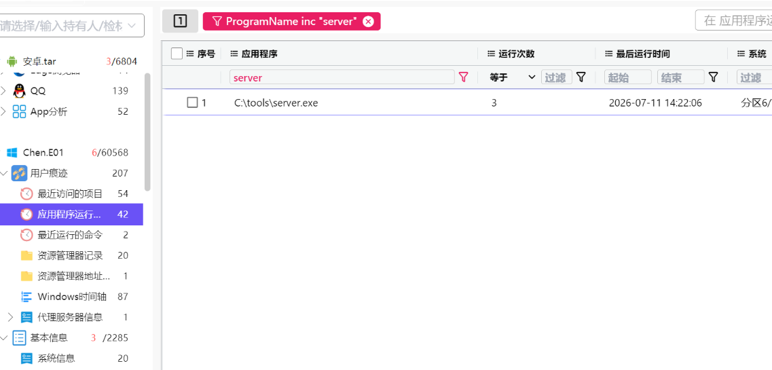
8. 获取`server.exe`最后运行的时间。(例:1111-11-11 11:11:11)
这个看应用程序运行时间,2026-07-11 14:22:06,运行了 3 次
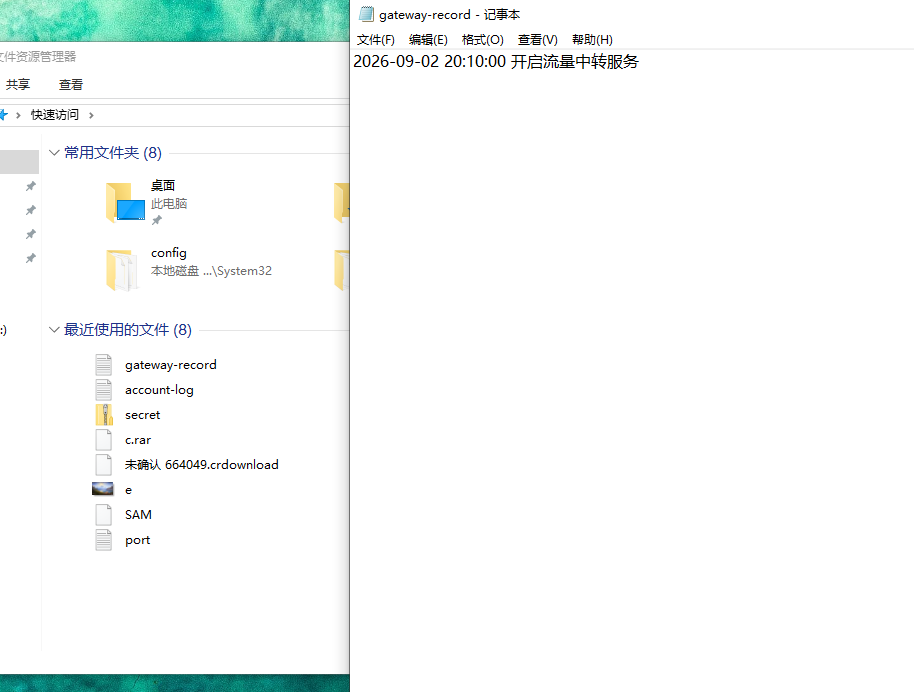
9. 写出网关开启流量中转的首次时间。(例:1111-11-11 11:11:11)
和第七题同理,在最近访问中可以看到,2026-09-02 20:10:00
10. 获取`server.exe`程序一共运行的次数。
见第八题,3
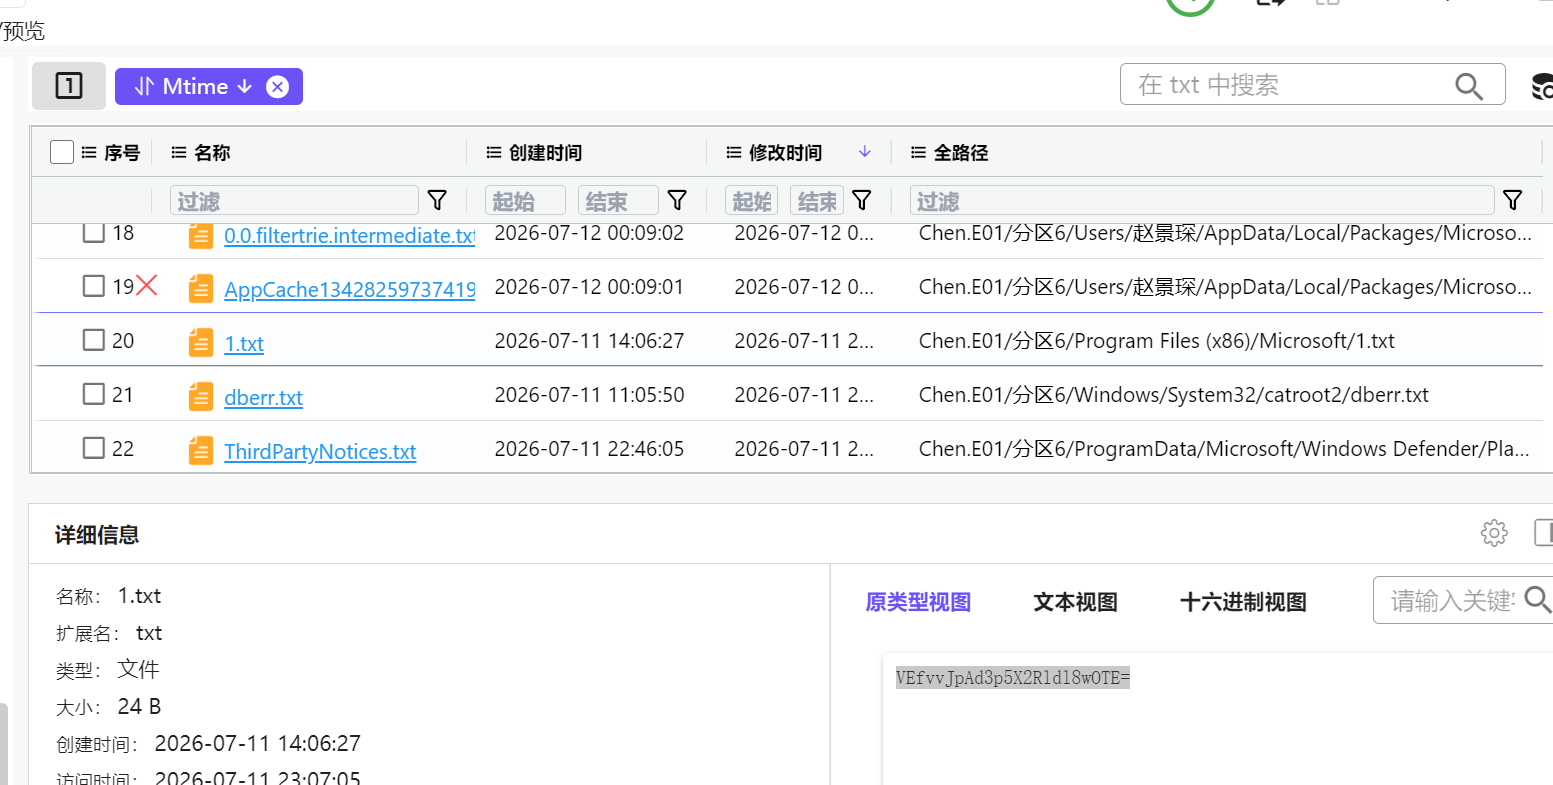
11. 他们交流有关线下联络的秘密信息发出者的用户名是什么?(例@abc_def_012)
这个在这里找到了,base64 解码一下,可以得到TG:@wzy_dev_091
12. 所有参与人员中谁分红最多。(字母全拼小写)(例:laomao)。
还有一个 account.log 看文件名就可以知道在这里面
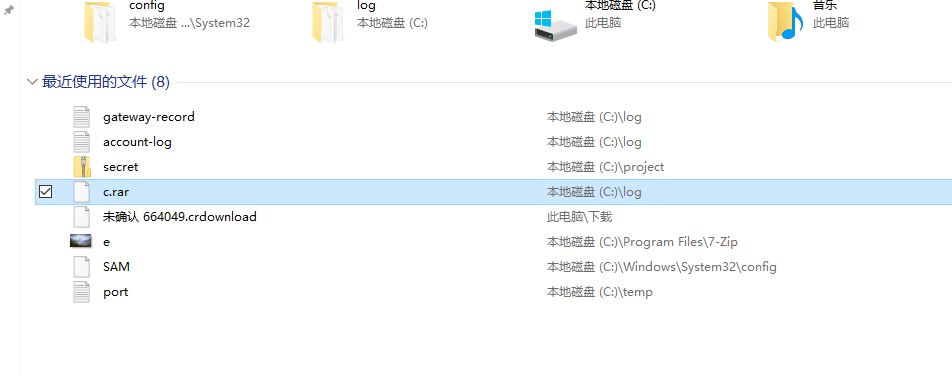
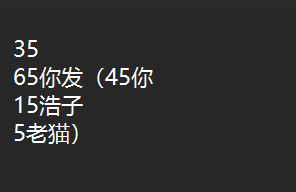
确实有账单,但是并没有说分红,往下看到了分成预结算 totg,应该是个密码,因为前面就省下了个 c.rar 压缩包,刚好就是加密的
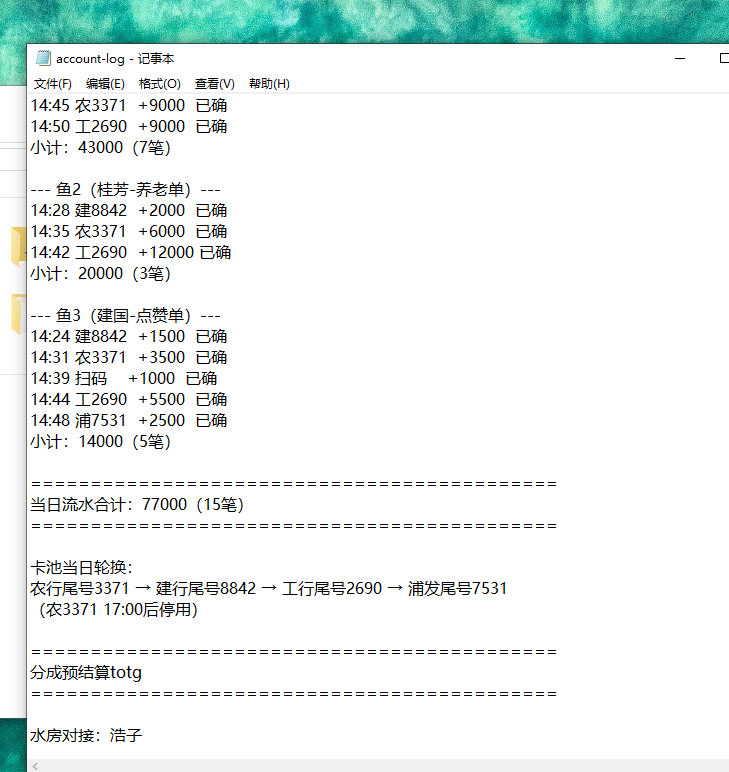
打开看一下,分红最多的是自己,zhaojingchen
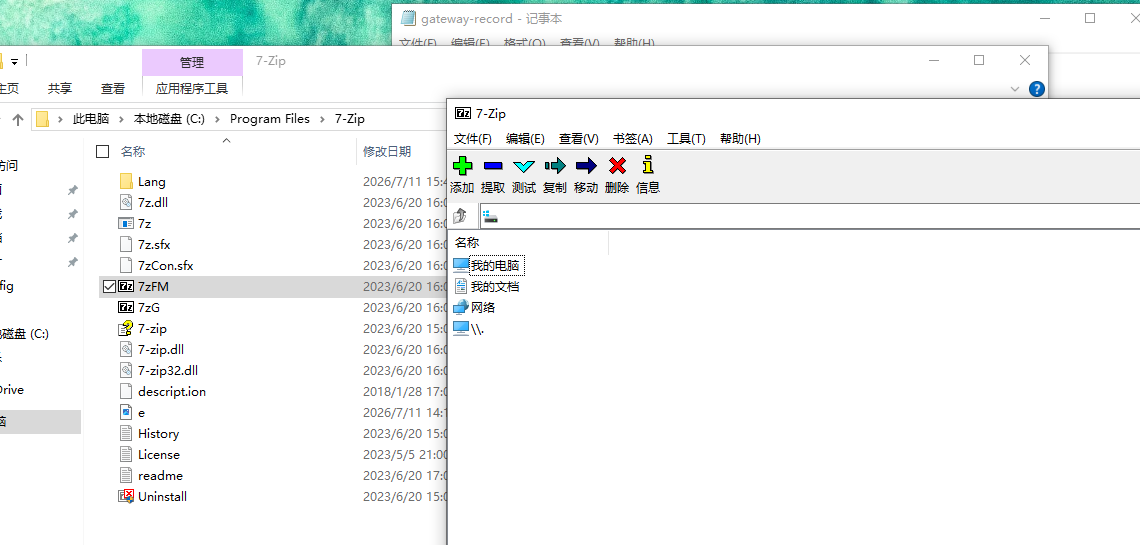
13. 分析下载记录,下载了一个解压软件,它的图形界面版exe完整路径。(例:D:\Program Files\123\123.exe)
这个应该是文件管理系统,C:\Program Files\7-Zip\7zG.exe 才是图形界面版 exe,当时只顾着看哪个是图形化的了
14. 获取受害者李沐阳被骗的总金额(格式:阿拉伯数字)。
见十二题,43000
15. 见面暗号是什么?
本来以为跟压缩包目录下的那个图片有关系,半天发现没啥用
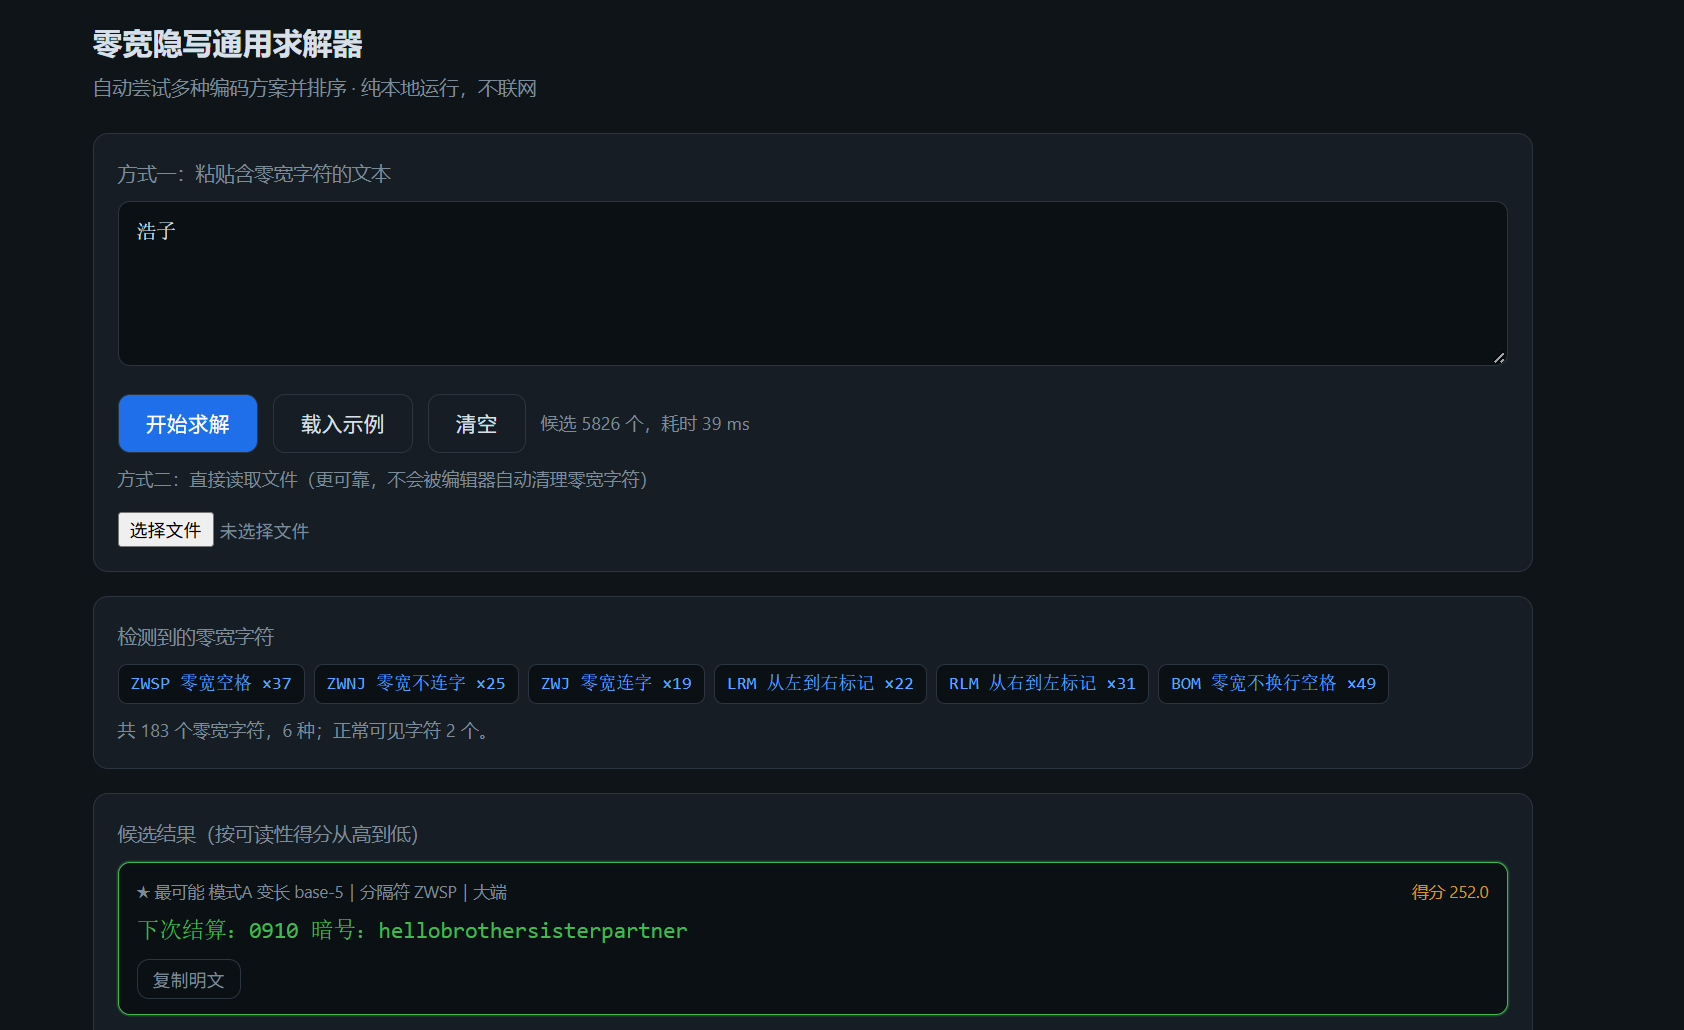
最后在 account.txt 中发现了零宽隐写
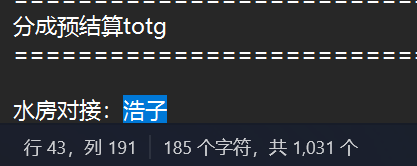
最近刚入门 misc,这种题还不是很熟悉,好像零宽隐写方式很多。
让 ai 写了一个工具来解决,下次结算:0910 暗号:hellobrothersisterpartner
手机取证
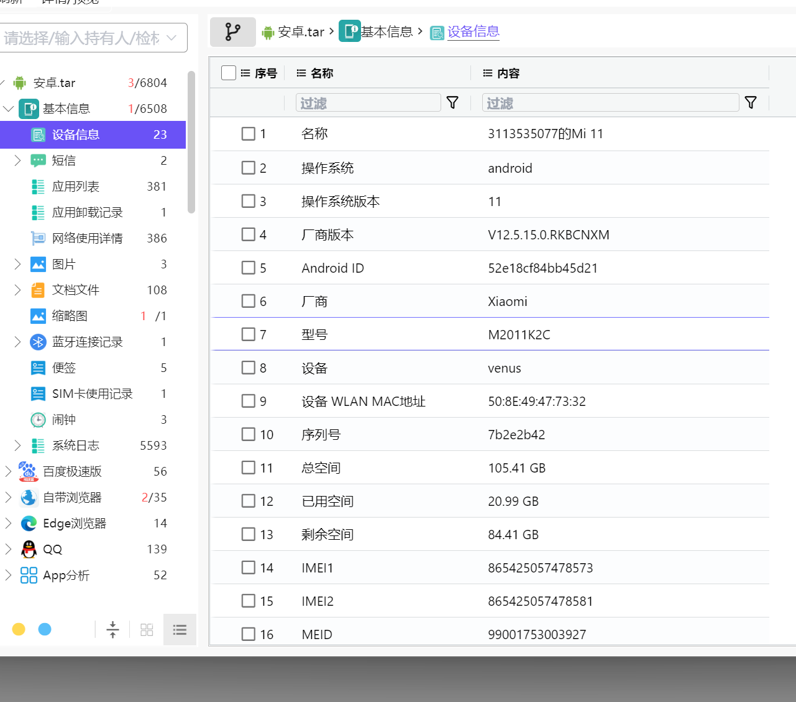
1. 根据安卓.tar,该手机型号是什么?(答案格式:A1234B5C)
查看基本信息,M2011K2C
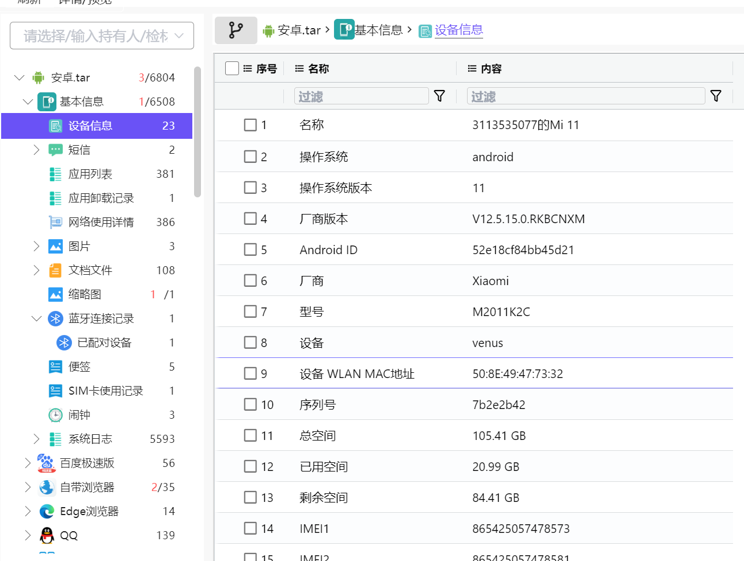
2. 根据安卓.tar,该手机的设备 WLAN MAC地址(答案格式:00:0A:00:00:00:00)
基本信息,50:8E:49:47:73:32
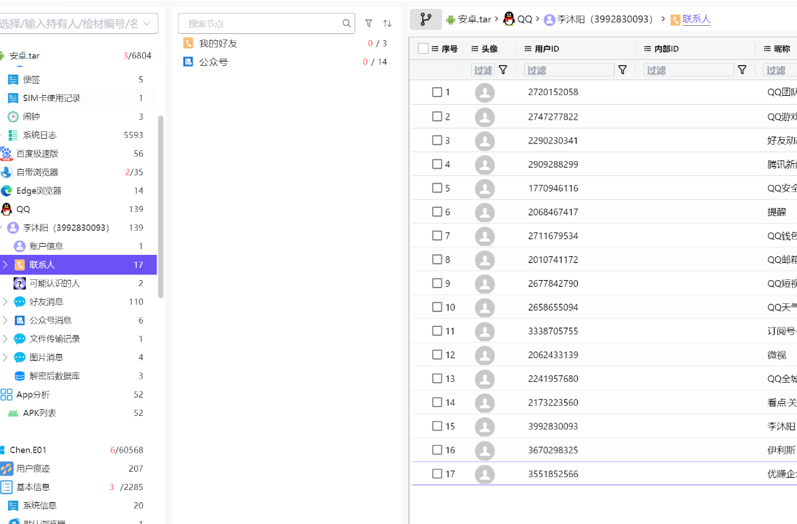
3. 根据安卓.tar,优赚企划专员的qq号是多少?(答案格式:1234567899)
查看 qq 联系人,3551852566
4. 根据安卓.tar,李沐阳与优化专企专员的聊天记录中,发现可疑的docx文档(兼职工作说明),根据线索,找到最终flag(答案格式:flag {123_Abcd_Ef_Qwertyu_Asdfg})
flag{903_Claw_AI_Malware_Trace},见第 14 题
正解
下载提供的附件 docx,在文档里面有零宽隐写,解密后的信息就是我 14 题的照片的路径
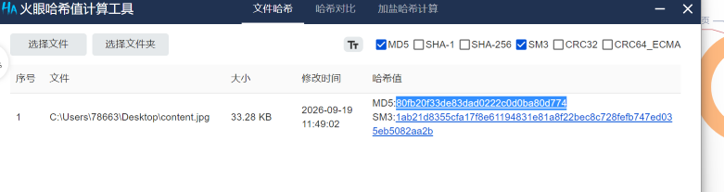
5. 2026-7-12-19:06:50发送的内容MD5值是多少?(答案格式:1sfs234679666adsdc)
在聊天记录里面找这个时间
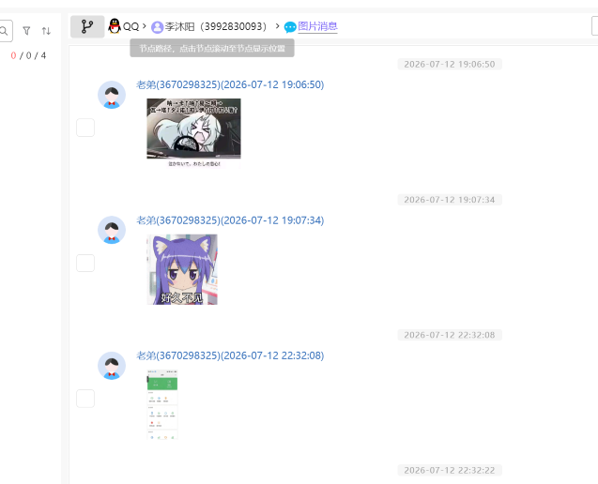
拖出来计算一下 hash 即可,80fb20f33de83dad0222c0d0ba80d774
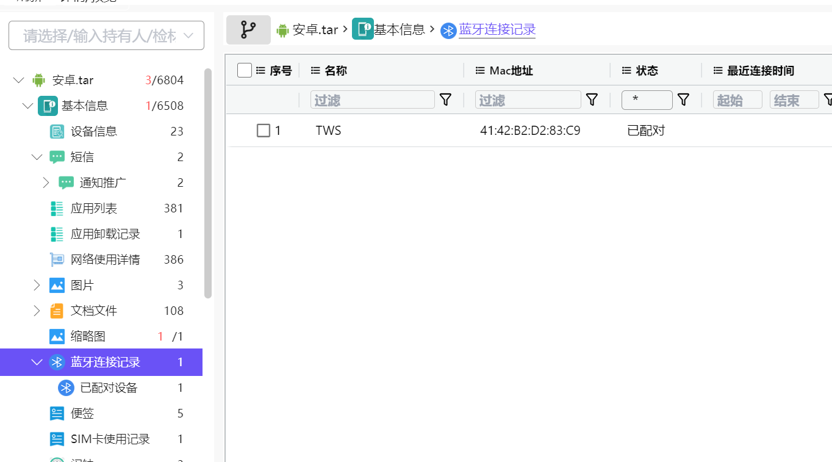
6. 蓝牙的Mac地址(答案格式00:00:00:00:00:00)
查看蓝牙连接记录,41:42:B2:D2:83:C9
7. 嫌疑人曾在手机搜索过电脑远控的记录,请问用的什么浏览器?(答案格式:火狐浏览器)
查看所有浏览器的历史记录,发现是 Edge 浏览器
 ,
8. 9-03”专案组在对涉案手机进行深度电子取证时,发现一款专为安卓用户打造的智能后台管理工具,无需 Root 权限的软件,请写出其包名(答案格式:com.xiaomi.market)
在apk中查找,发现一个可疑的黑阀
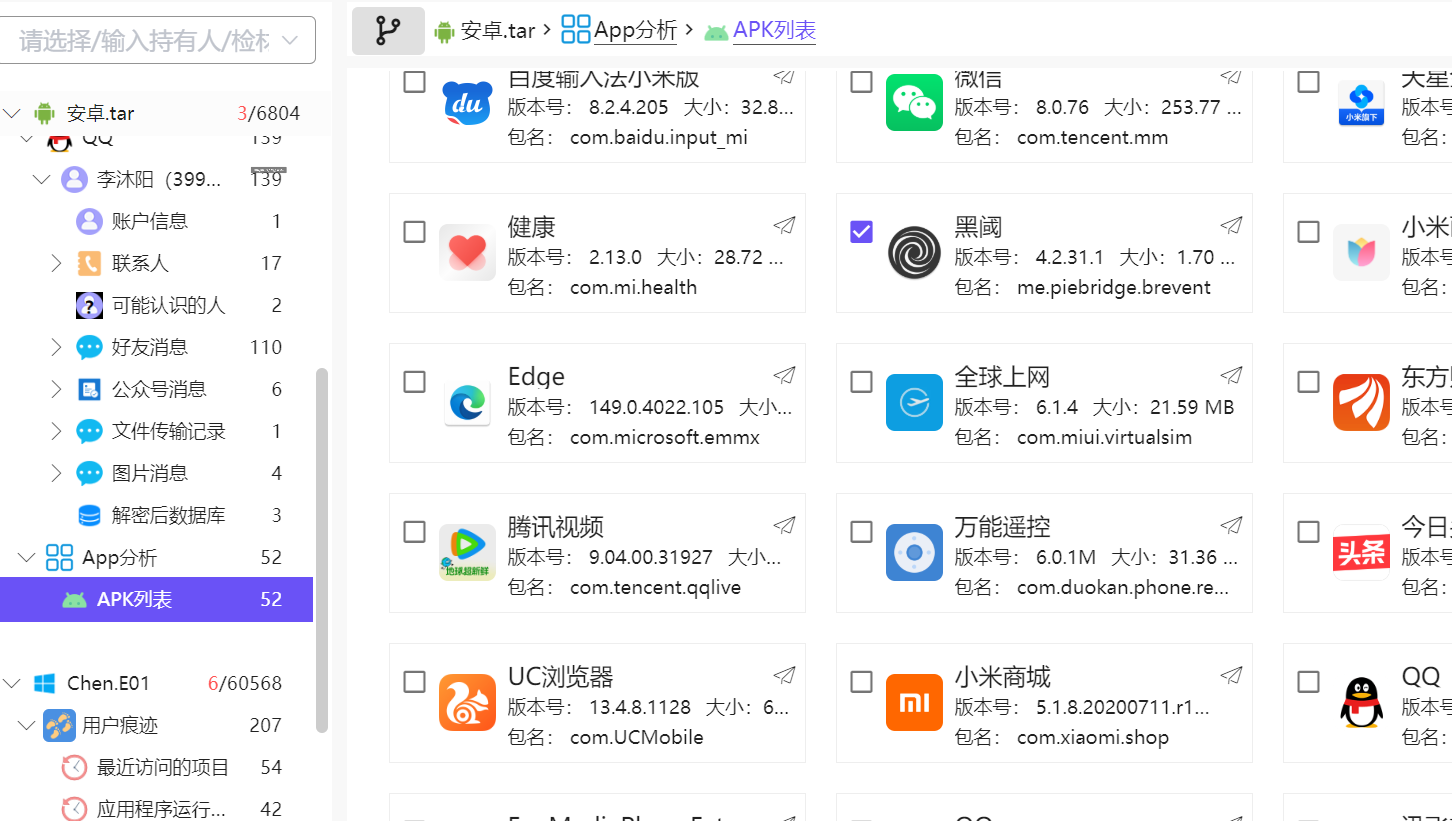
上网搜索相关资料,得知黑阈/黑阀 Brevent:免 Root,ADB 激活,强停+App Standby
包名 me.piebridge.brevent
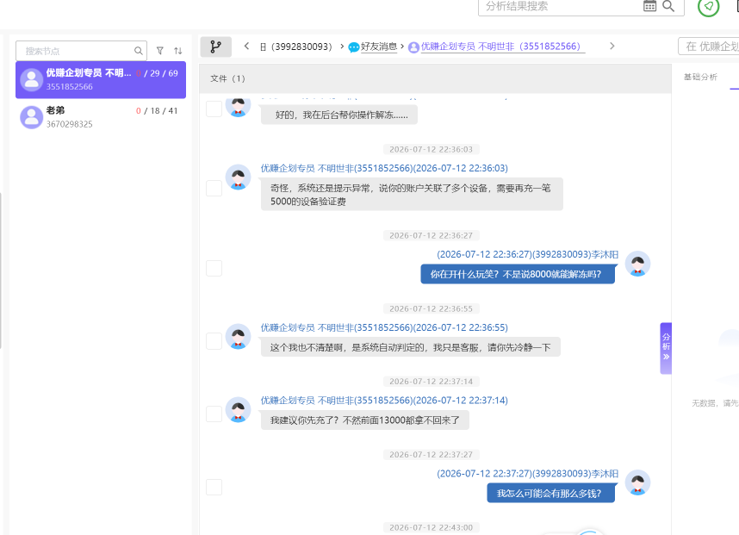
9. 综上,嫌疑人一共敲诈了受害者多少钱?(答案格式:6666666)
**查看聊天记录,得知是 13000 **
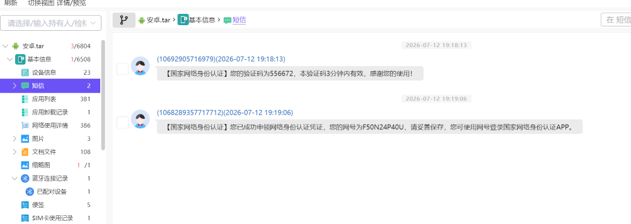
10. 收到的验证码是多少(答案格式:123456)
查看短信,556672
11. 屏