案情
某地公安机关在日常工作中发现,大量包含公民姓名、手机号码、收件地址及快递单号等 信息的数据在网络上被非法传播,部分信息疑似来源于辖区某快递站。经初步调查,发现该快 递站工作人员可能利用职务便利,非法获取、出售公民个人信息,同时不排除外部人员通过技 术手段窃取数据的可能。 为查明案件事实,公安机关依法对涉案计算机、手机及相关电子数据进行提取、固定。
本届竞赛围绕案件侦查过程设置取证任务,重点考查参赛选手在计算机取证、手机取证、服务器取证、网络流量分析、电子数据关联分析及案件线索研判等方面的综合实战能力,要求参赛选手通过电子数据分析还原案件经过,查明公民个人信息泄露途径及相关涉案人员的违法犯罪事实。
说明
计算机 5-8、11-13 题目由于比赛结束无法复现,不过有解决的思路,师傅们可以交流一下。
手机
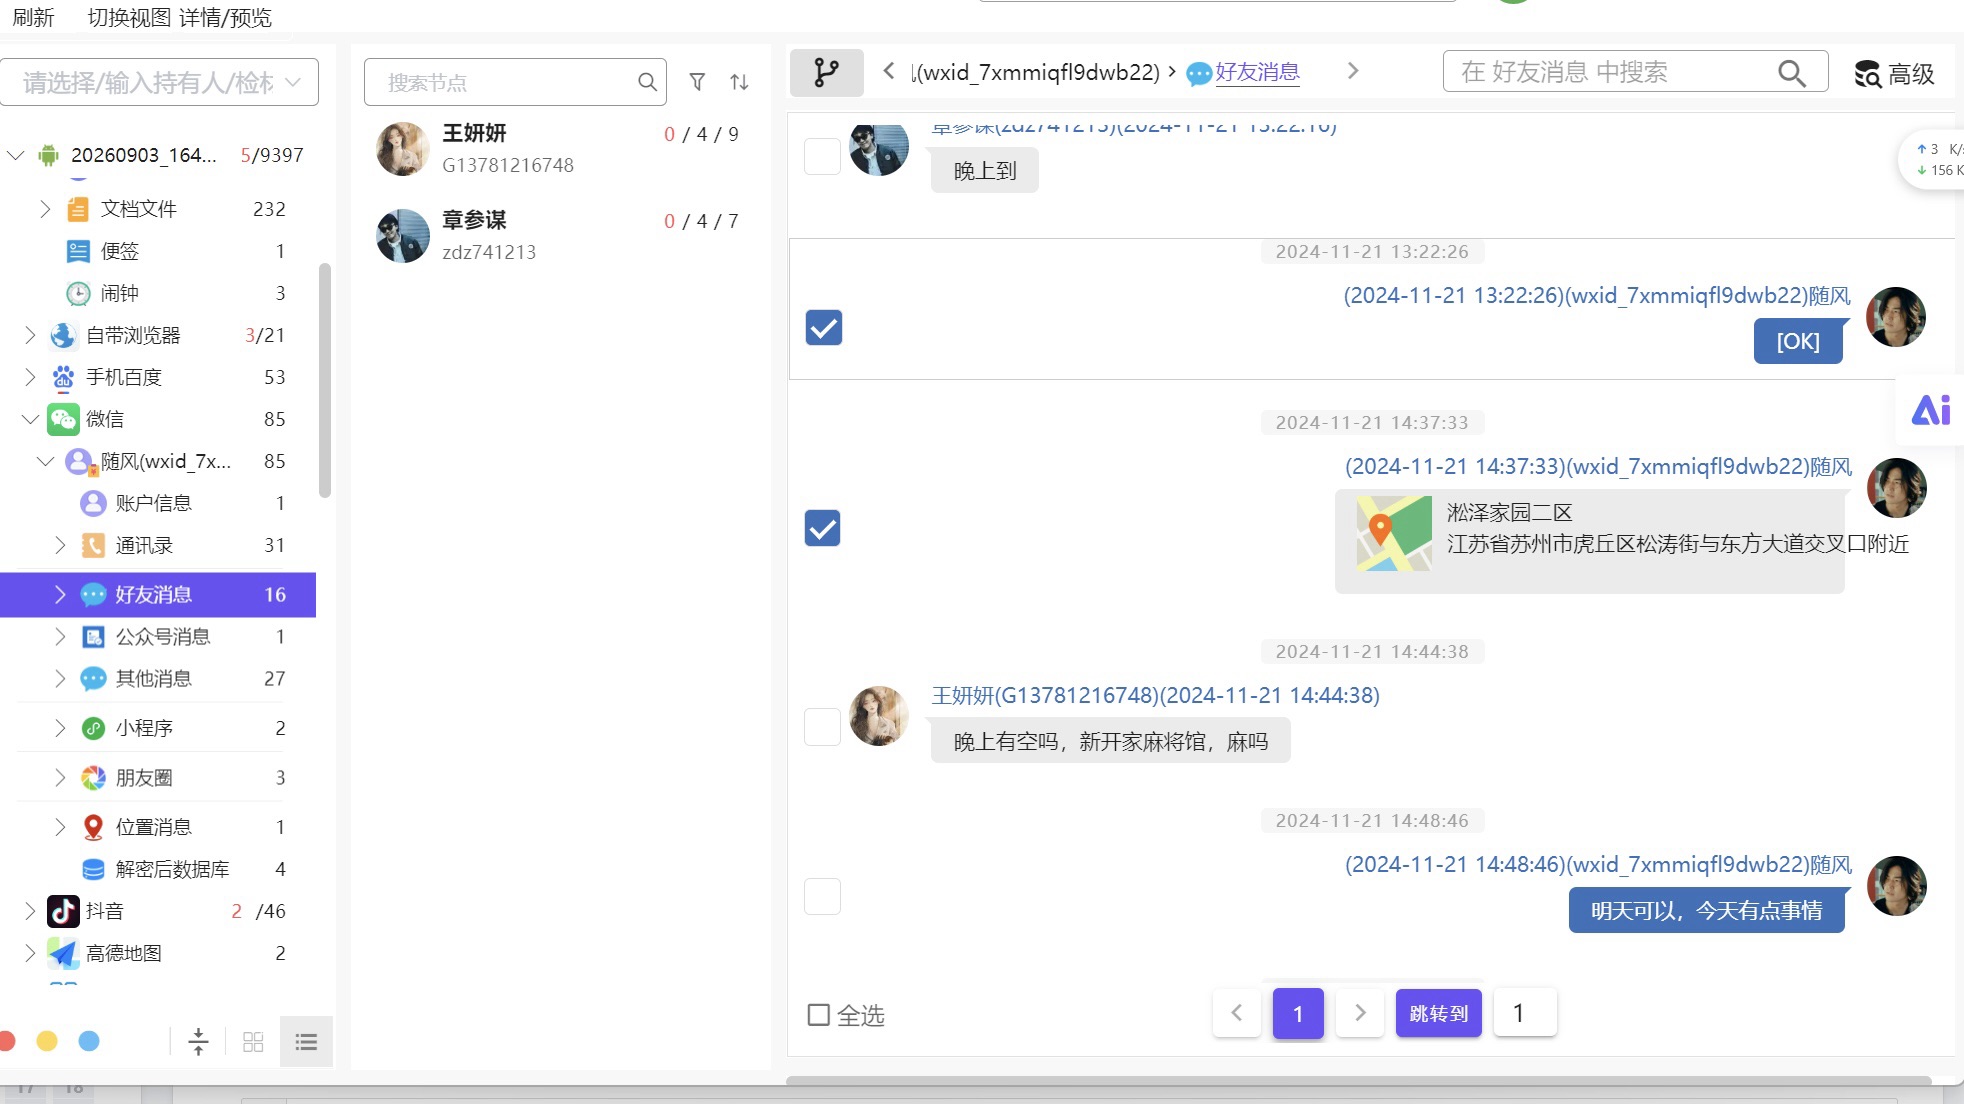
1.对手机检材进行分析,嫌疑人曾预定在哪个小区吃饭?[标准格式:东方文慧一区]
微信记录,淞泽家园二区
2.对于手机检材进行分析,嫌疑人抖音最终打开的网址是什么?[标准格式:https://www.example.com]
比赛的时候没注意看题目,把抖音的观看记录直接就交了
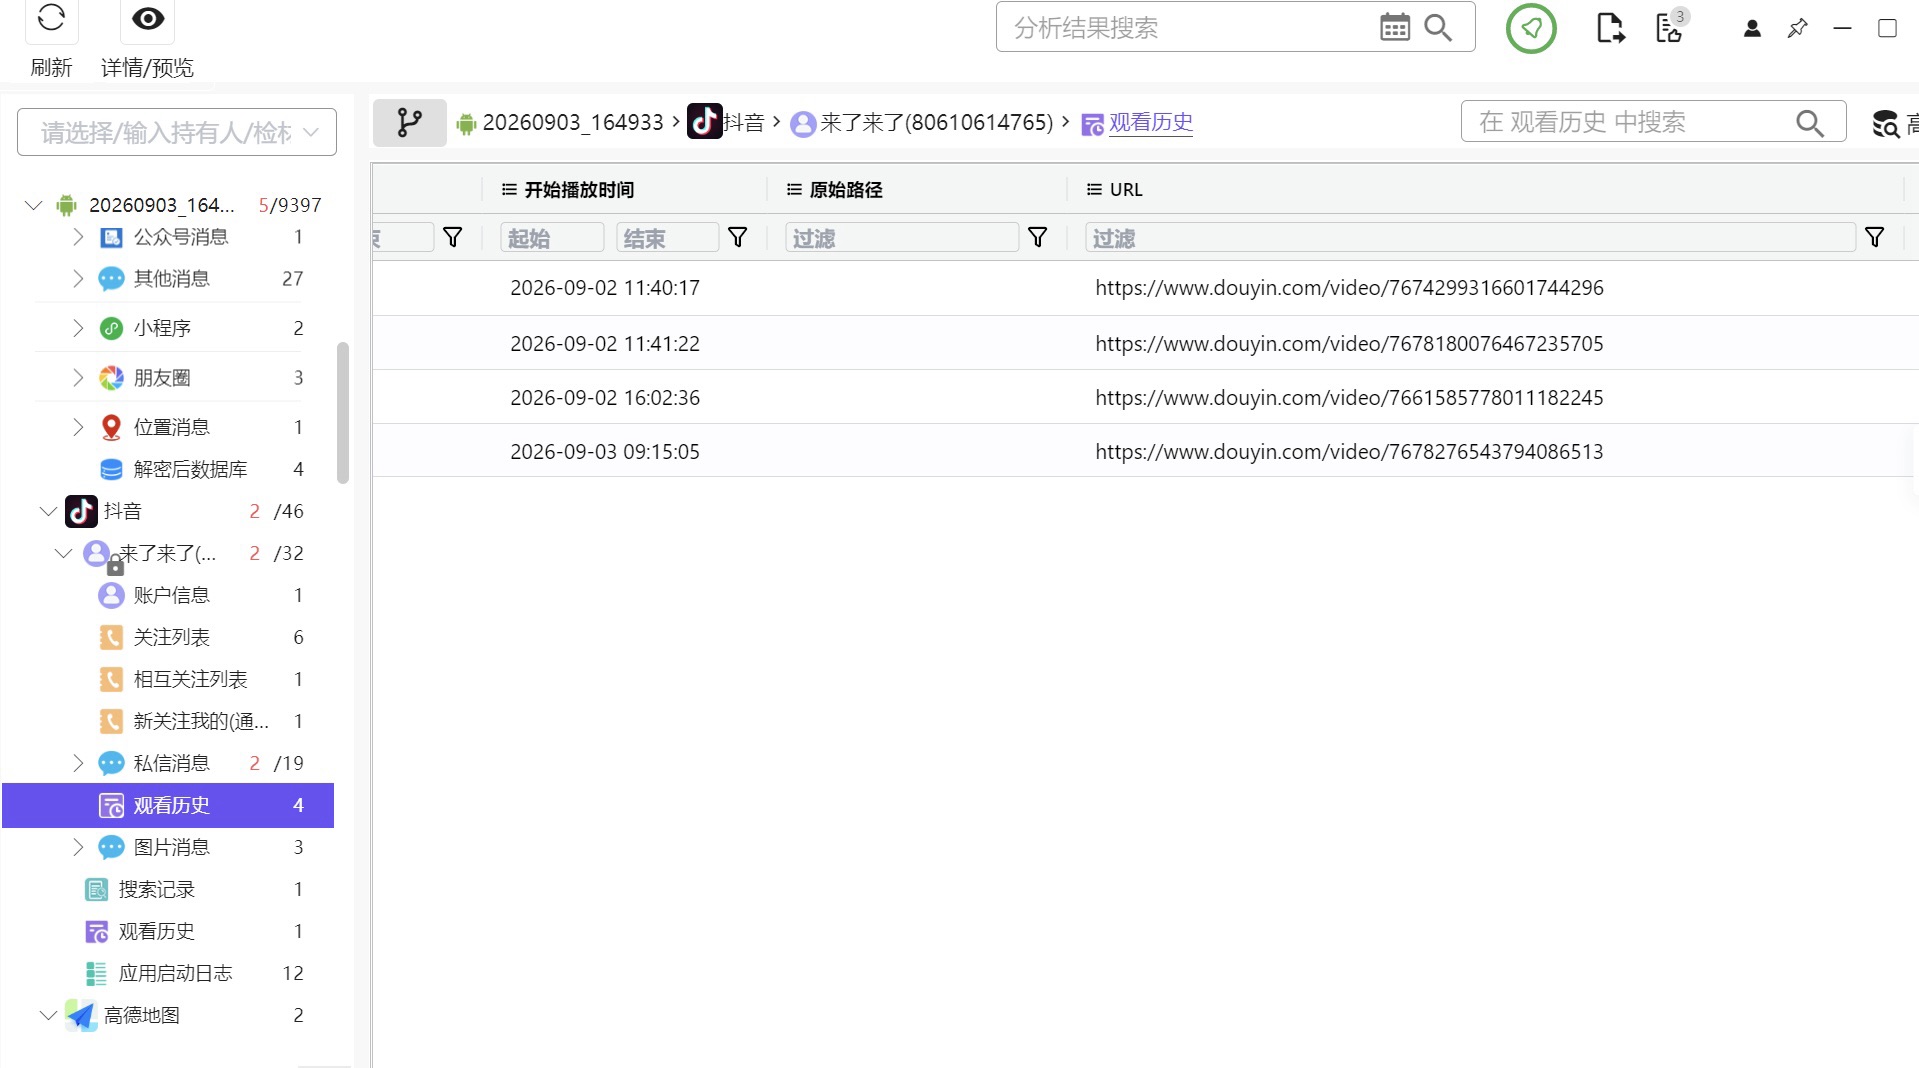
题目意思是在抖音打开了一个网址
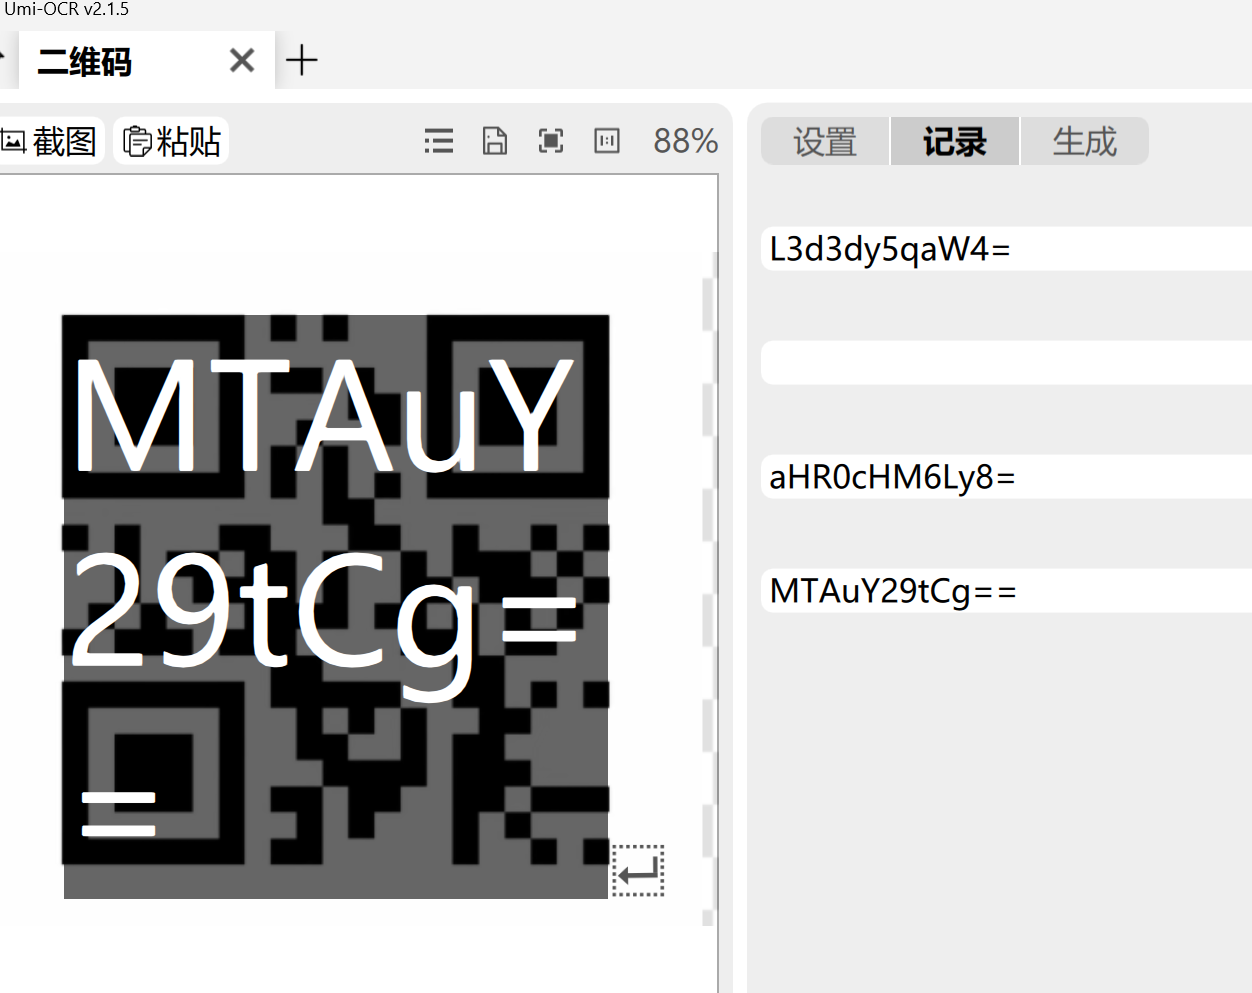
发现图片里面有可疑的二维码
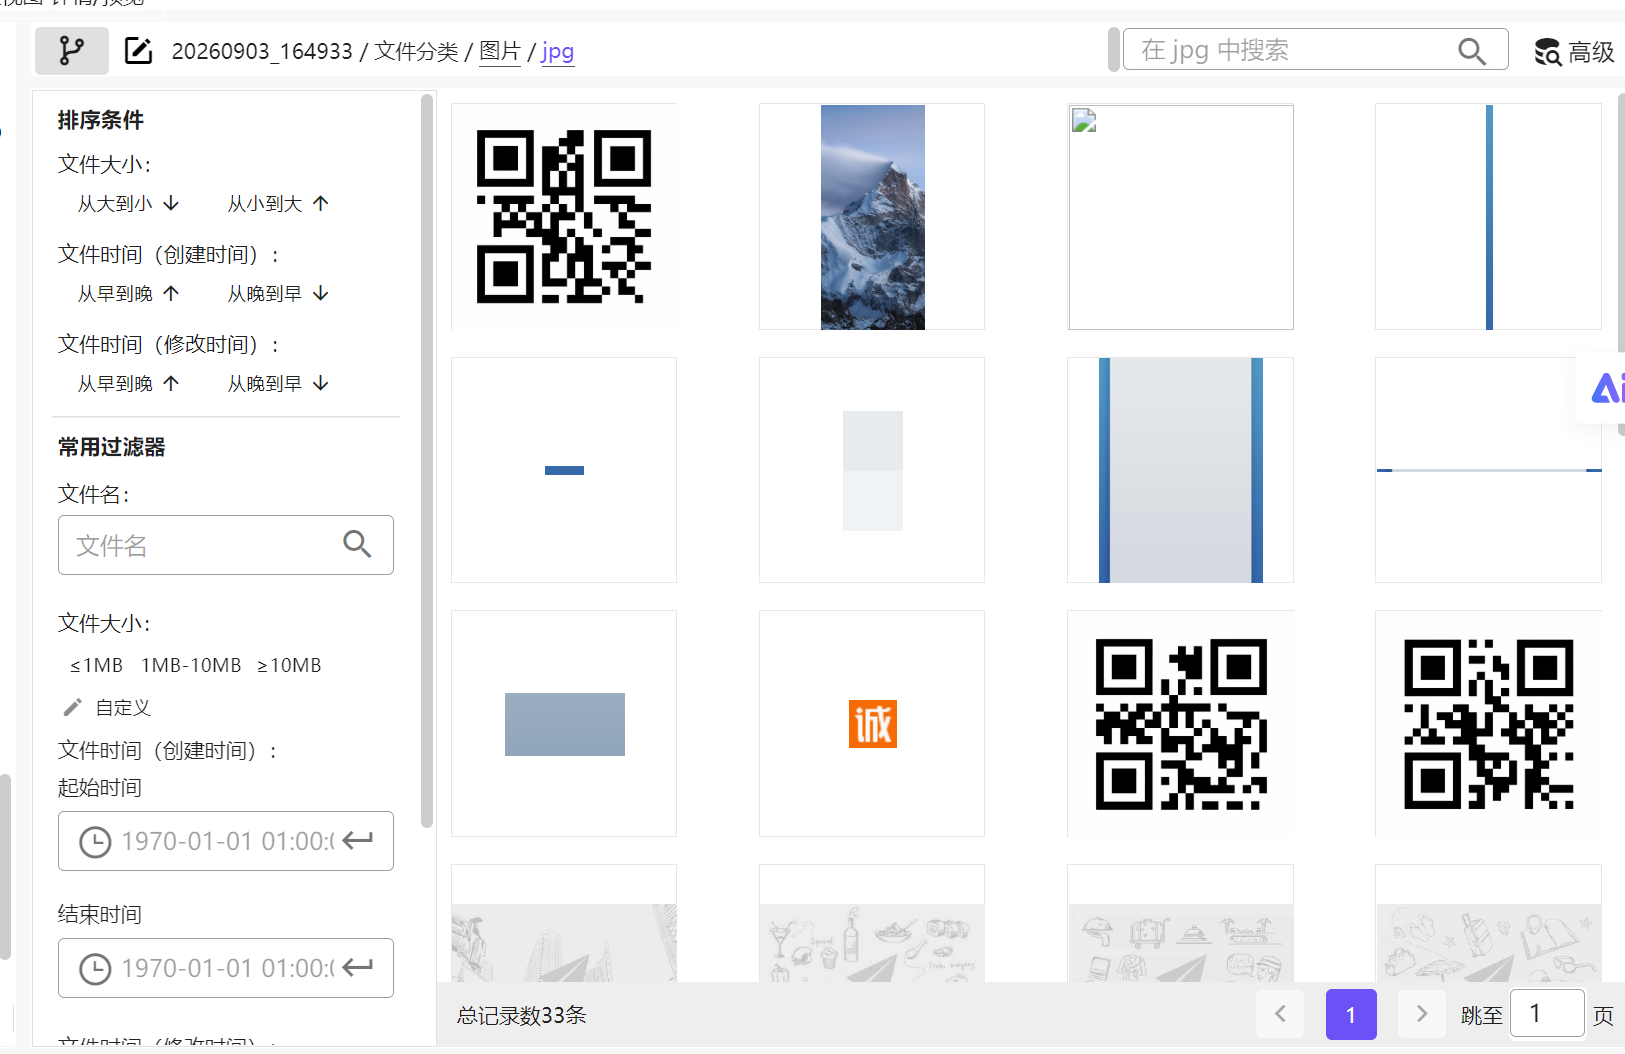
右键去原始目录,发现是抖音的下载数据
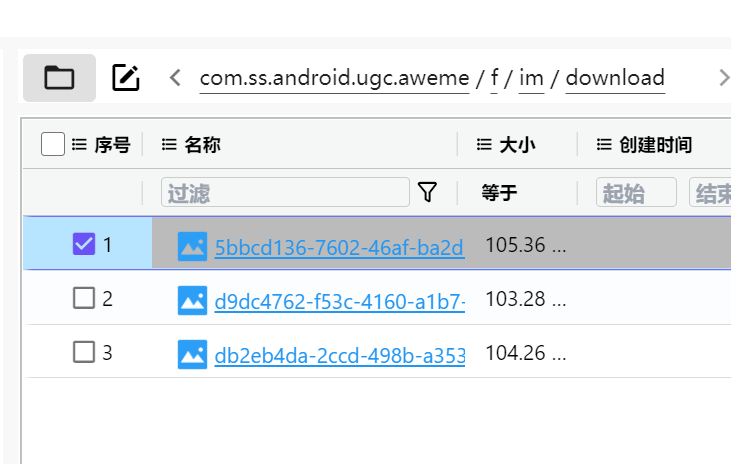
识别一下,/www.jin,https://,10.com
https://www.jin10.com
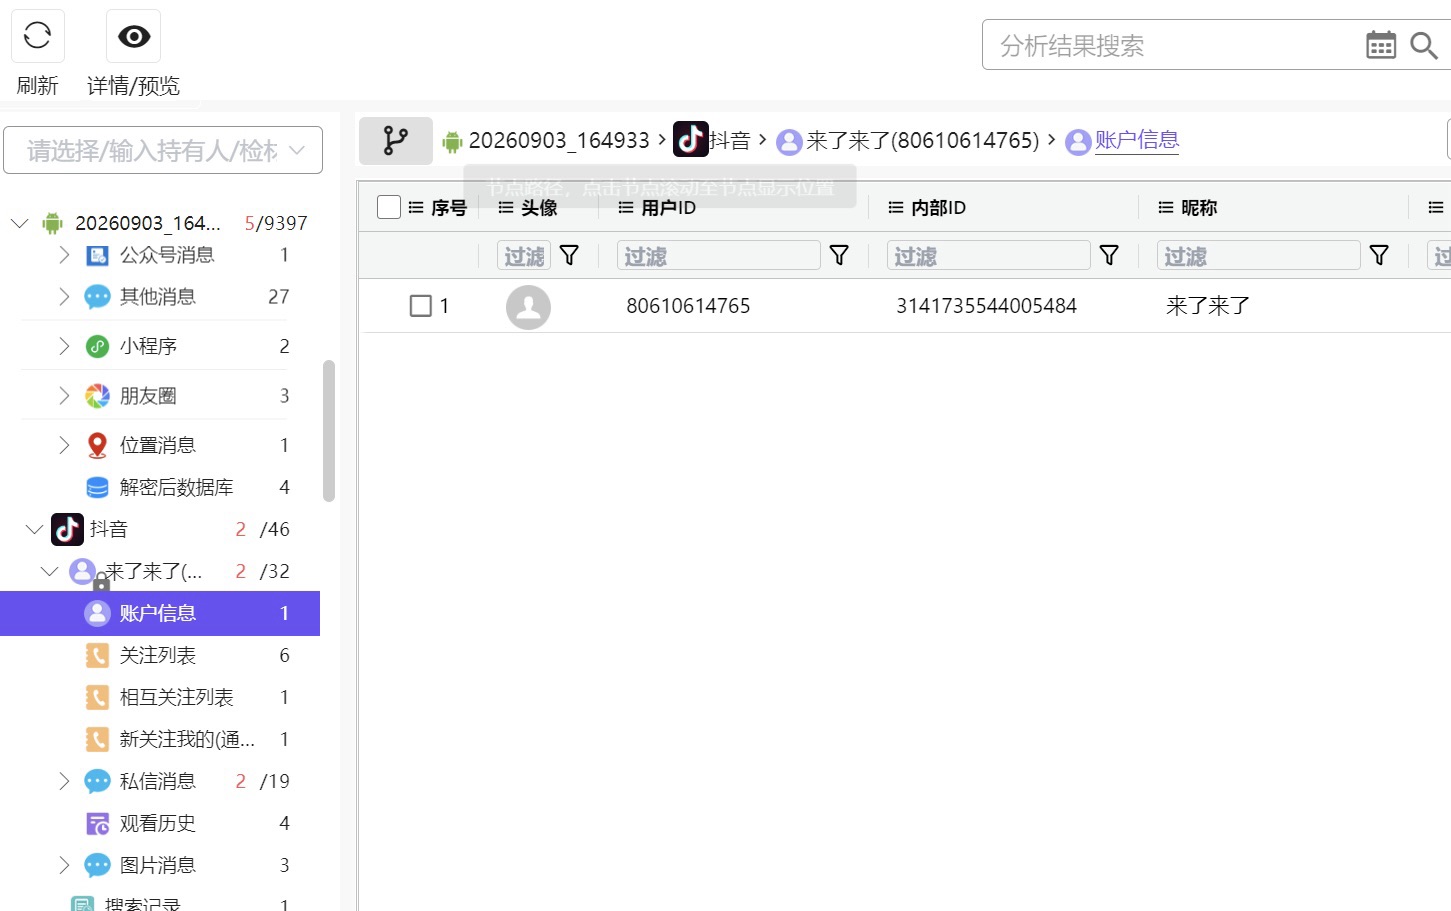
3.对于手机检材进行分析,嫌疑人的抖音账号昵称是什么?[标准格式:研报小刘]
来了来了
4.对于手机检材进行分析,嫌疑人的最早沟通渠道是什么?[标准格式:微信]
题目意思应该是说****涉及案件最开始的沟通渠道
看一下微信的聊天记录发现跟案情无关
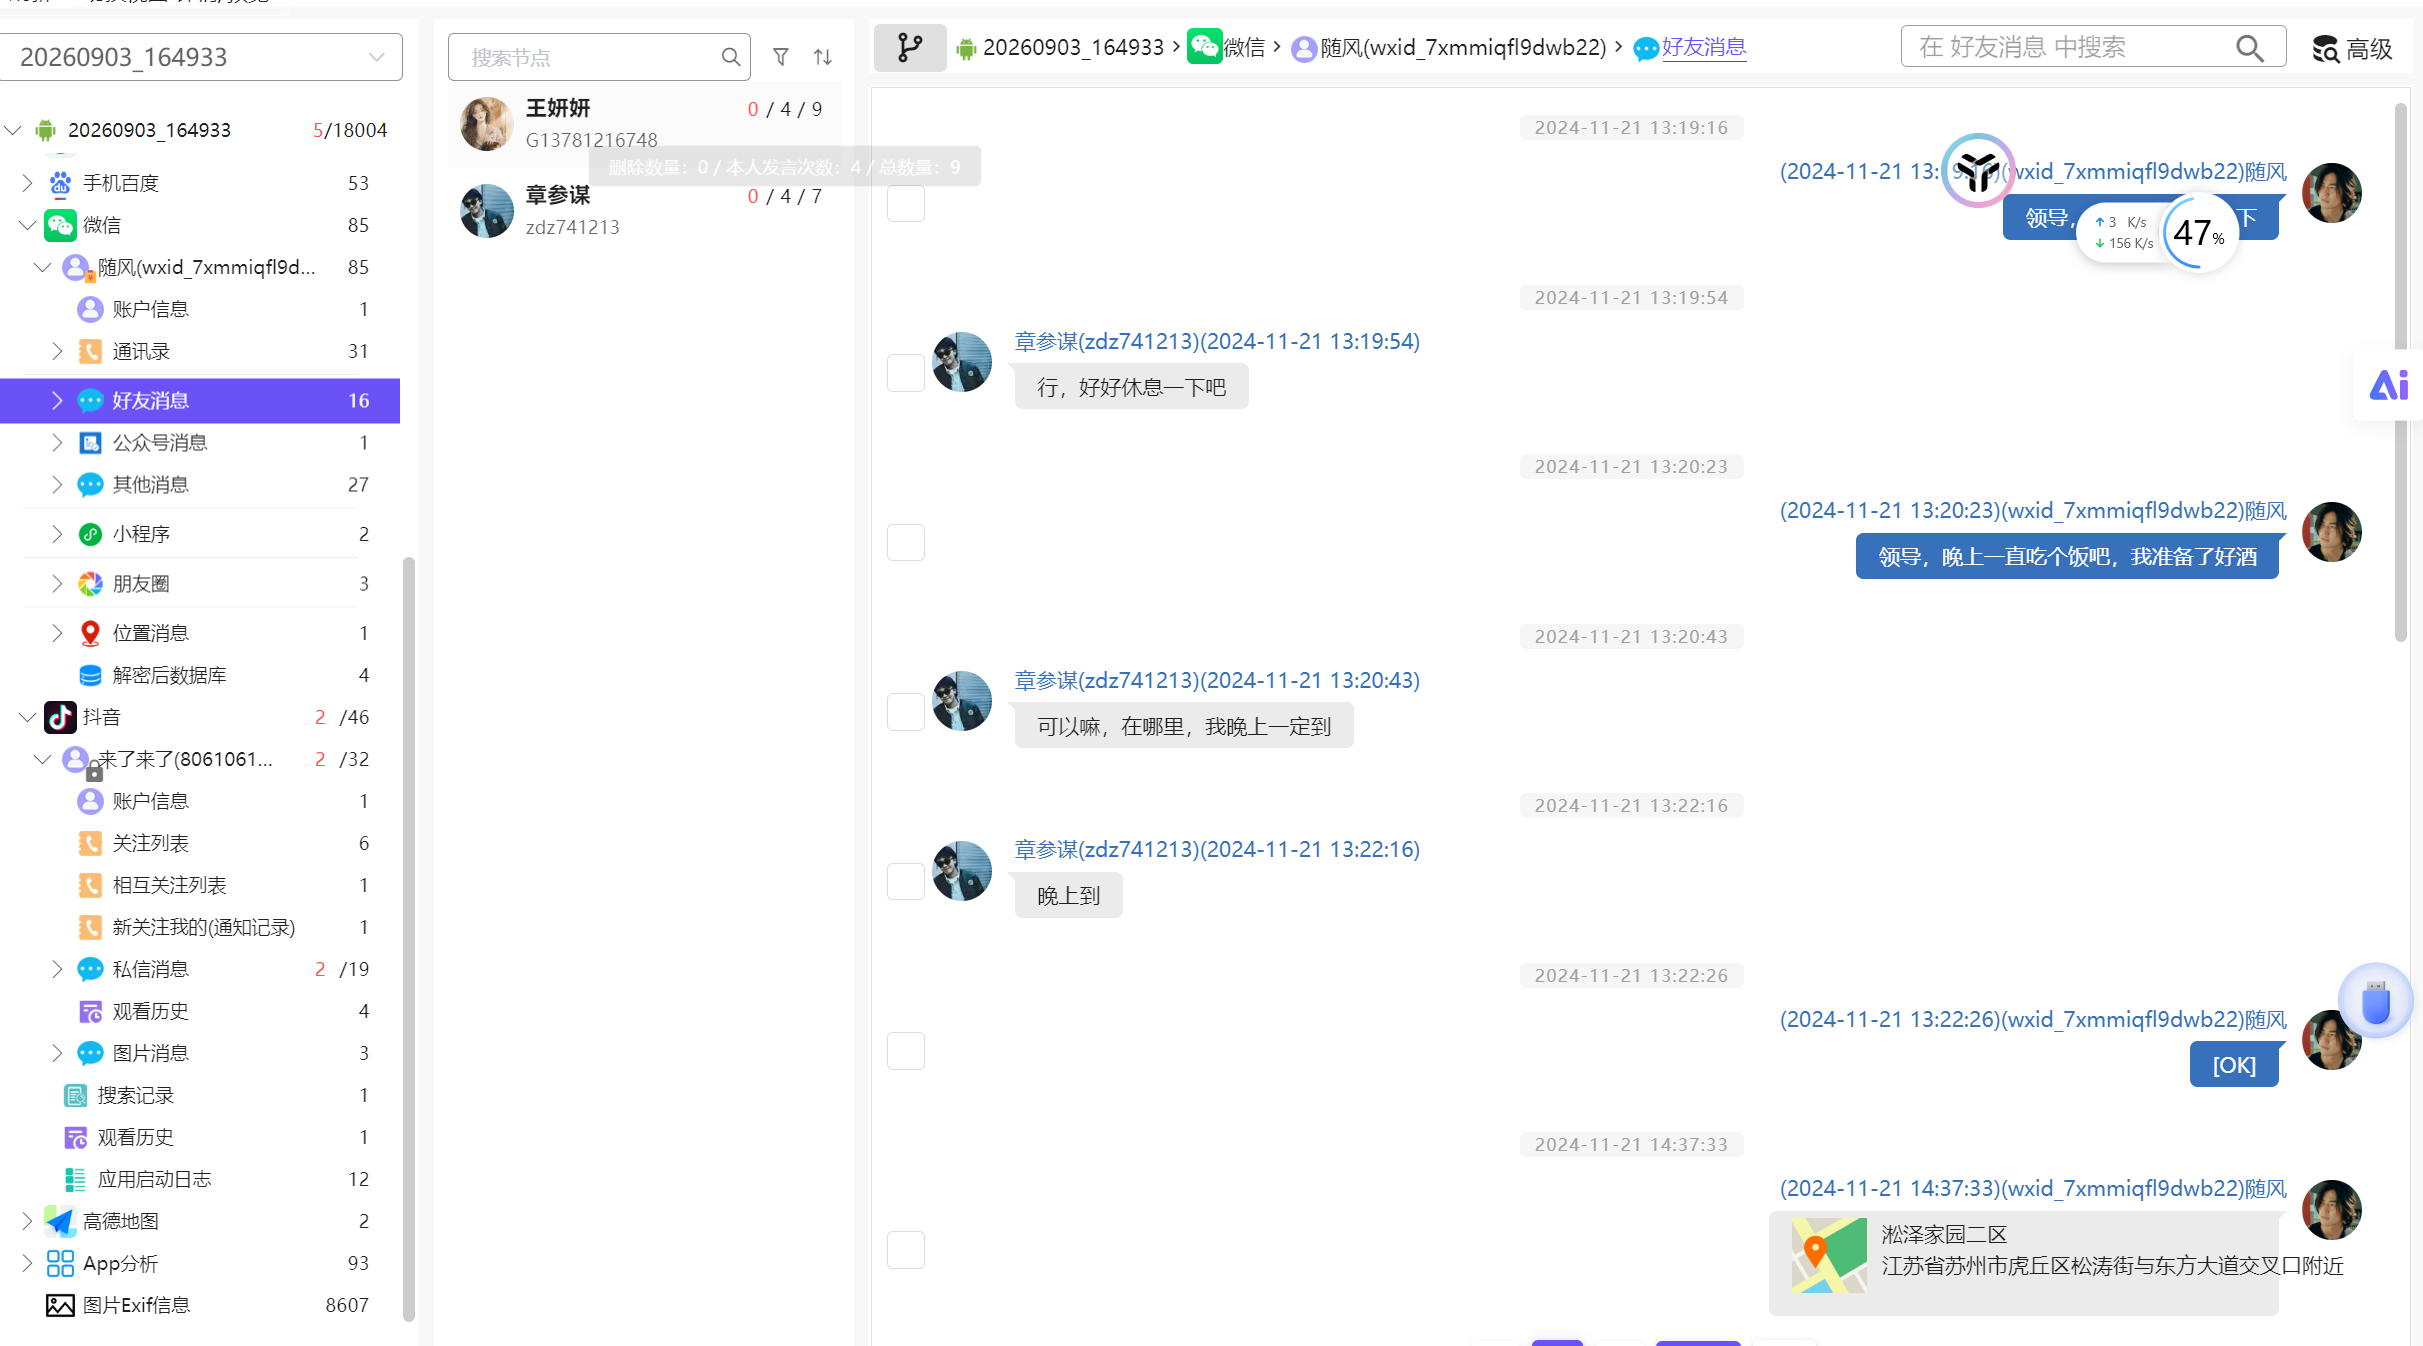
再看一下抖音
说在这里沟通不行,去别的地方,所以最早是抖音
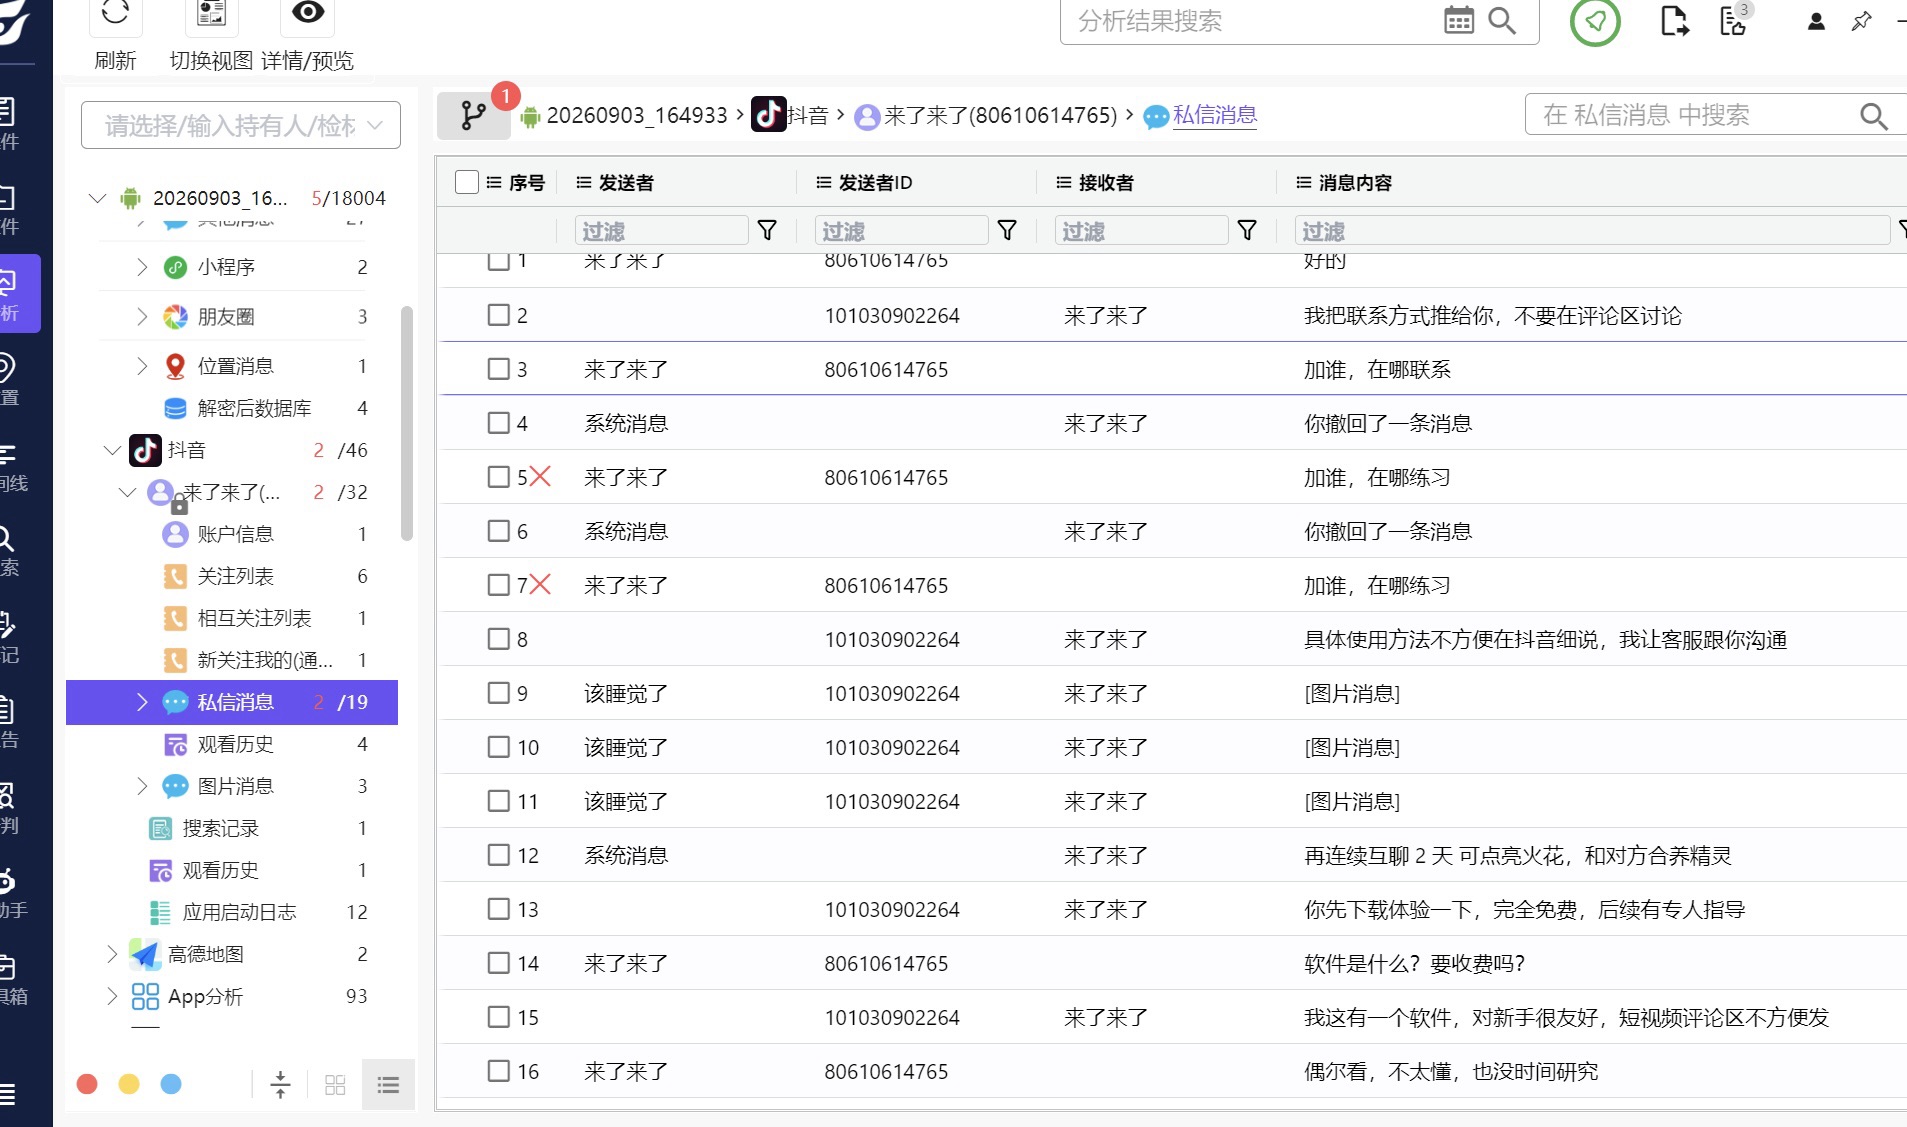
5.对于手机检材中的聊天记录进行分析,嫌疑人收到的安装包名称是什么?[标准格式:支付宝]
接上一题,去了别的 app,火眼没有直接分析出来,查看 apk 列表,定位聊天软件
查看数据库,行情学习
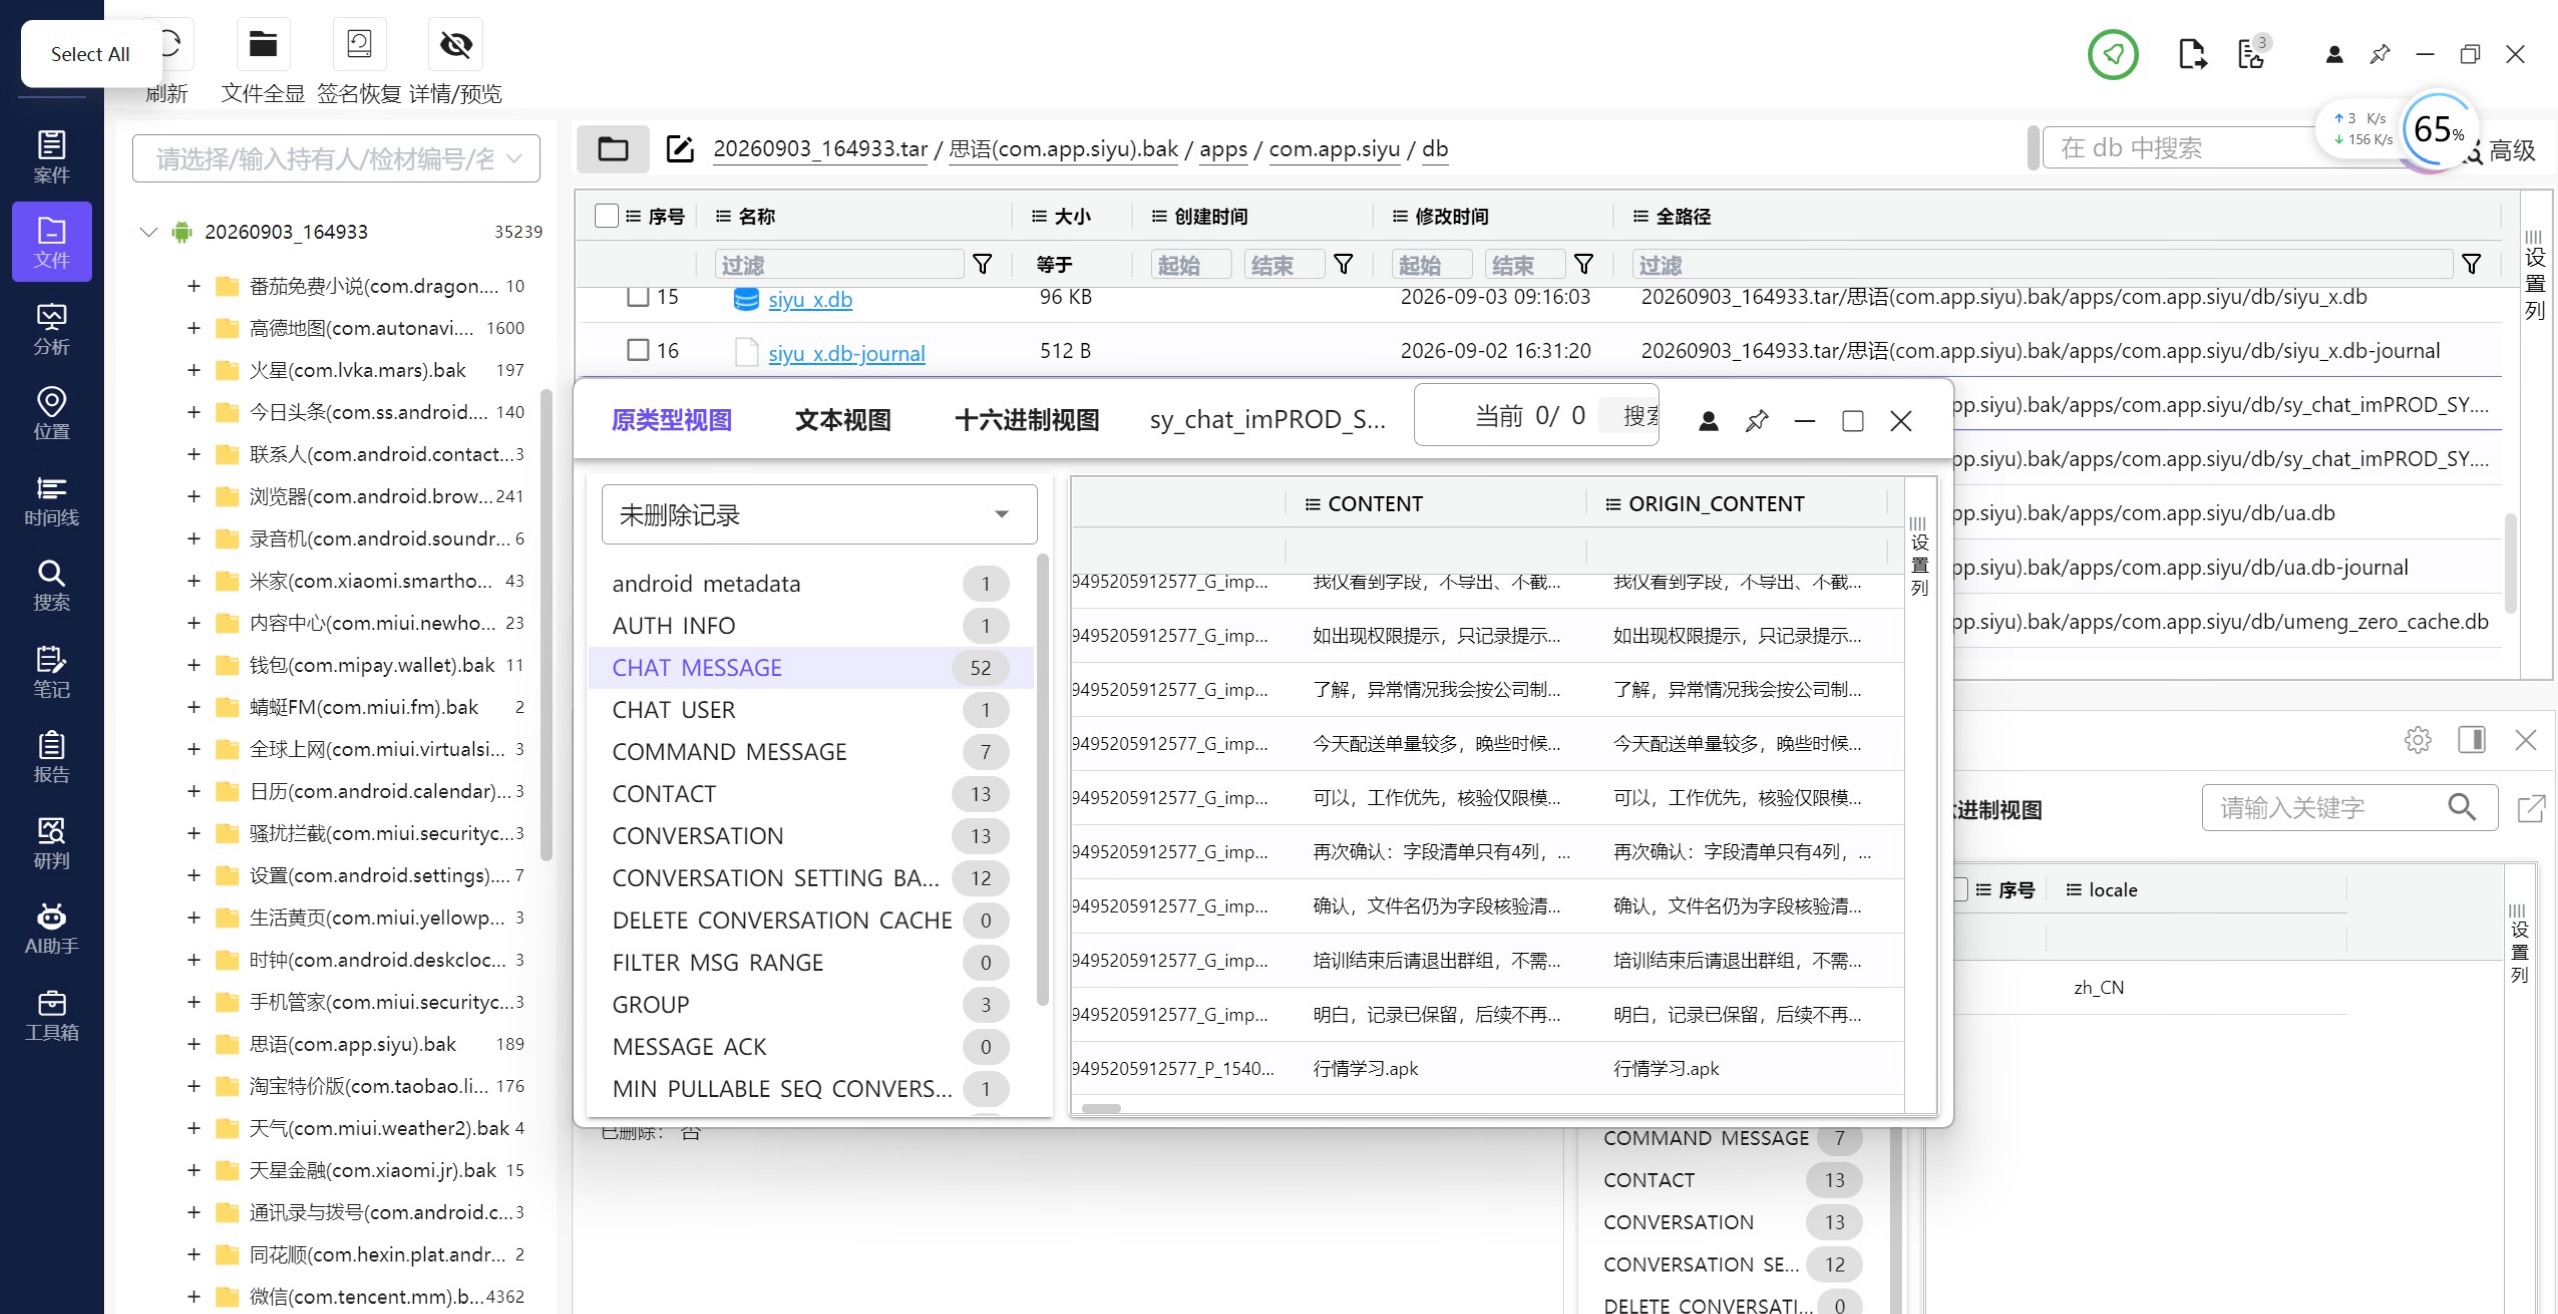
6.对于手机检材中的核心聊天记录进行分析,嫌疑人使用的聊天软件是?[标准格式:如流]
思语
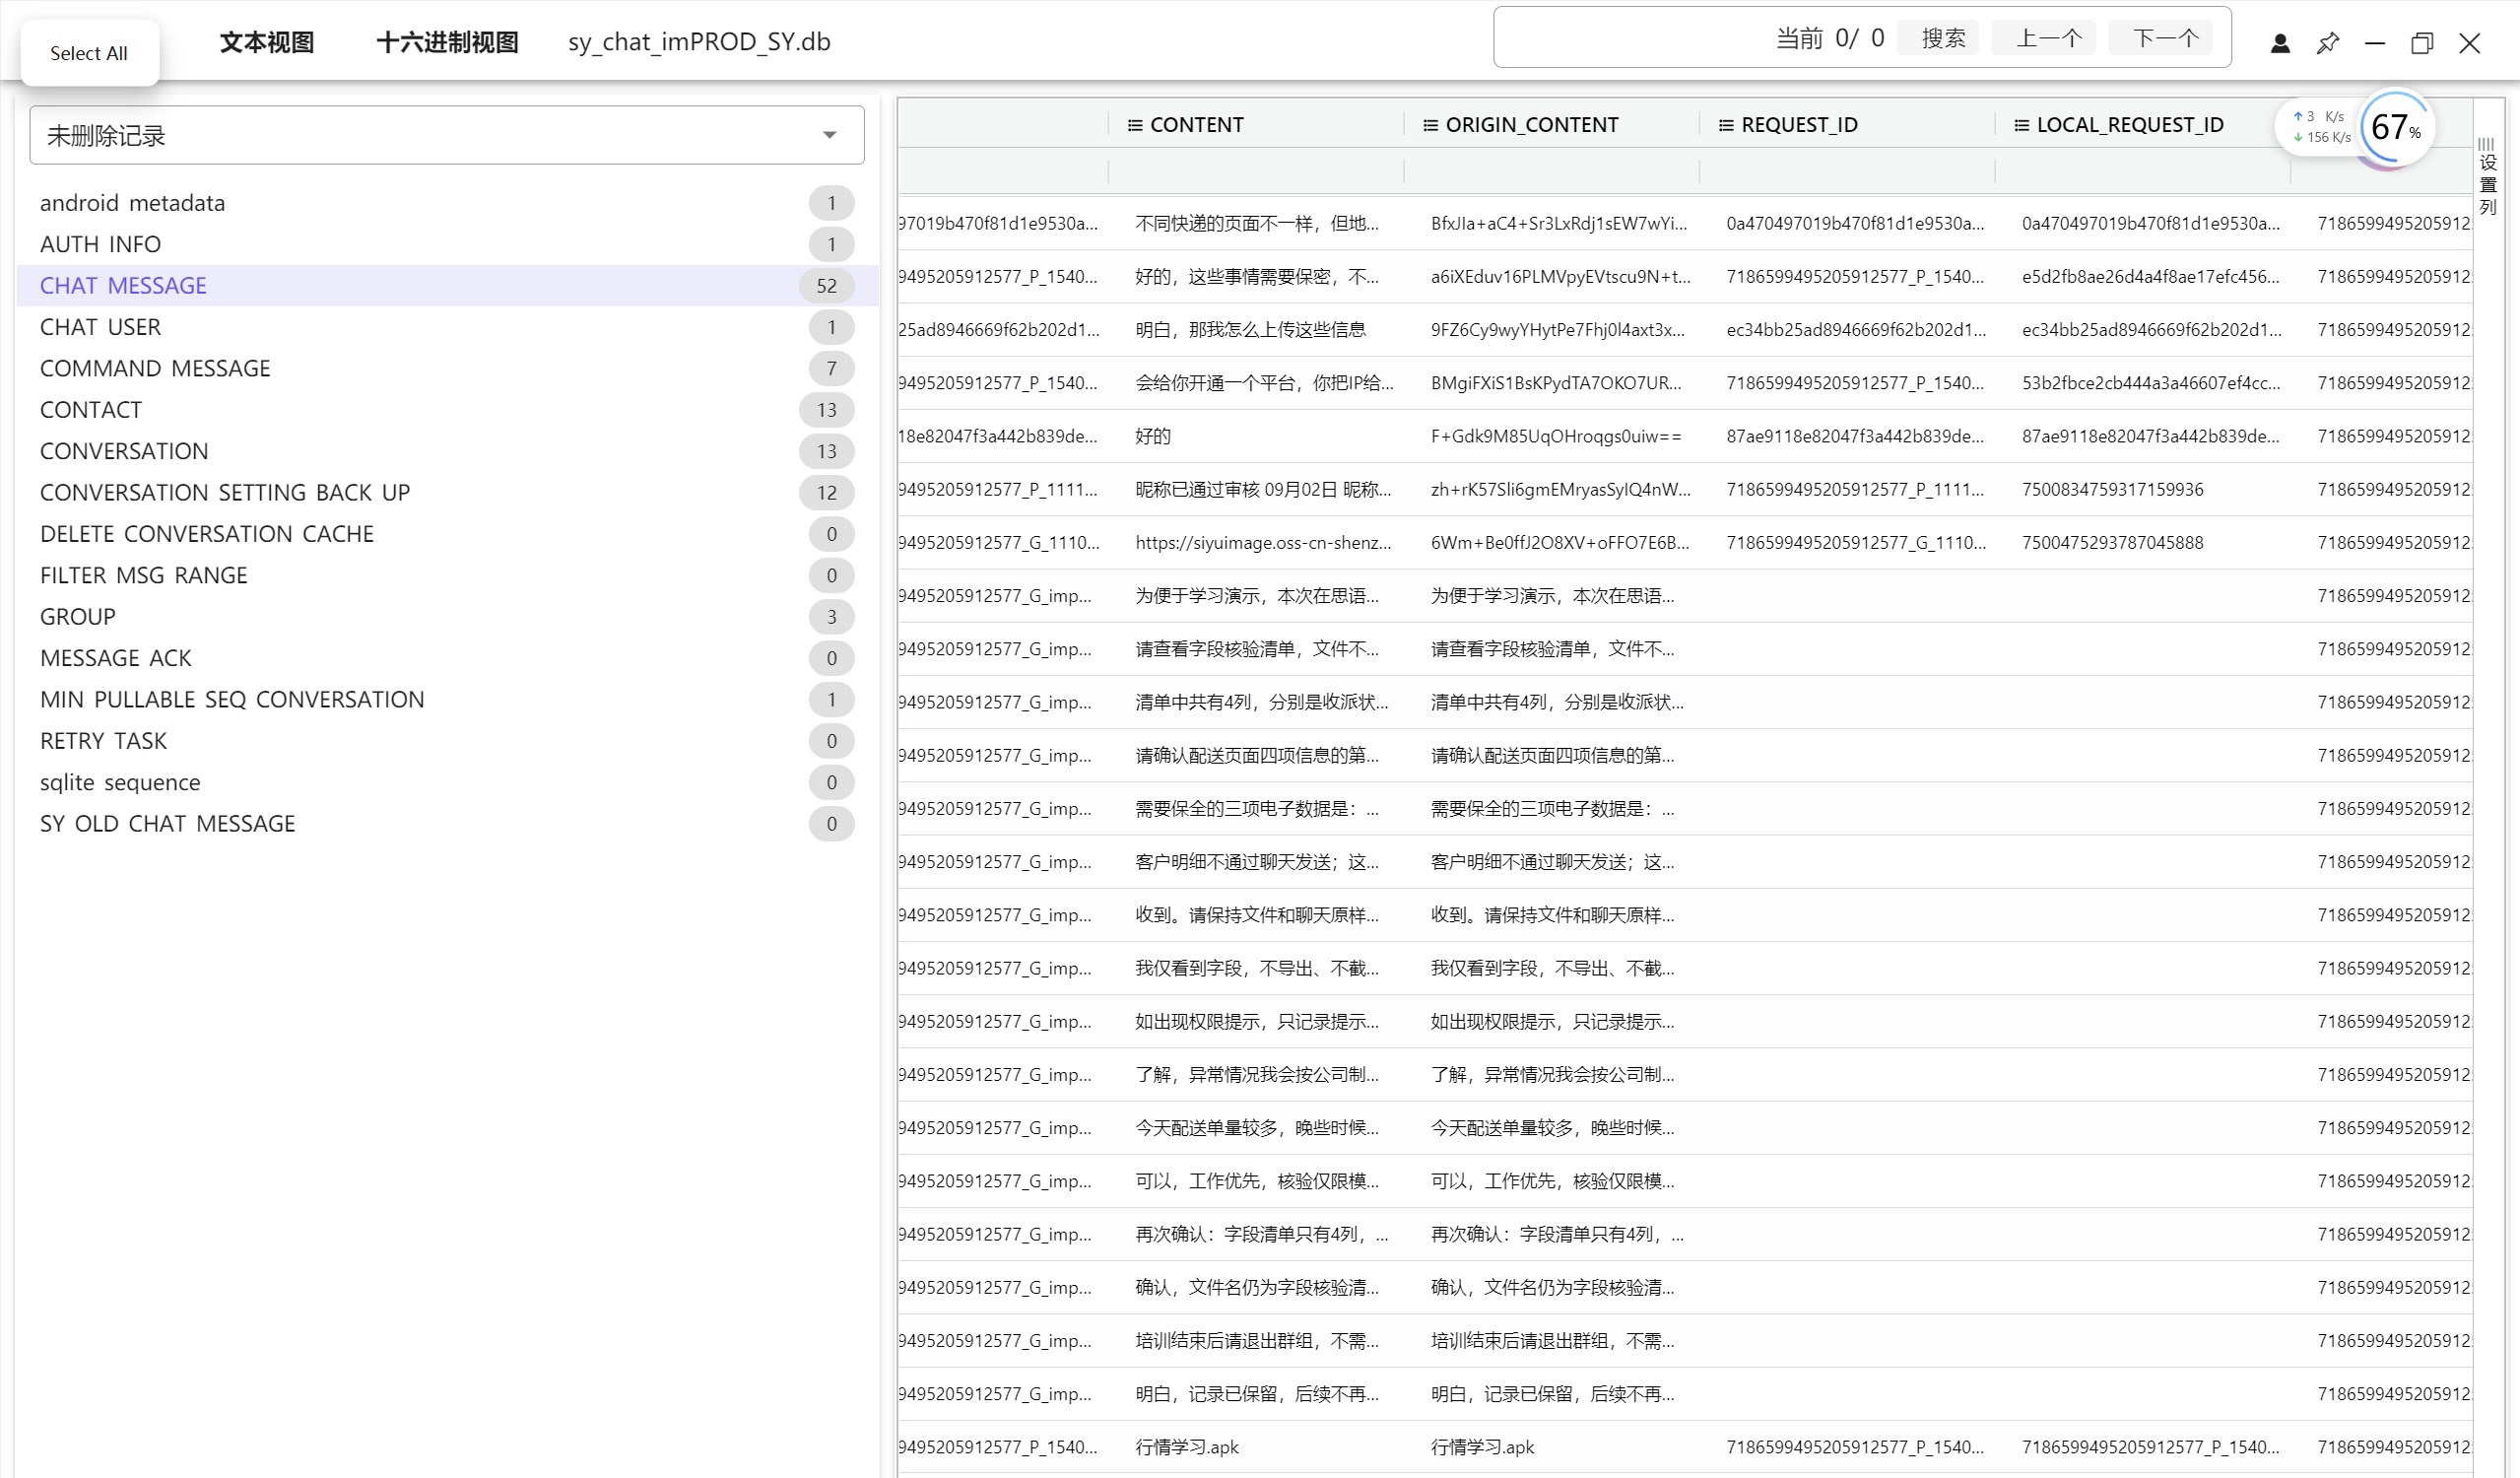
7.对手机检材中的即时通讯聊天记录进行分析,配送端可看到的四类信息中,第一项是什么?[标准格式:电话号]
看聊天记录,请确认配送页面四项信息的第一项为“收派状态”。
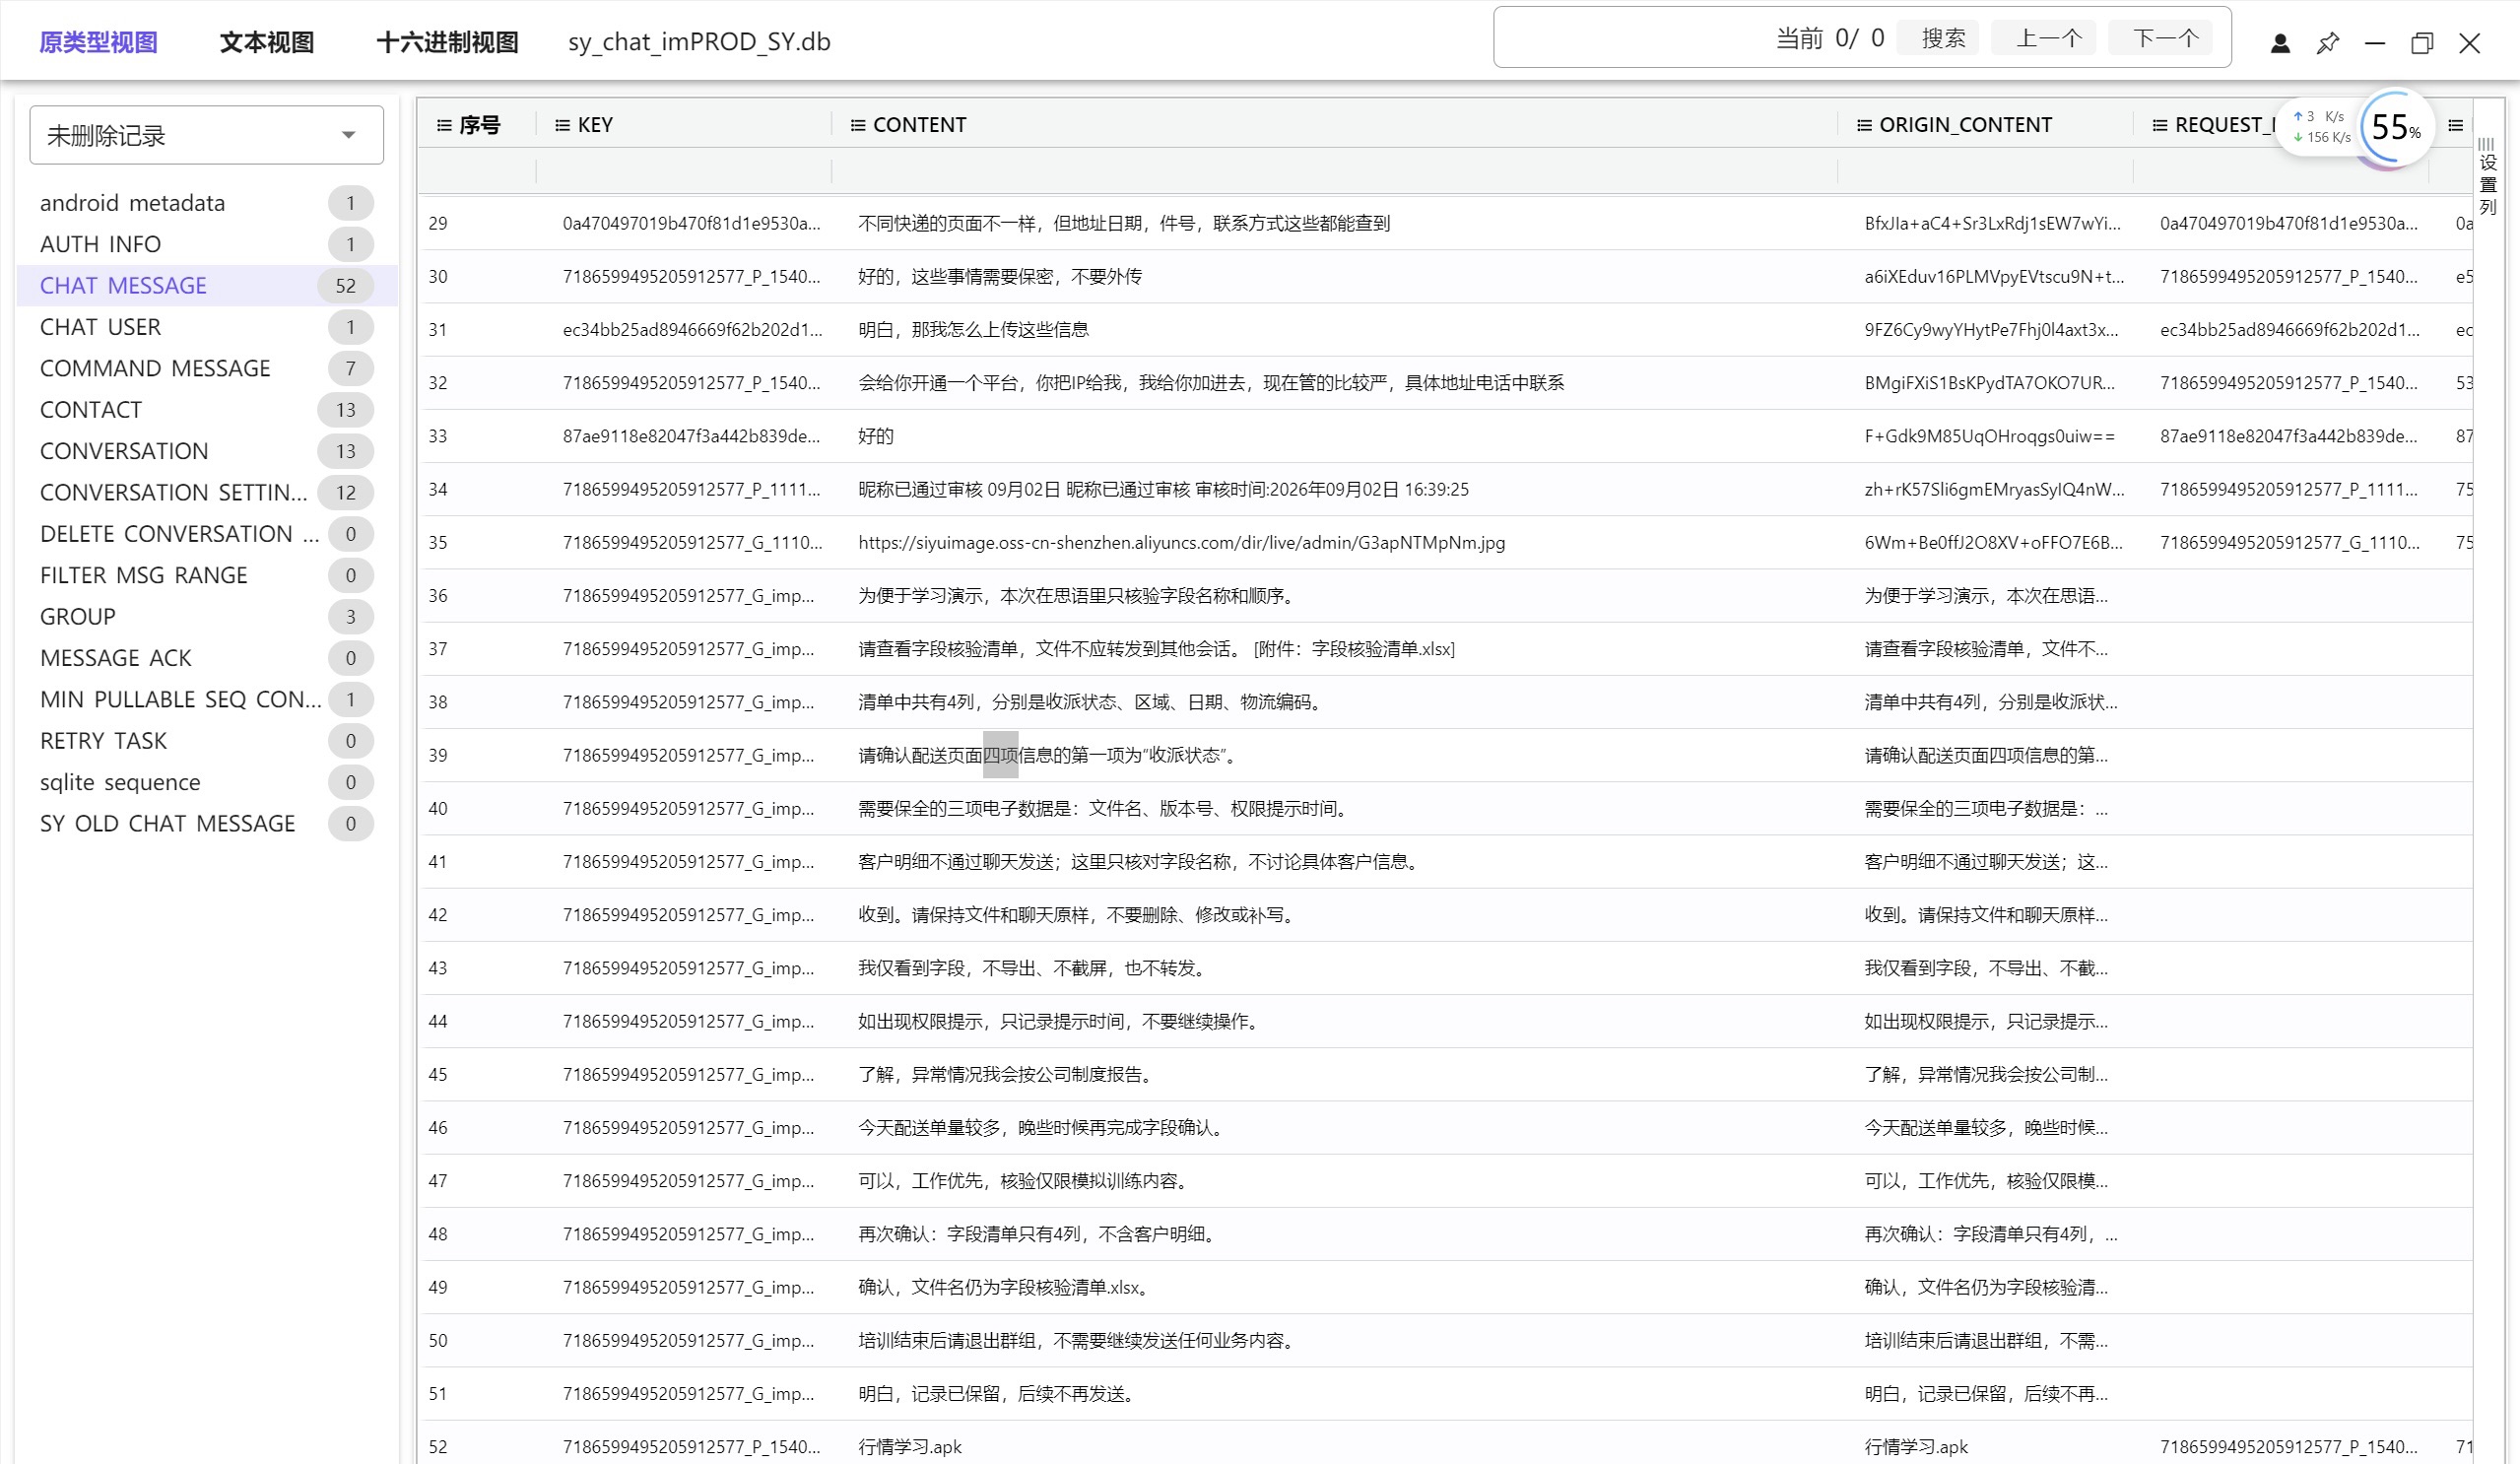
8.对手机检材中的即时通讯聊天记录进行分析,要求保留的第三项电子数据要素是什么?[标准格式:储存访问]
权限提示时间
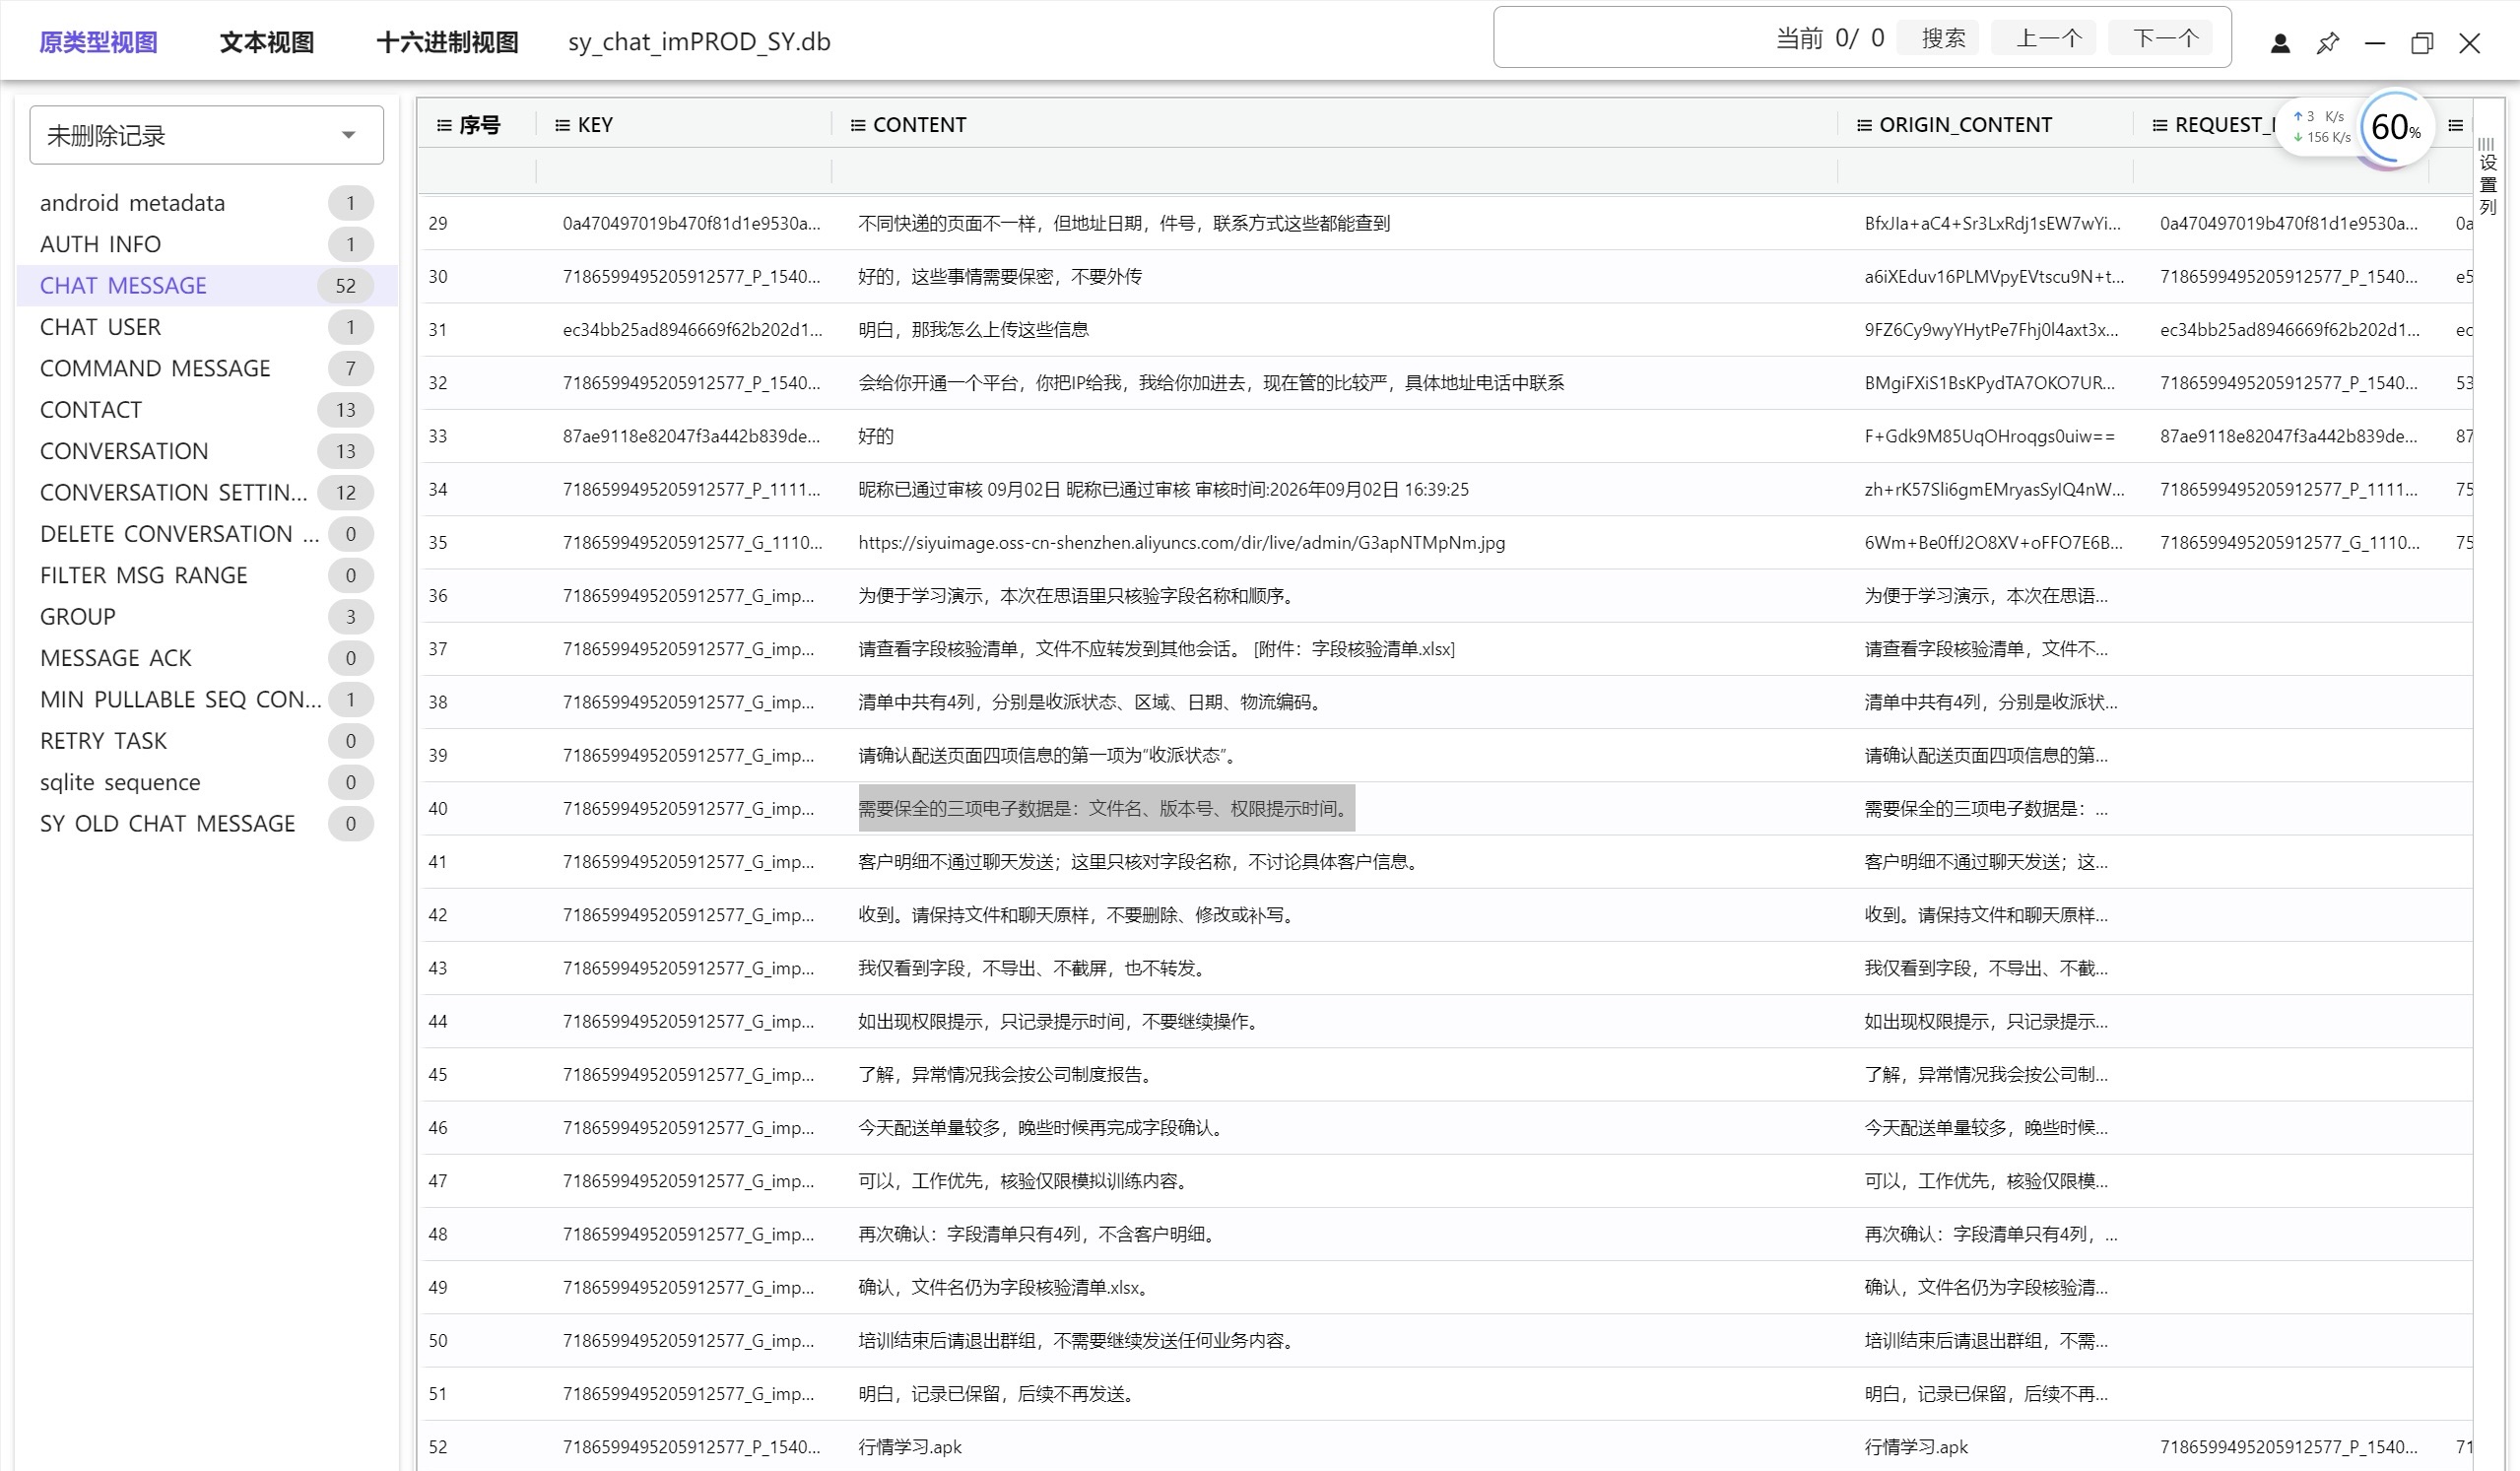
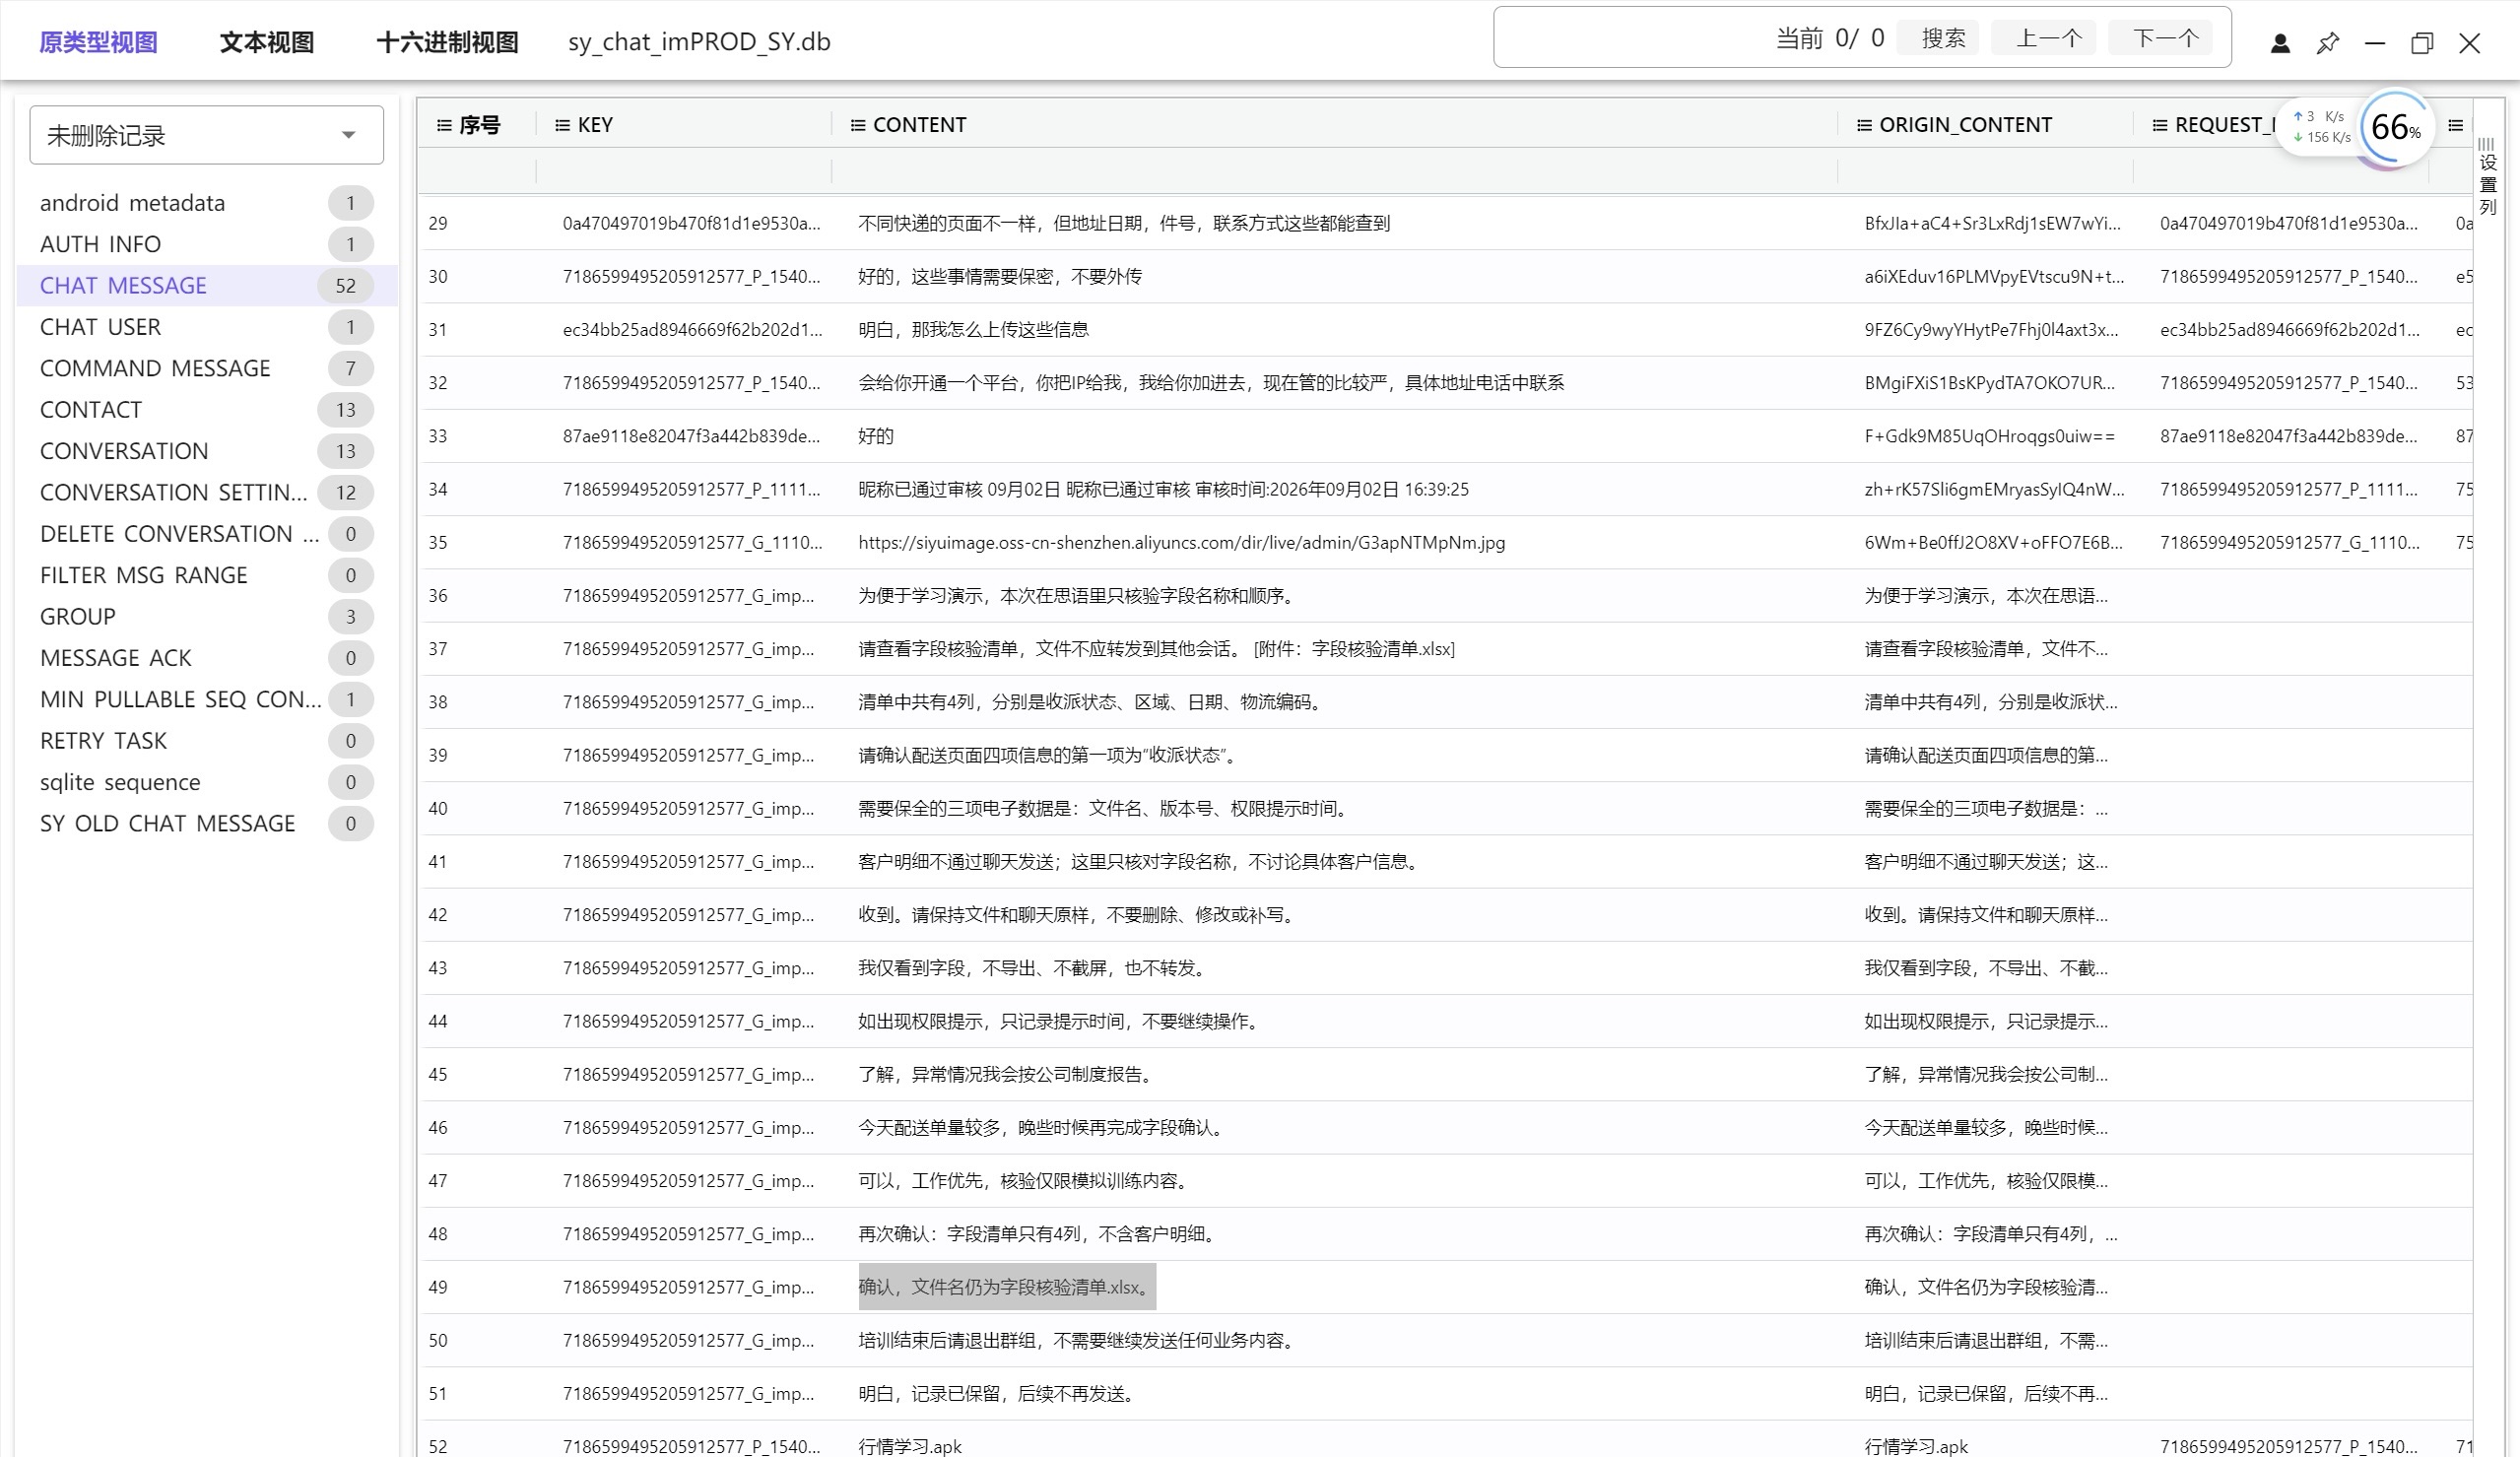
9.对手机检材中的即时通讯文件消息进行分析,字段清单文件名是什么?[标准格式:清单.xlsx]
字段核验清单.xlsx
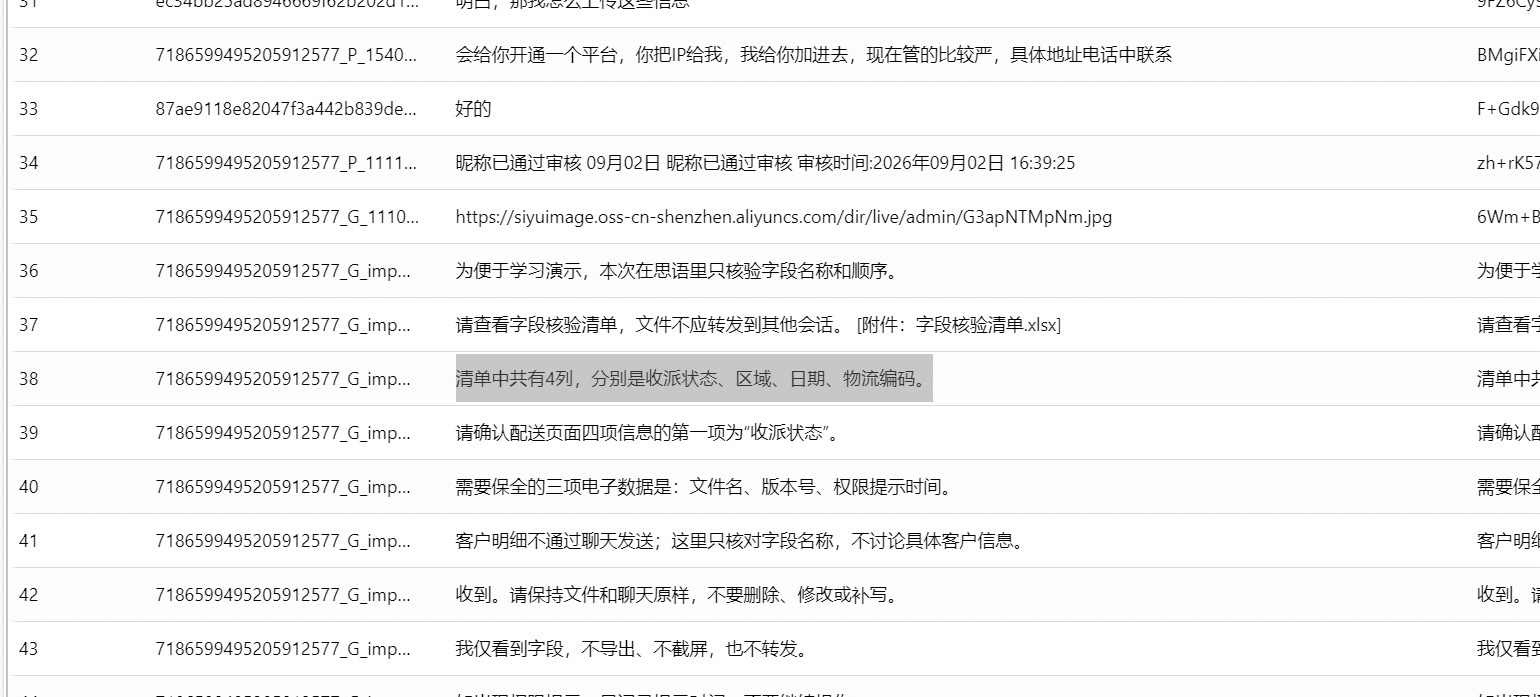
10.对手机检材中的即时通讯聊天记录进行分析,字段核验清单包含几列字段?[标准格式:8]
4 列
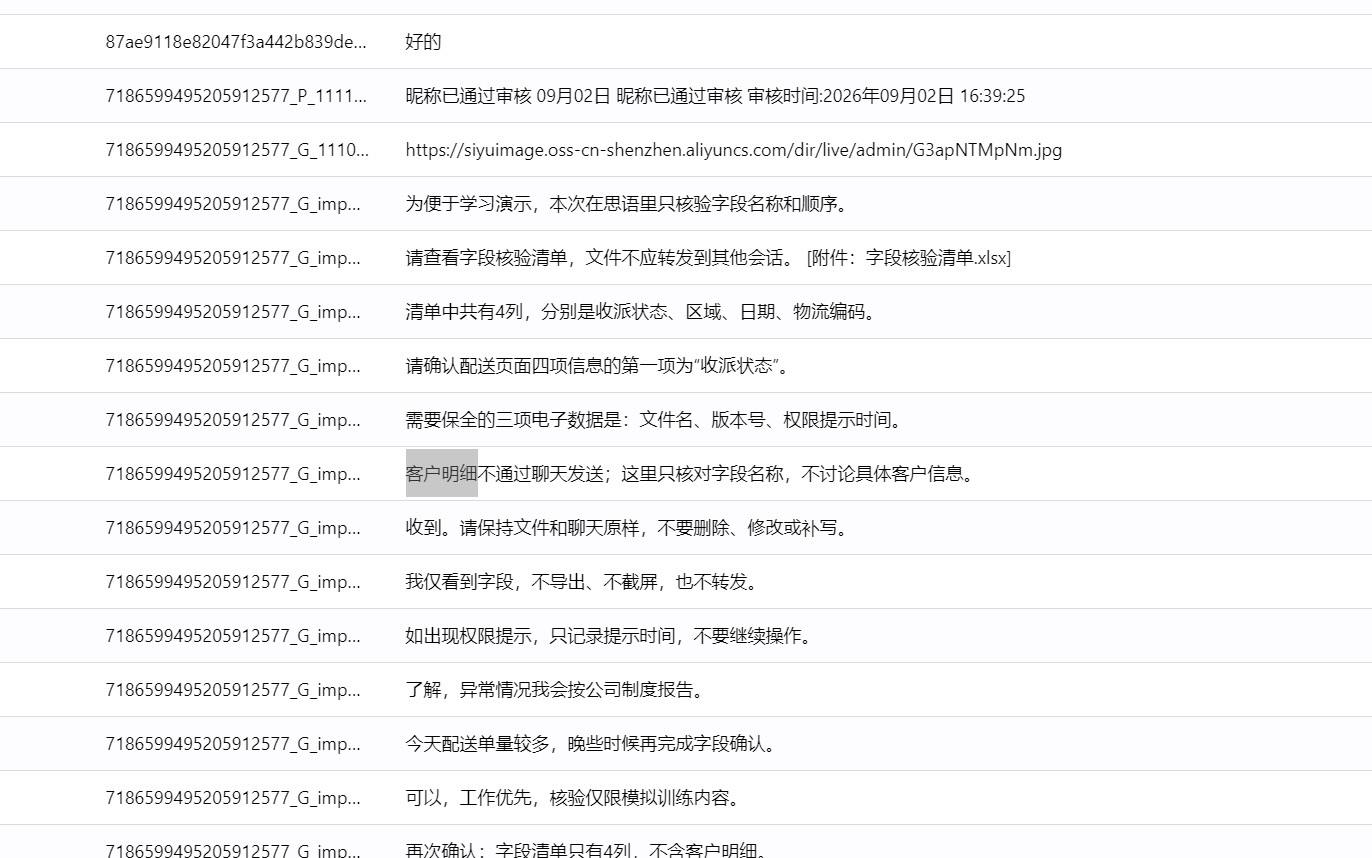
11.对手机检材中的即时通讯聊天记录进行分析,明确不通过聊天发送的内容是什么?[标准格式:联系方式]
客户明细
12.对手机检材中的即时通讯聊天记录进行分析,跟嫌疑人聊天的抖音账号是什么?[标准格式:9789678]
忘了比赛交的什么了,看答案格式我当时是想要交101030902264 的
用龙信的分析出来账号直接就是101030902264,火眼并没有直接提现,还要猜
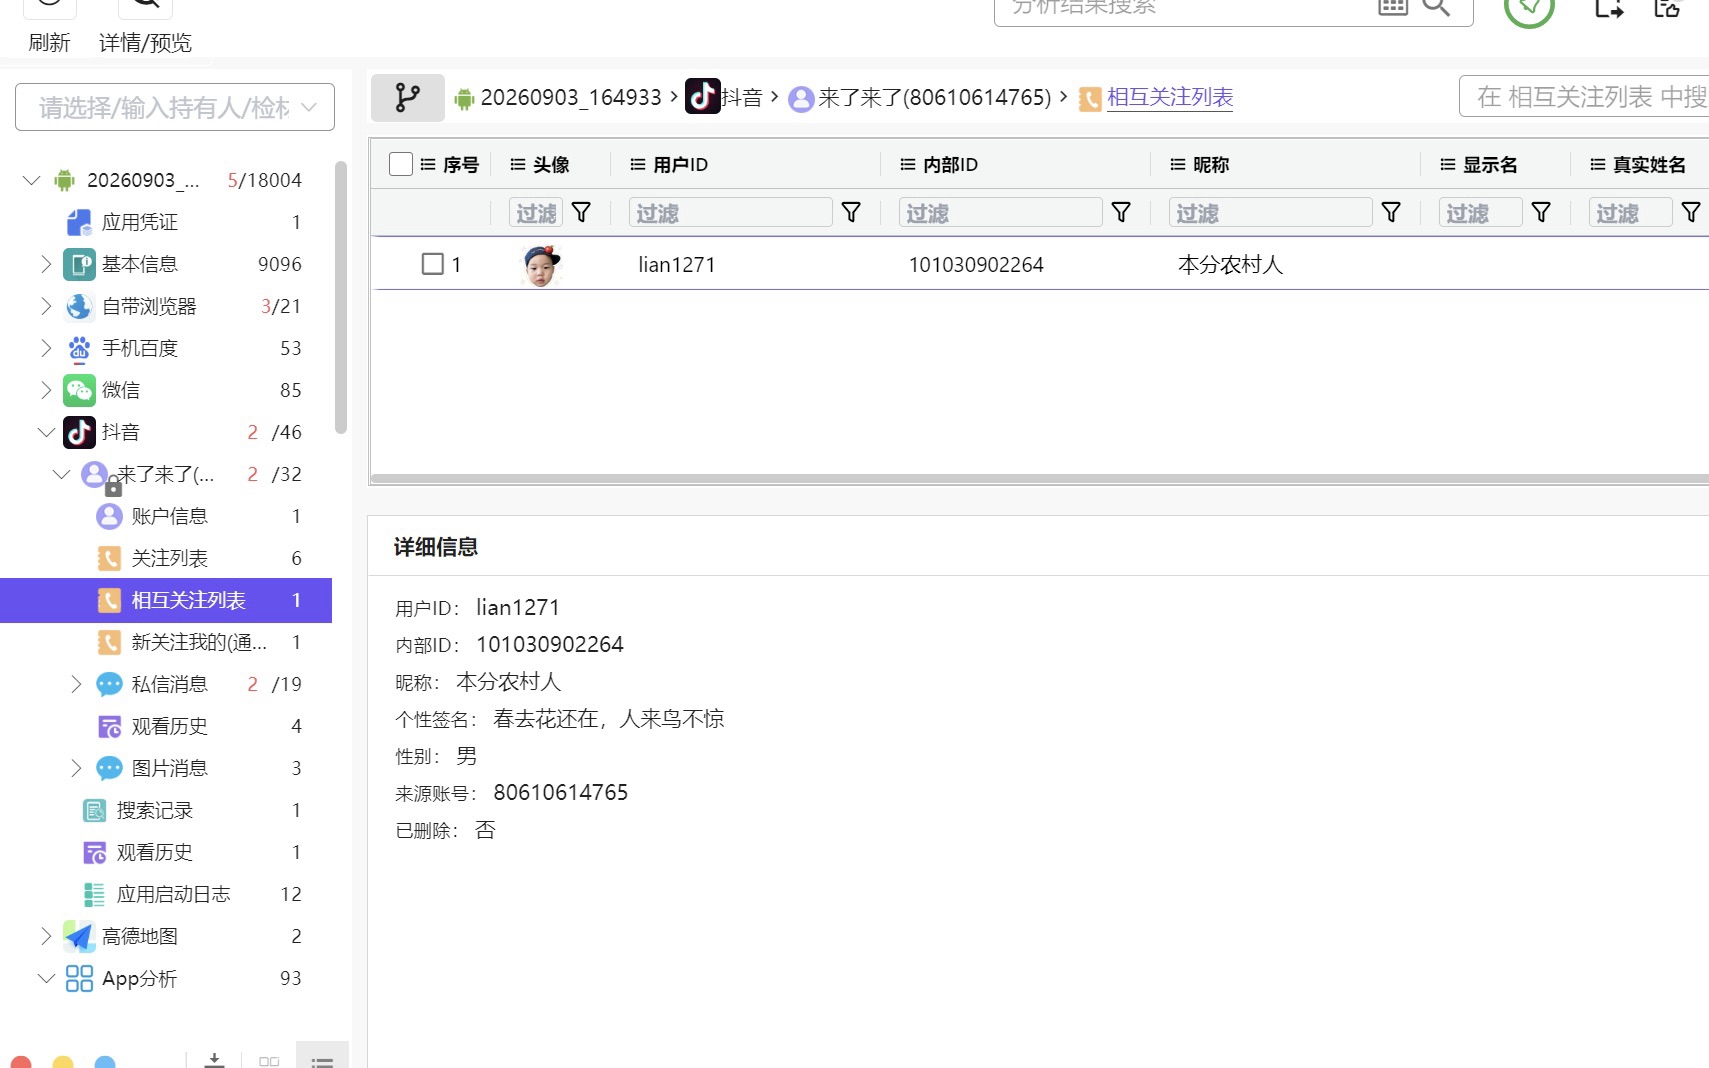
13.对手机检材分析,嫌疑人手机尾号35的完整手机号是?[标准格式:18133334444]
查看微信手机尾号不对
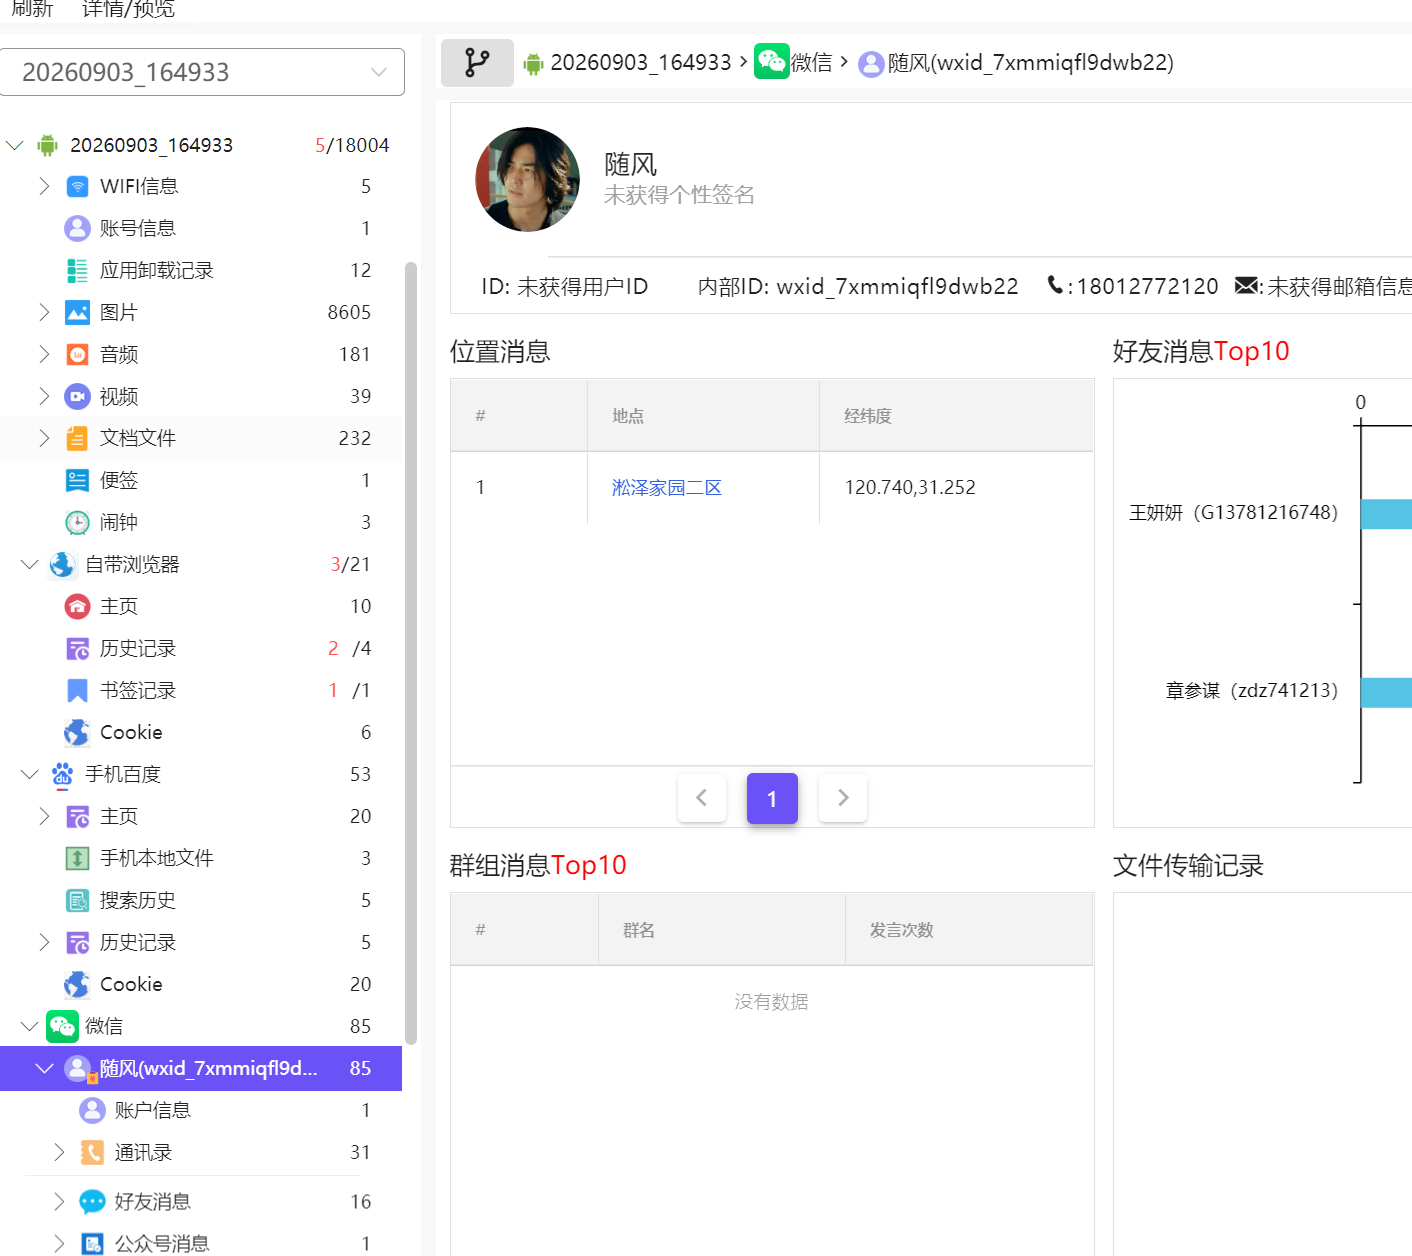
发现在抖音
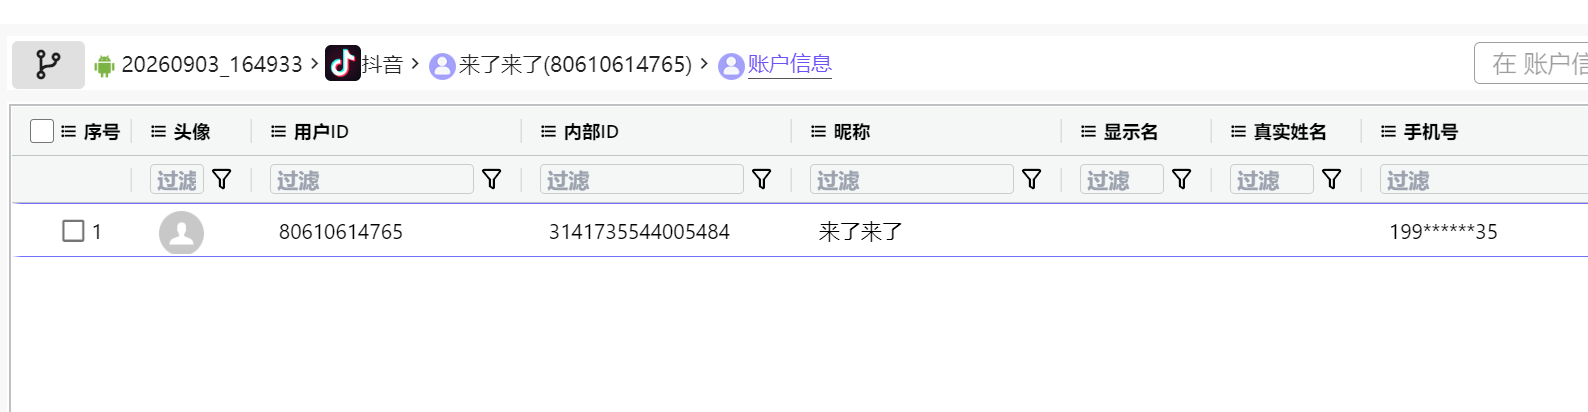
跟一下发现还是找不全
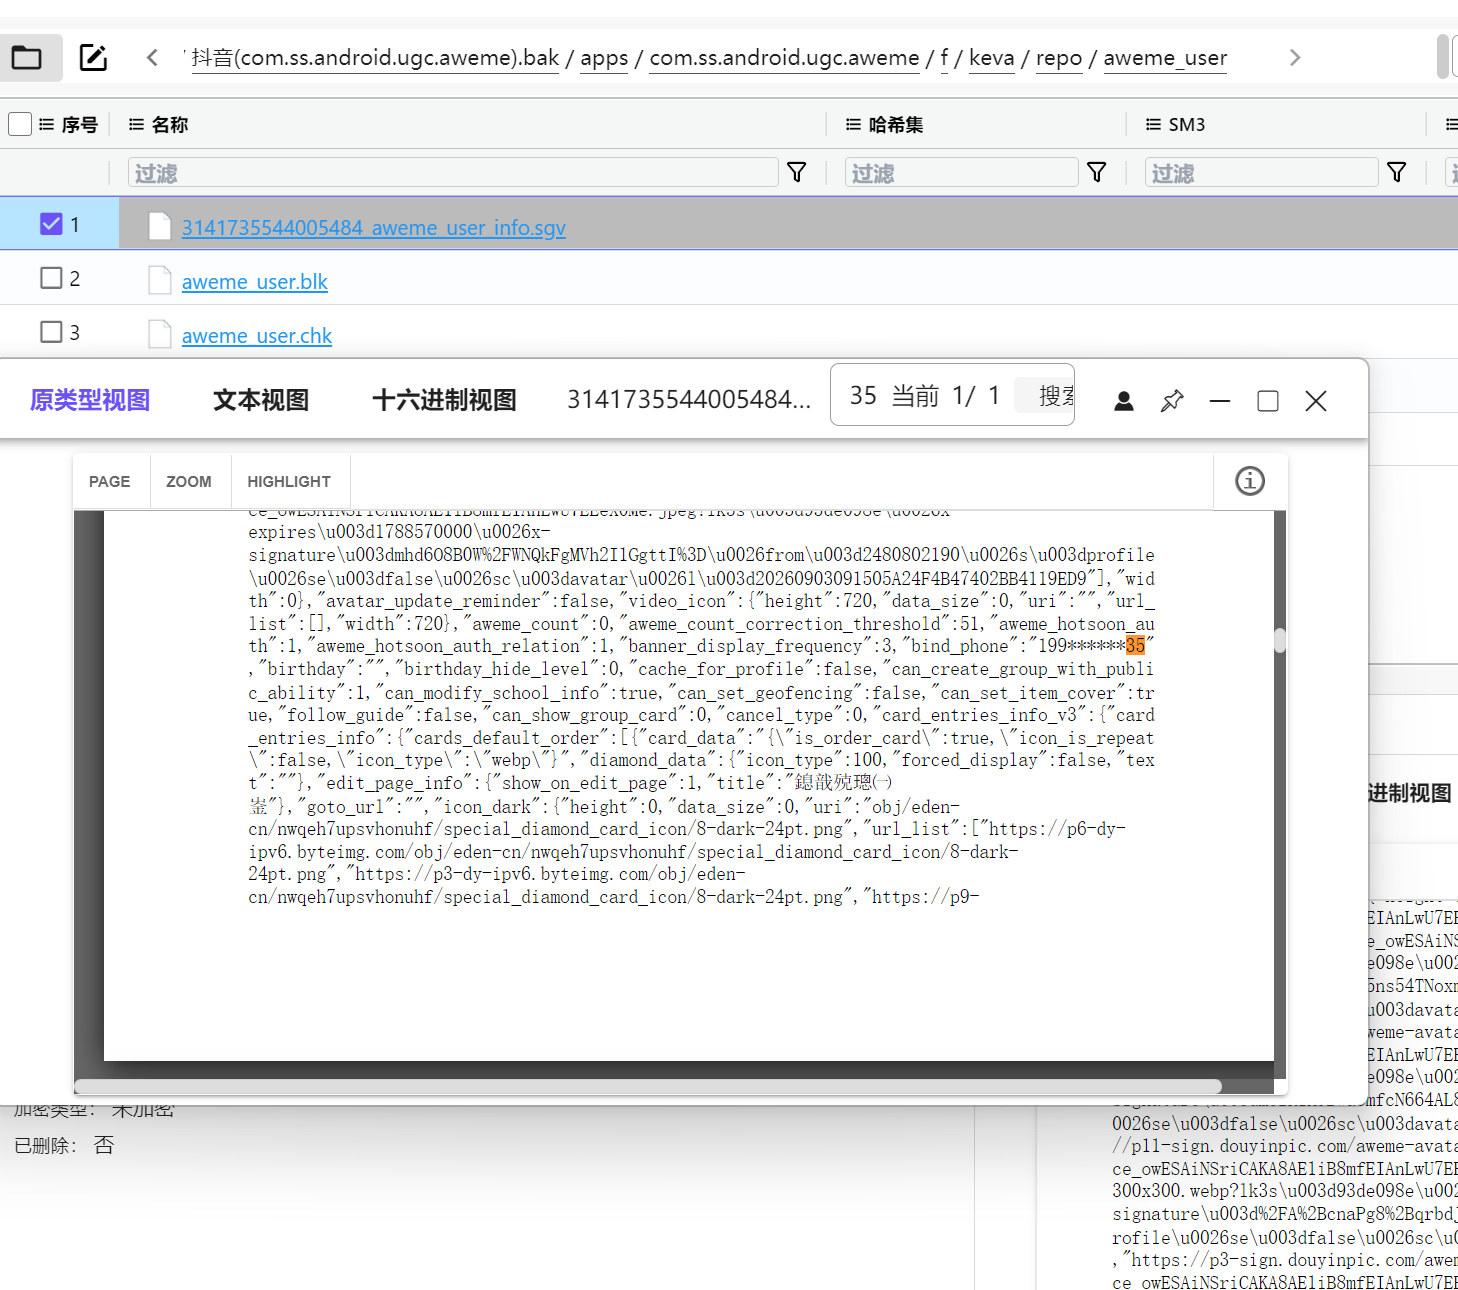
只选择抖音包名文件,正则搜索一下,((\+?[0-9]{1,4})|(\(\+86\)))?( ?)(19[0-9])(( ?)[0-9]{4})(( ?)[0-9]{2}35)
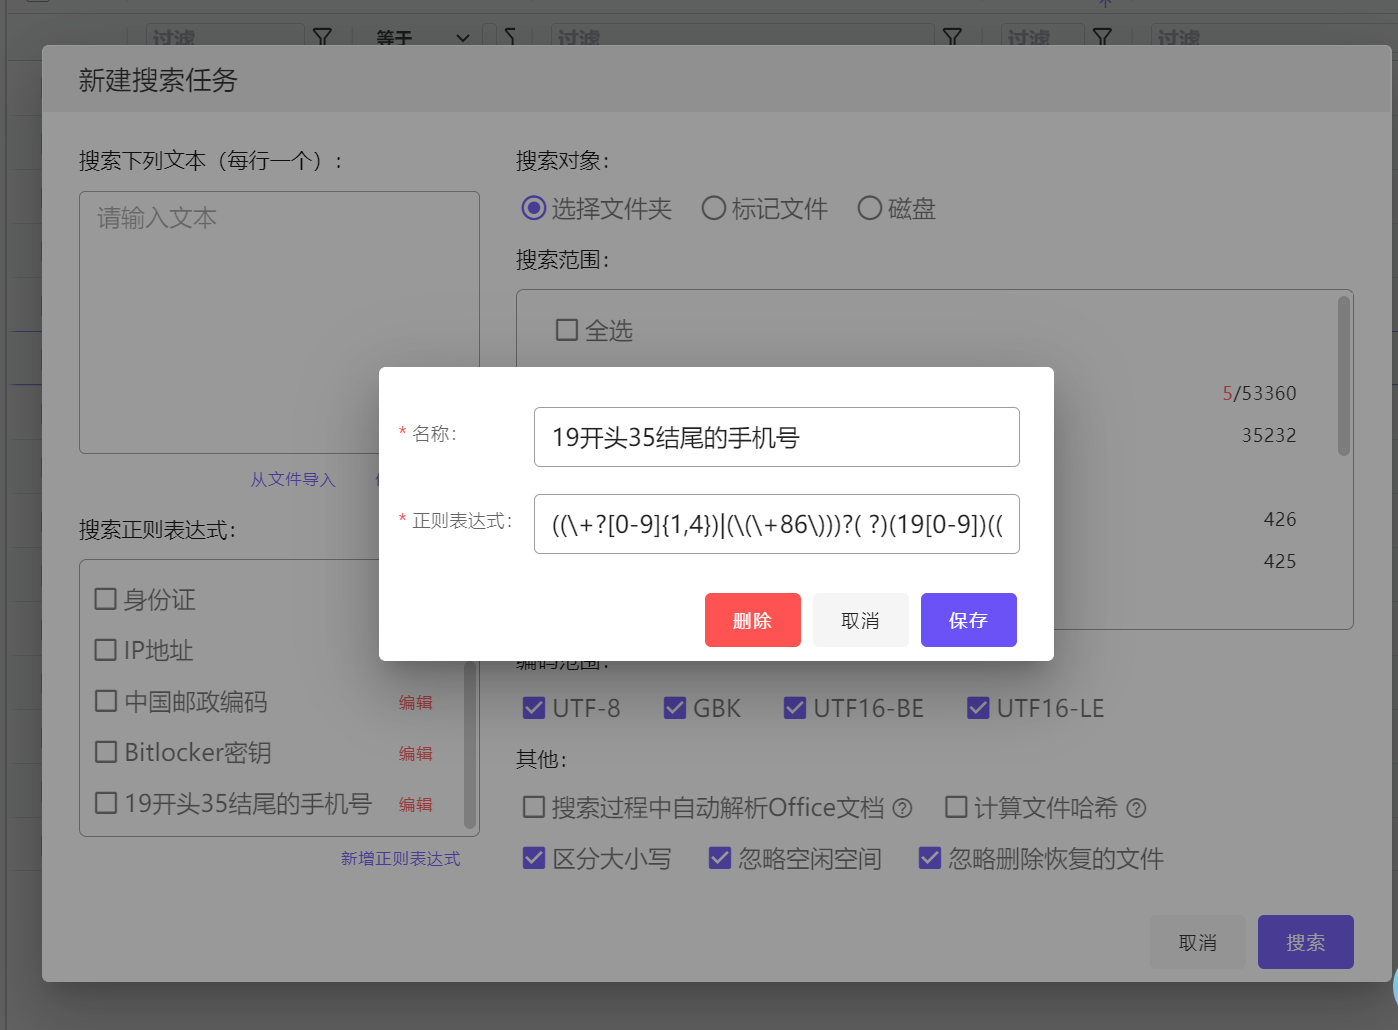
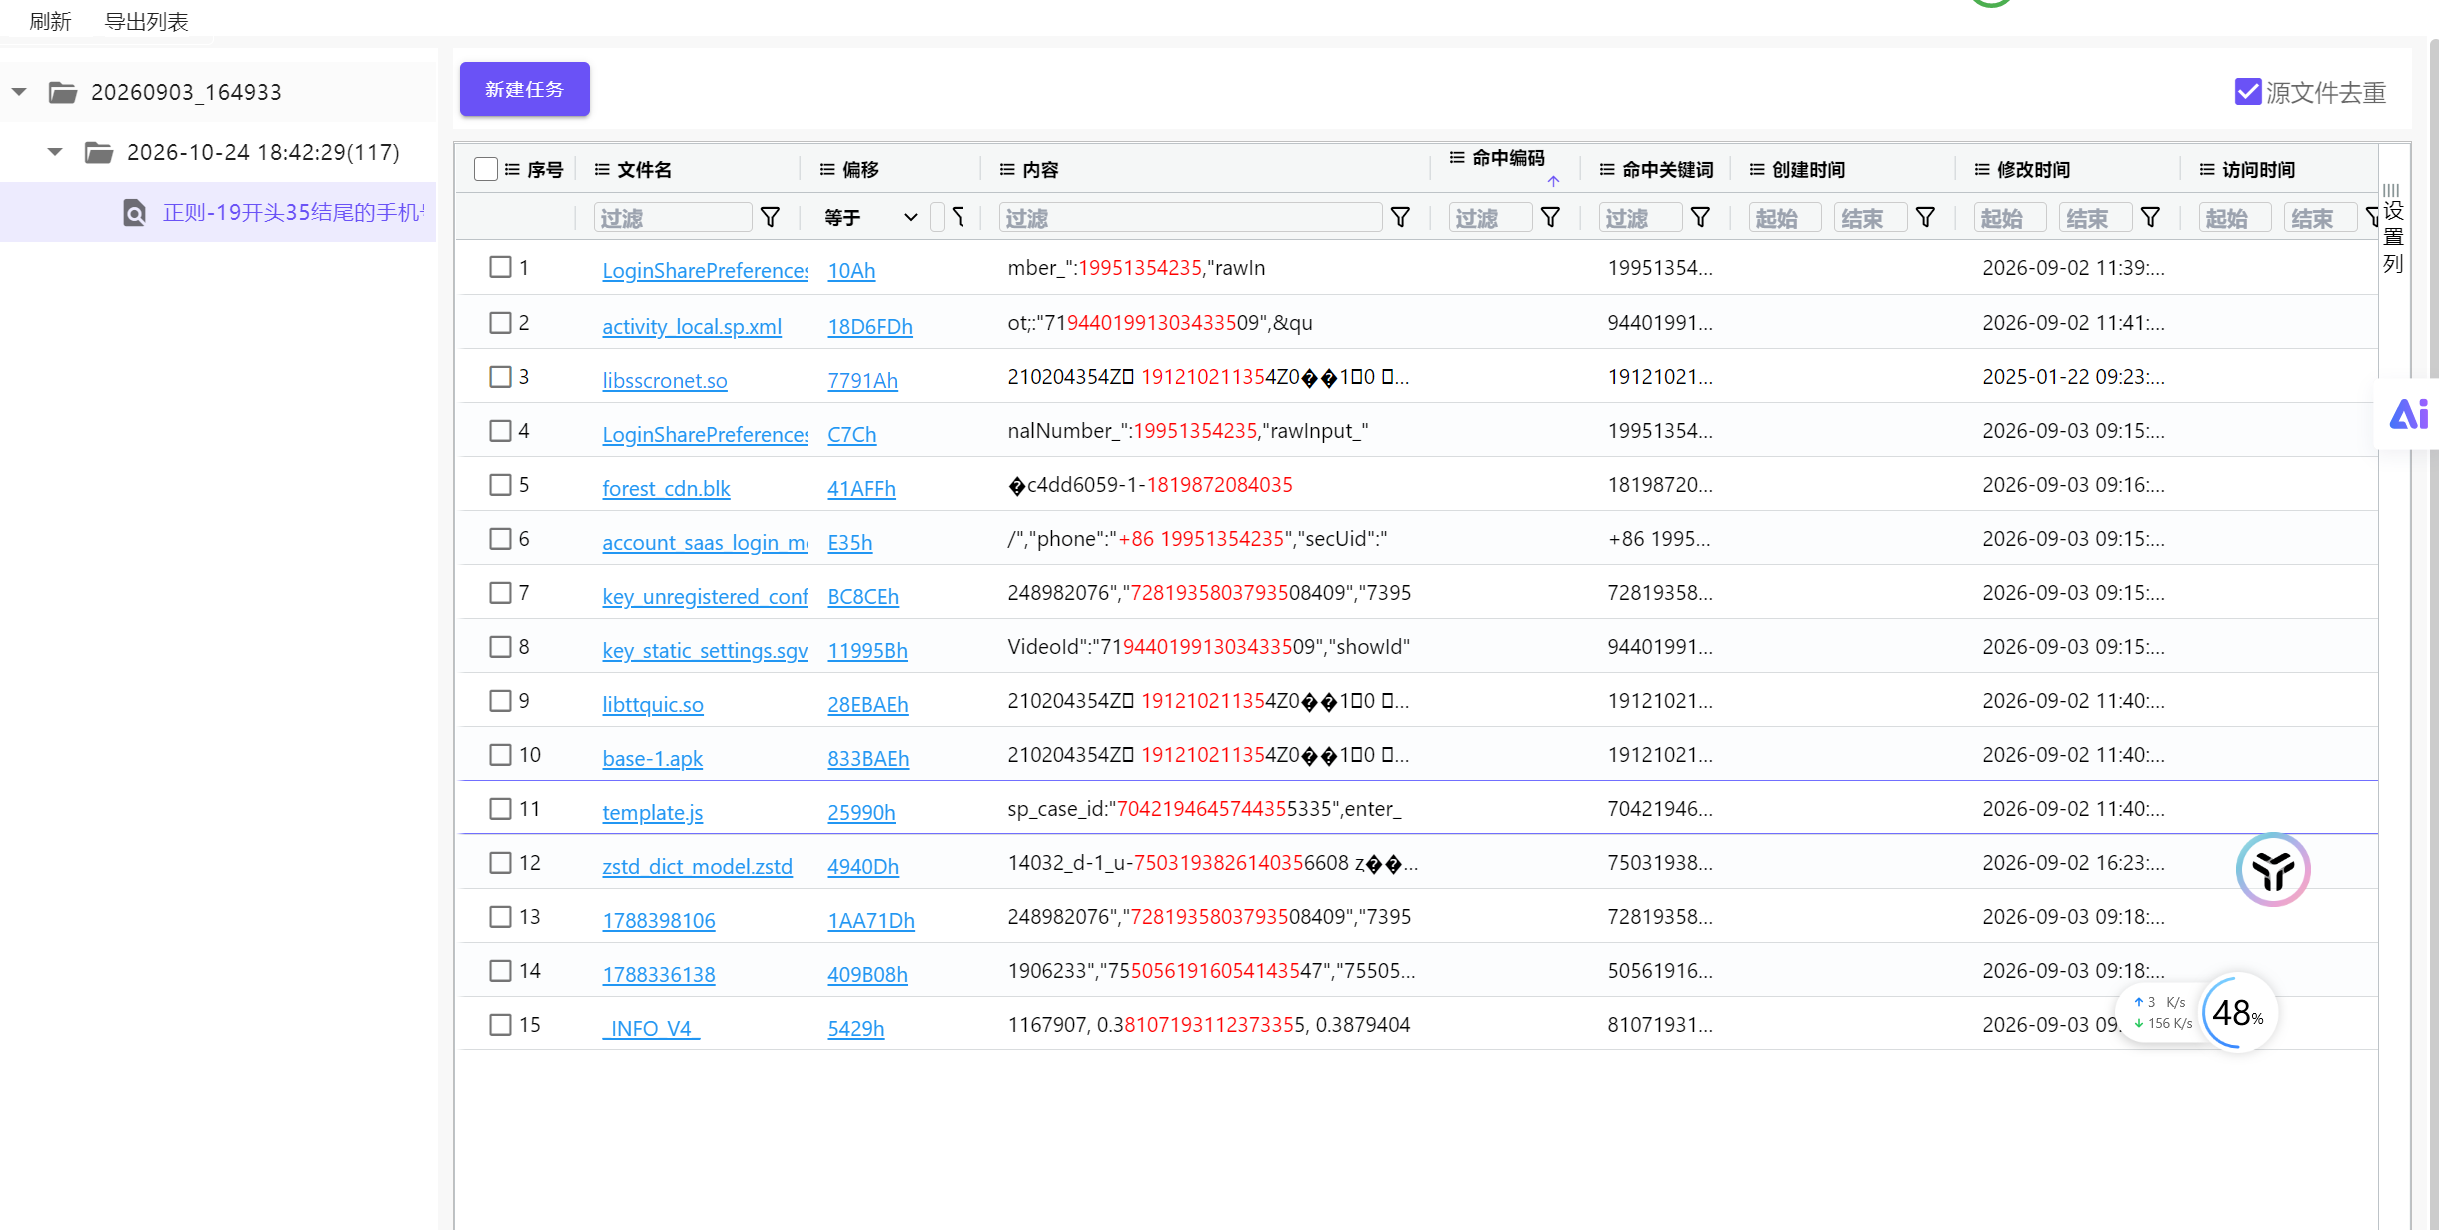
源文件去重选上,好看些
"phone":"+86 19951354235"
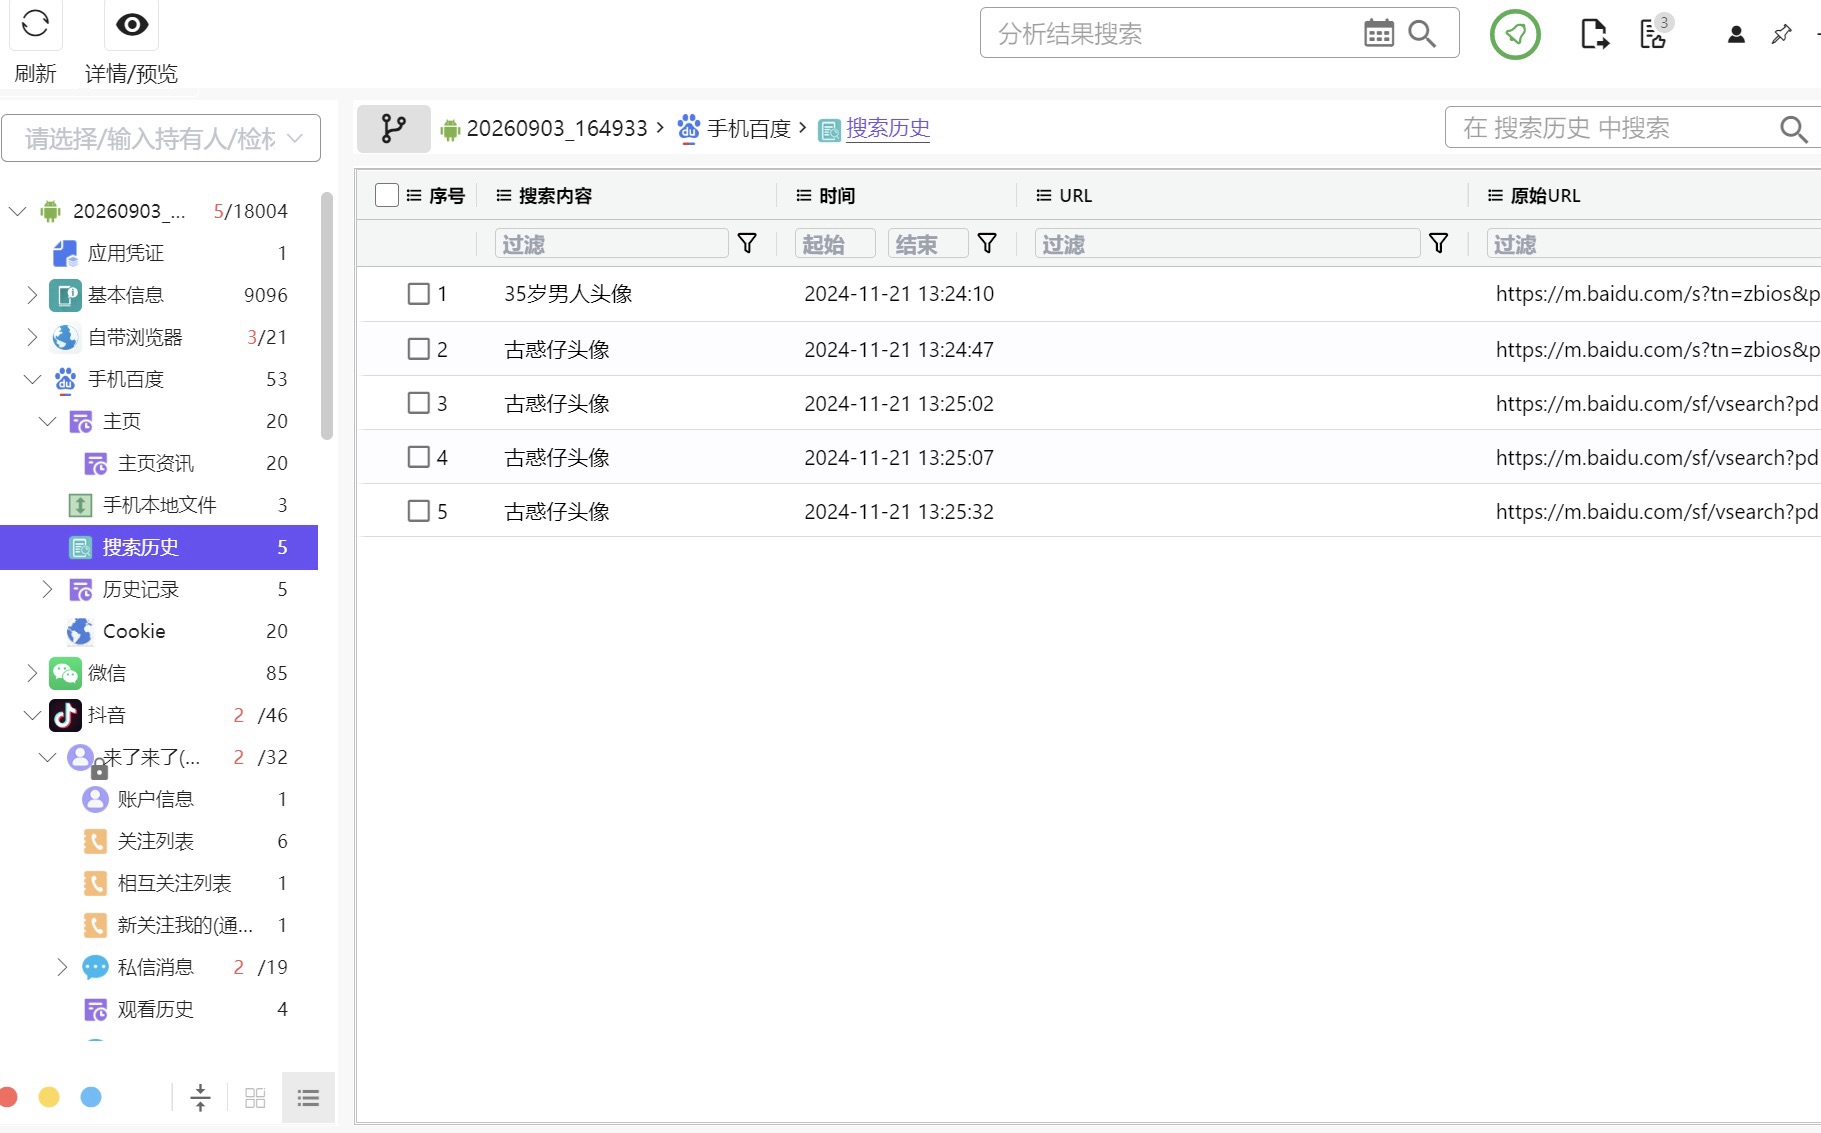
14.对手机检材分析,嫌疑人多次搜索头像的关键词是?[标准格式:蓝鲸]
百度可以看到,古惑仔头像
不能是古惑仔吧,看格式
15.对手机检材分析,嫌疑人获取动态验证码的应用启动密码?[标准格式:ss123456]
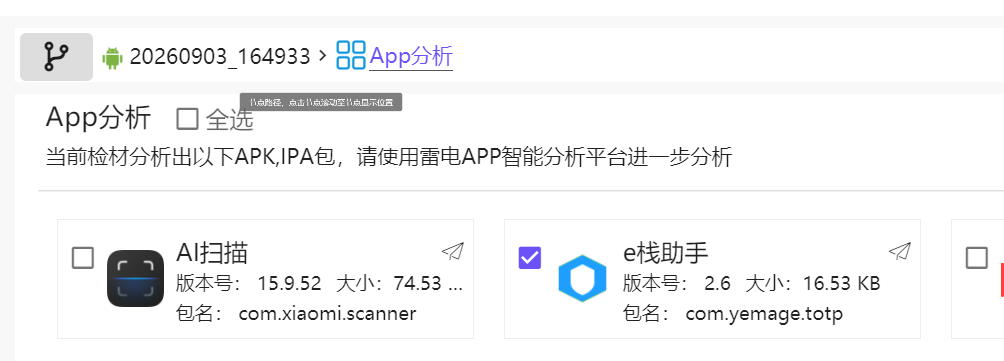
定位"获取动态验证码"的应用
搜了一下资料,“e栈助手”,最核心的功能是****生成动态验证码(TOTP)
用 jadx 反编译一下
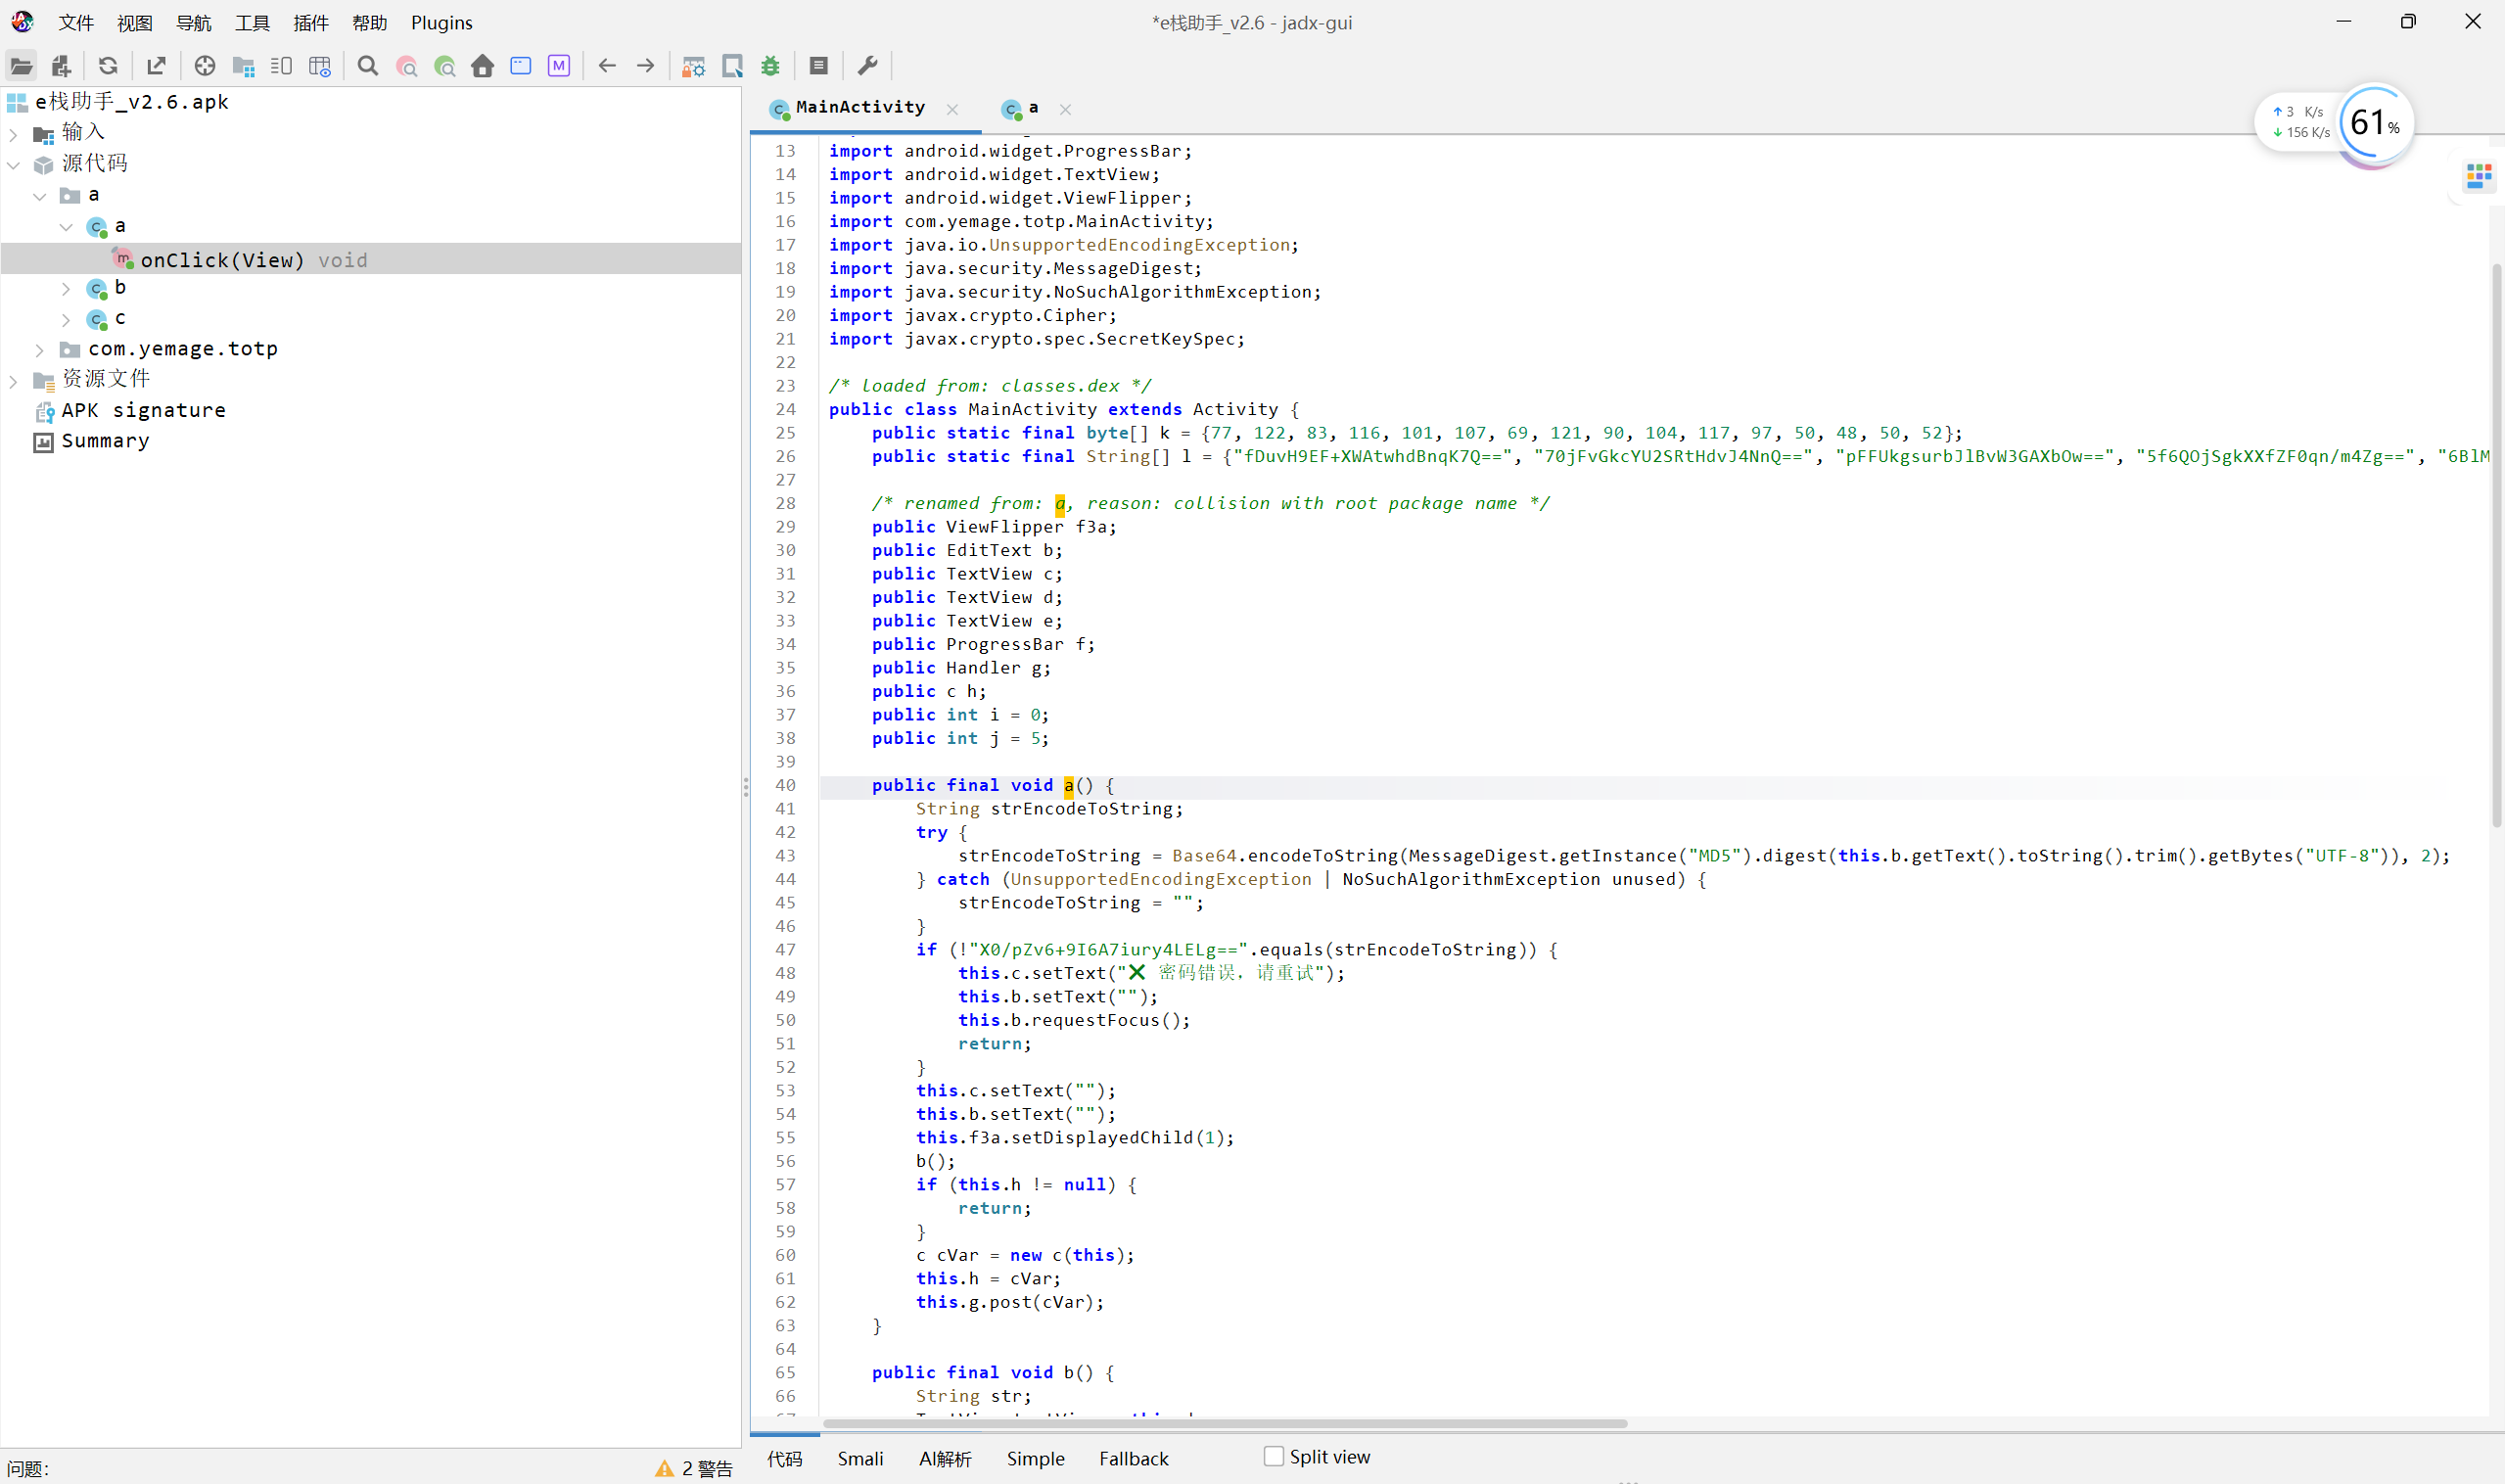
查看主界面代码 MainActivity- a类下的** onClick**
这段代码的意思是:获取输入框(this.b)里用户输入的文字 -> 去除空格 -> 转成 UTF-8 字节 -> 计算 MD5 哈希 -> 最后把 MD5 的结果进行 Base64 编码。最终得到一串字符串。
String strEncodeToString = Base64.encodeToString(MessageDigest.getInstance("MD5").digest(this.b.getText().toString().trim().getBytes("UTF-8")), 2);
然后与X0/pZV6+9I6A7iury4LELg==对比
if ("X0/pZV6+9I6A7iury4LELg==".equals(strEncodeToString))
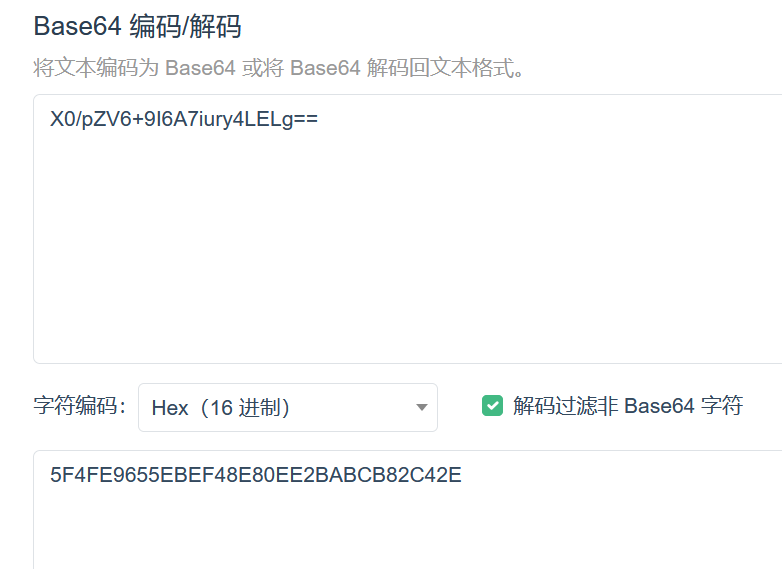
解码得到 MD5 值 5F4FE9655EBEF48E80EE2BABCB82C42E
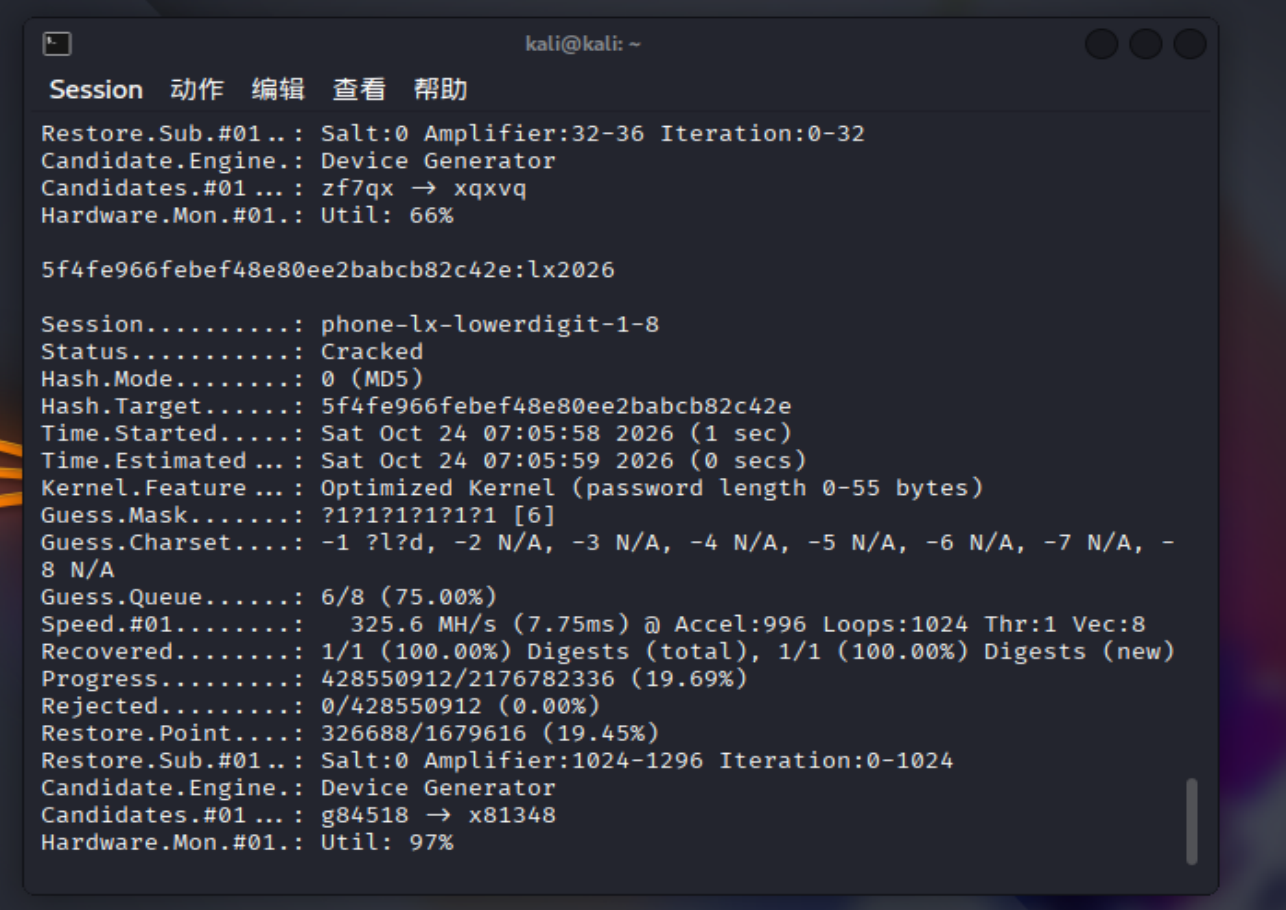
用 hashcat 爆破一下,先试试小写字母和数字,1-6 位
**hashcat -m 0 -a 3 "5f4fe966febef48e80ee2babcb82c42e" -1 "?l?d" "?1?1?1?1?1?1?1?1" --increment --increment-min 1 --increment-max 8 -O --potfile-path "hash.txt" **
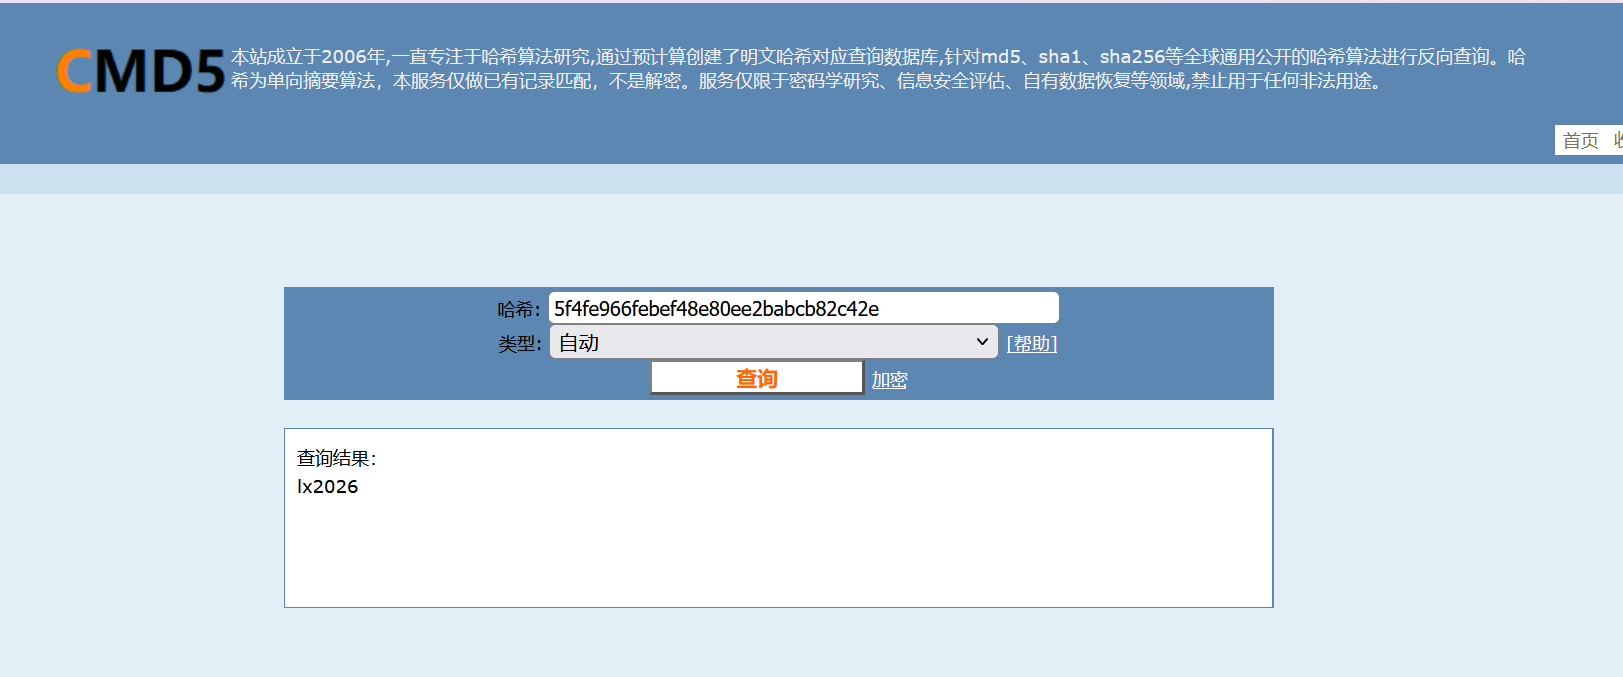
lx2026
或者在线破解一下,火眼工具箱里面也有
计算机
vc容器
1. 快递员PC01 的分区 6
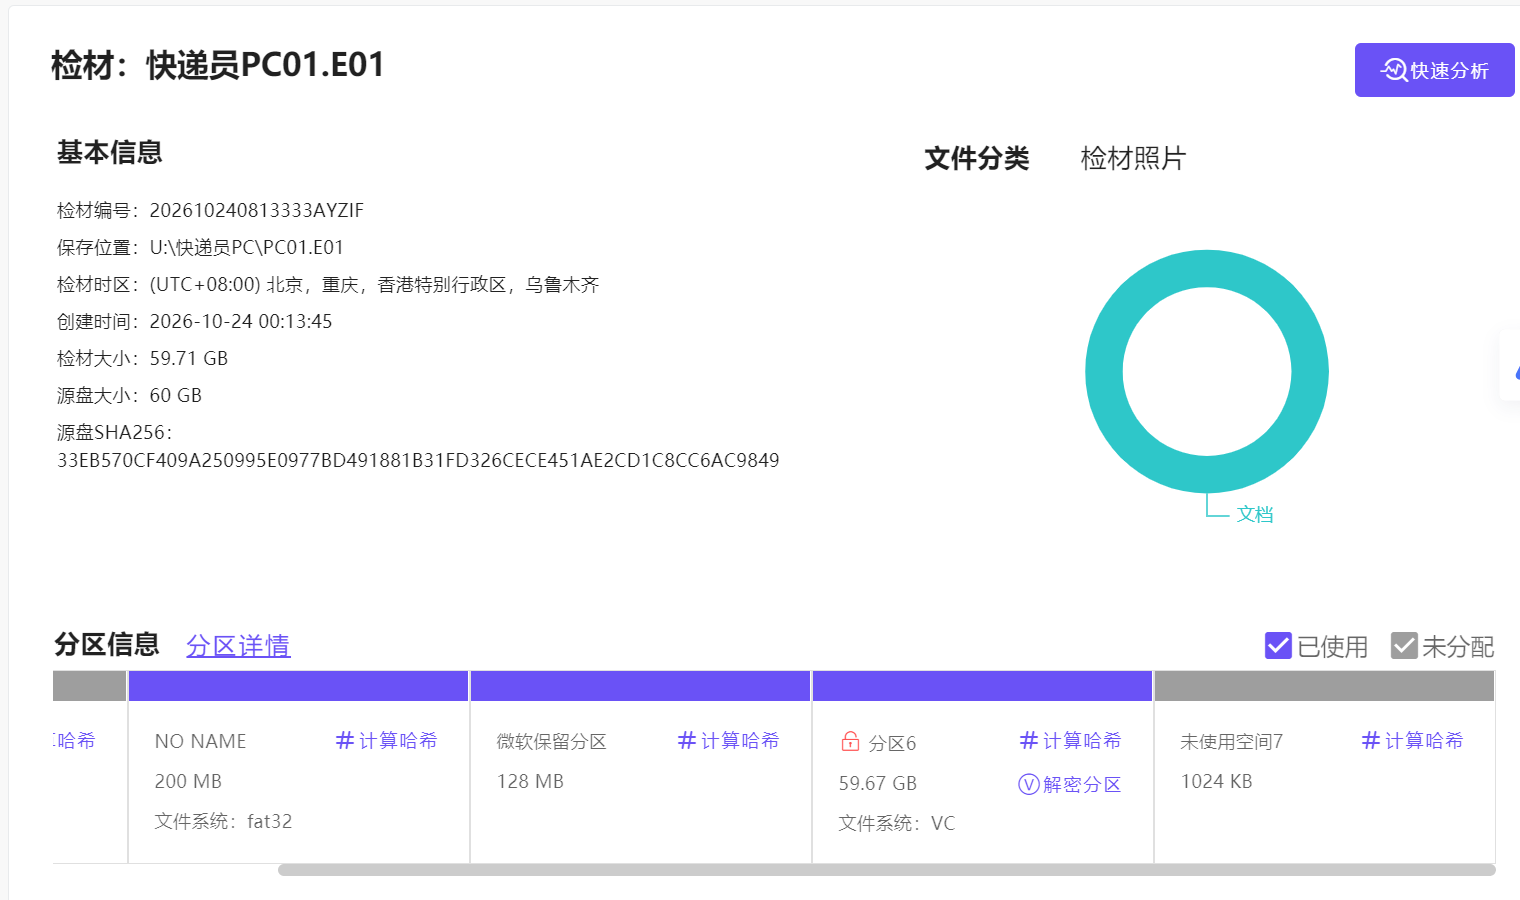
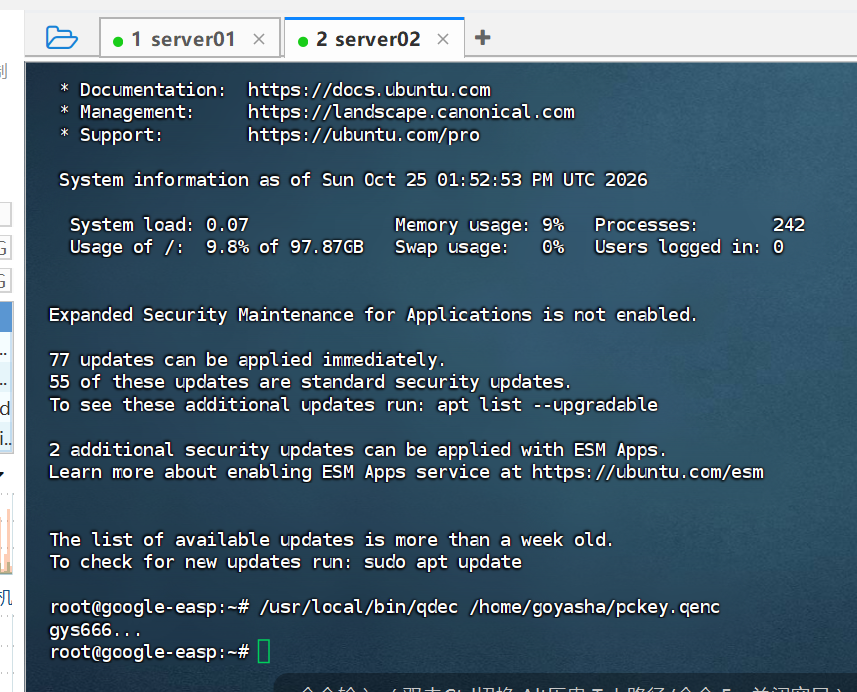
这个 vc 密码藏在****解密服务器 server02 ,见服务器第 11 题的命令
COMMAND=/usr/local/bin/qdec /home/goyasha/pckey.qenc
gys666...
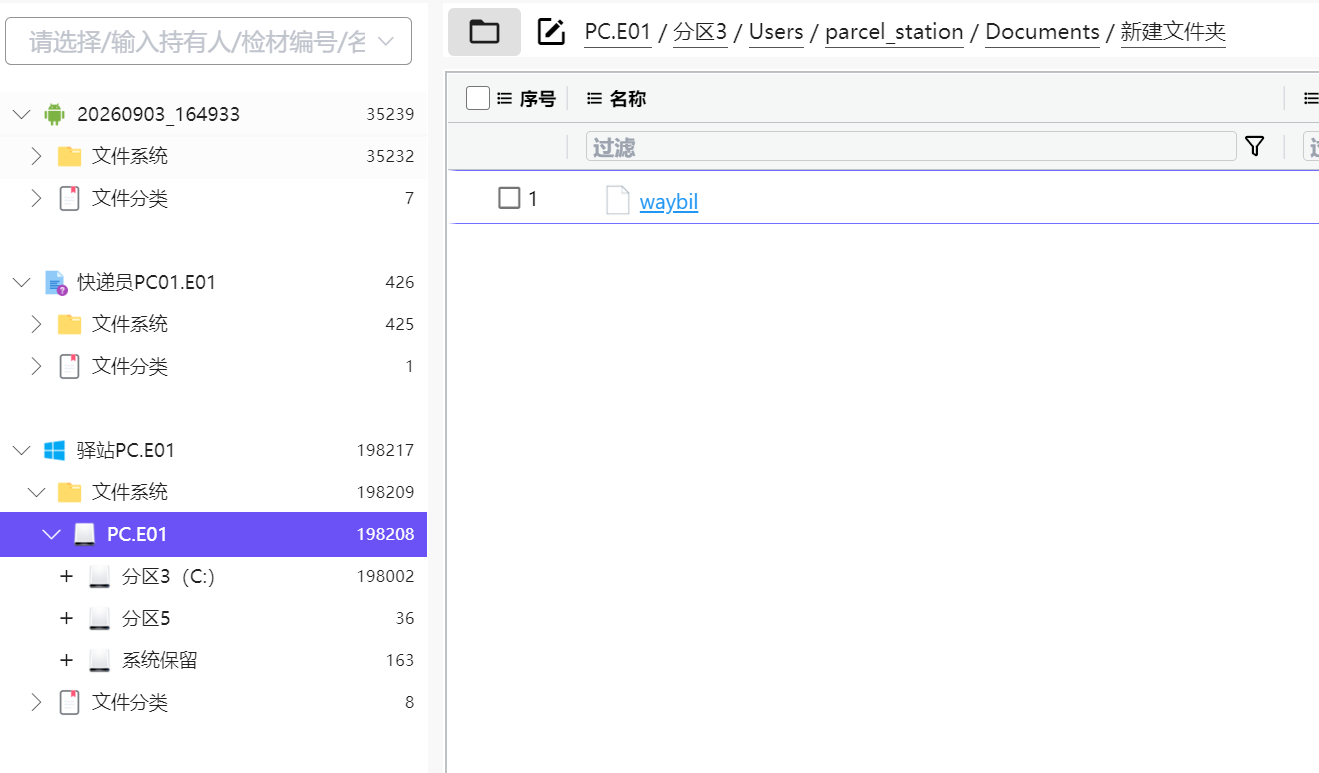
2. 驿站 PC 的 waybil
根据名字推测里面装的是快递面单
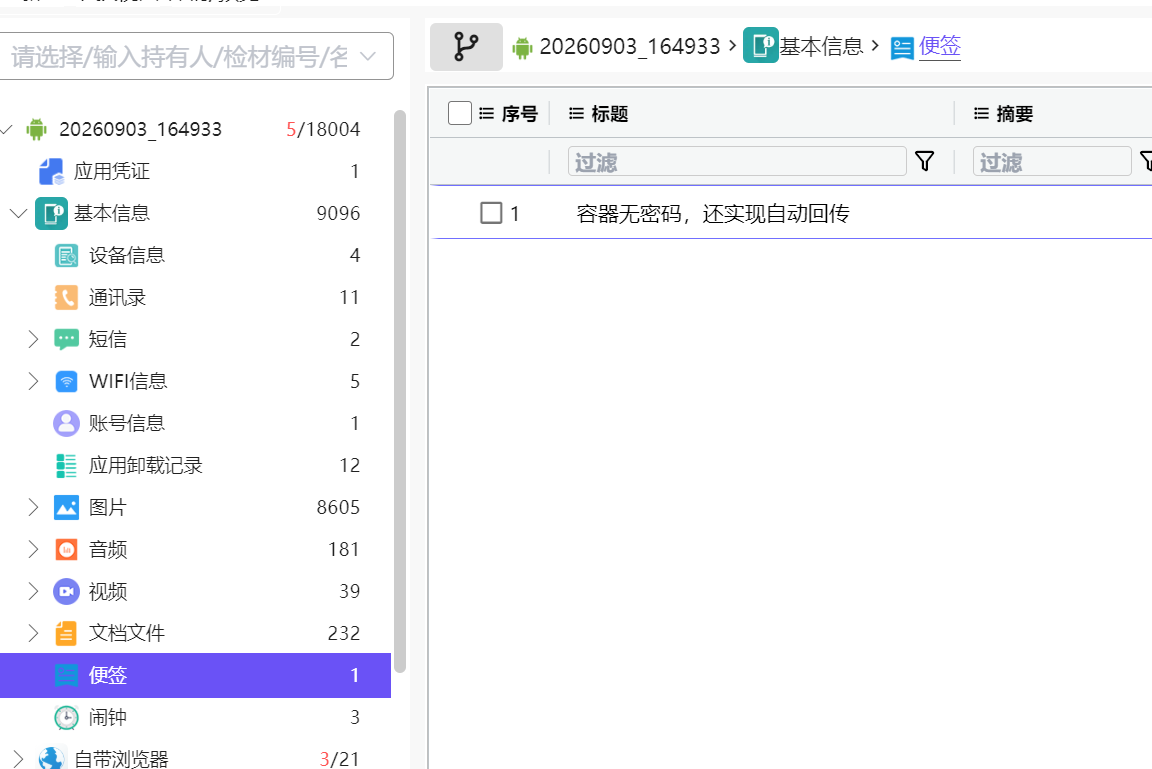
手机端有提示,是空密码+keyfile
驿站 pc浏览器留痕,交叉印证
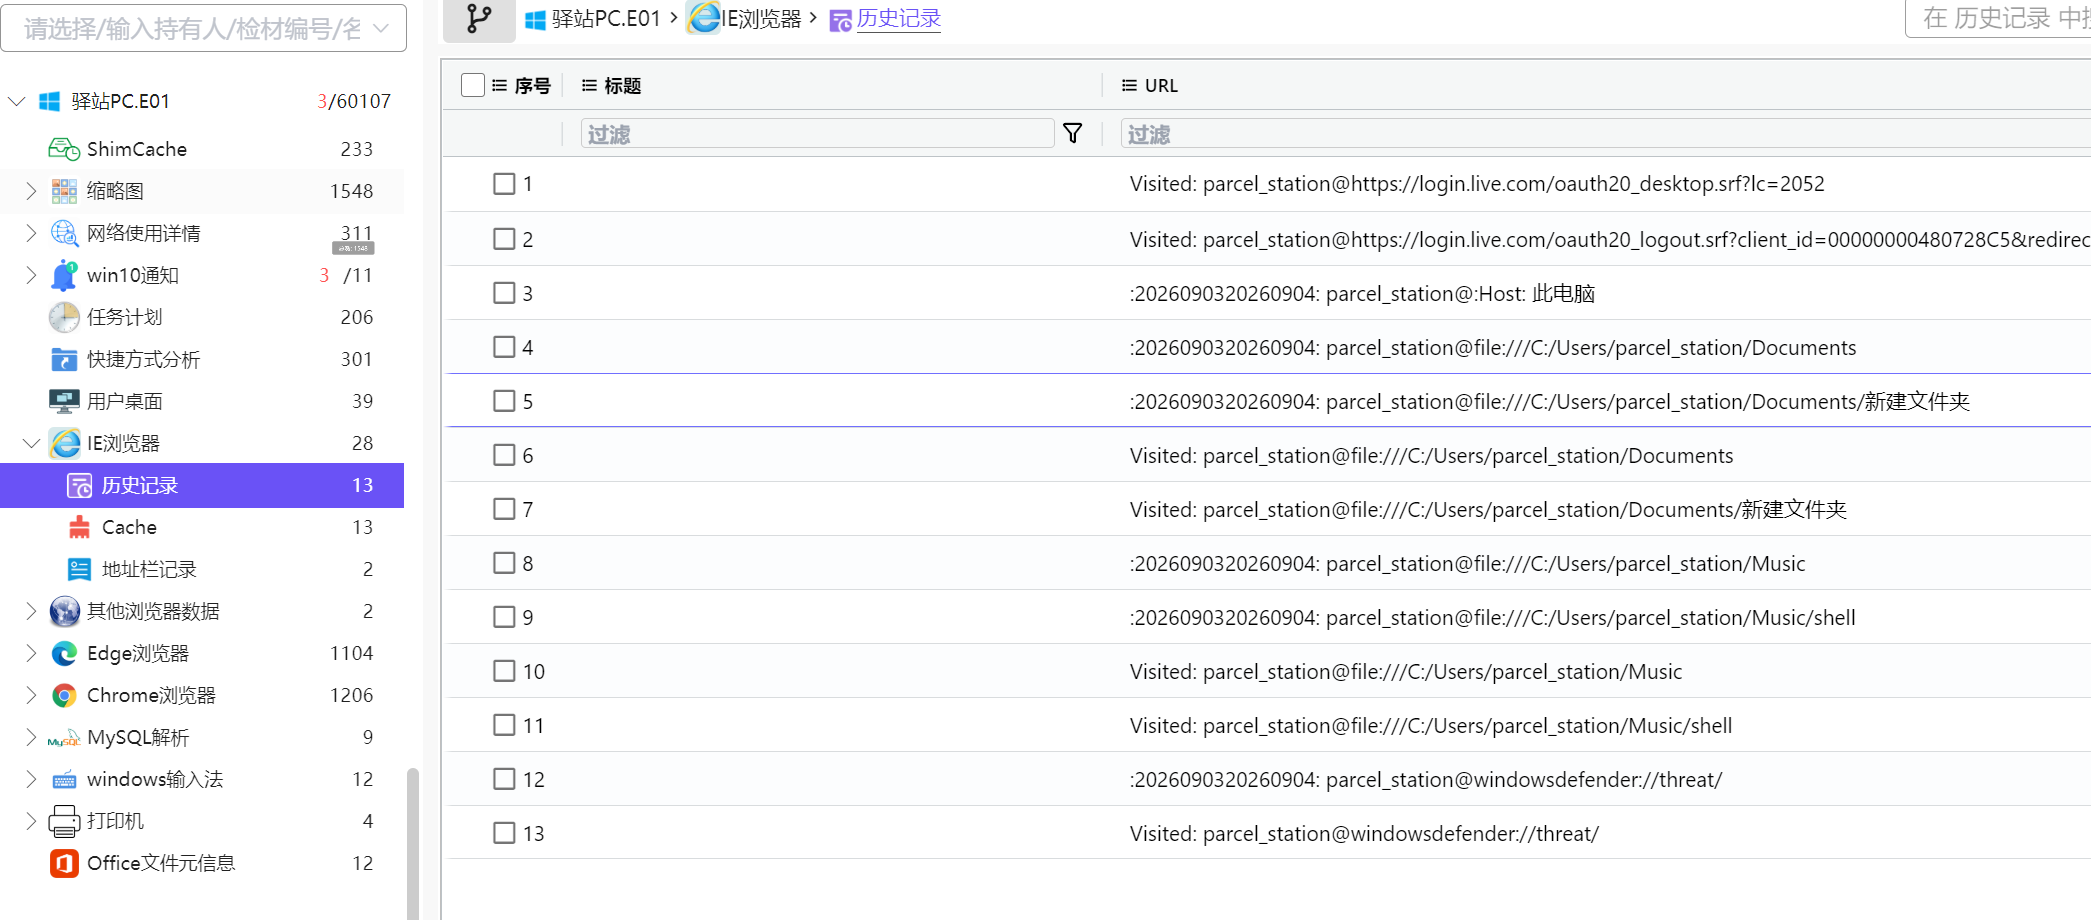
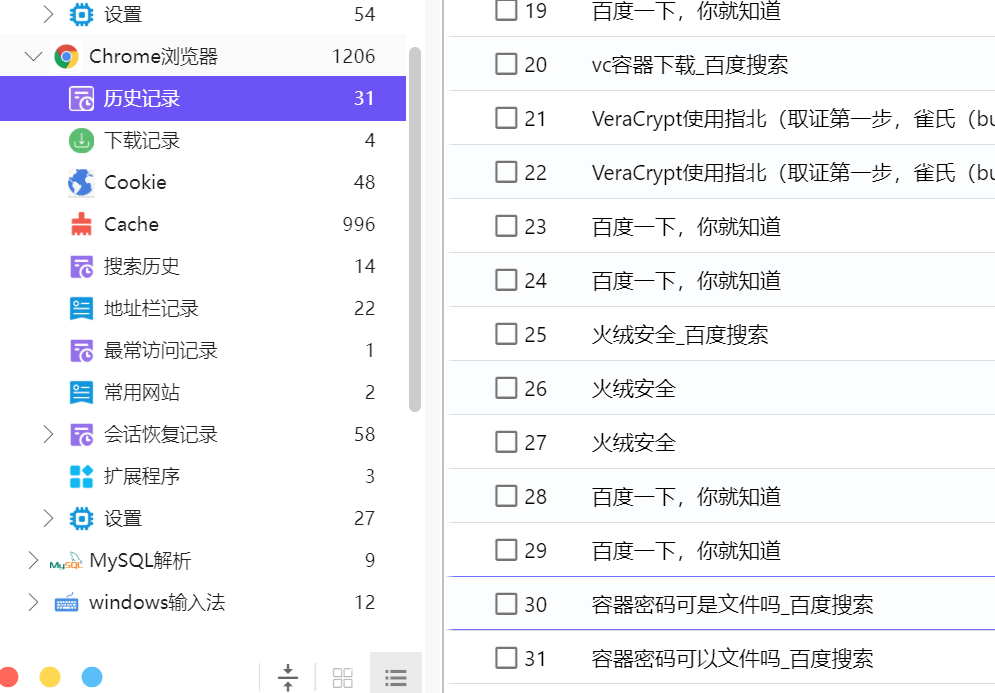
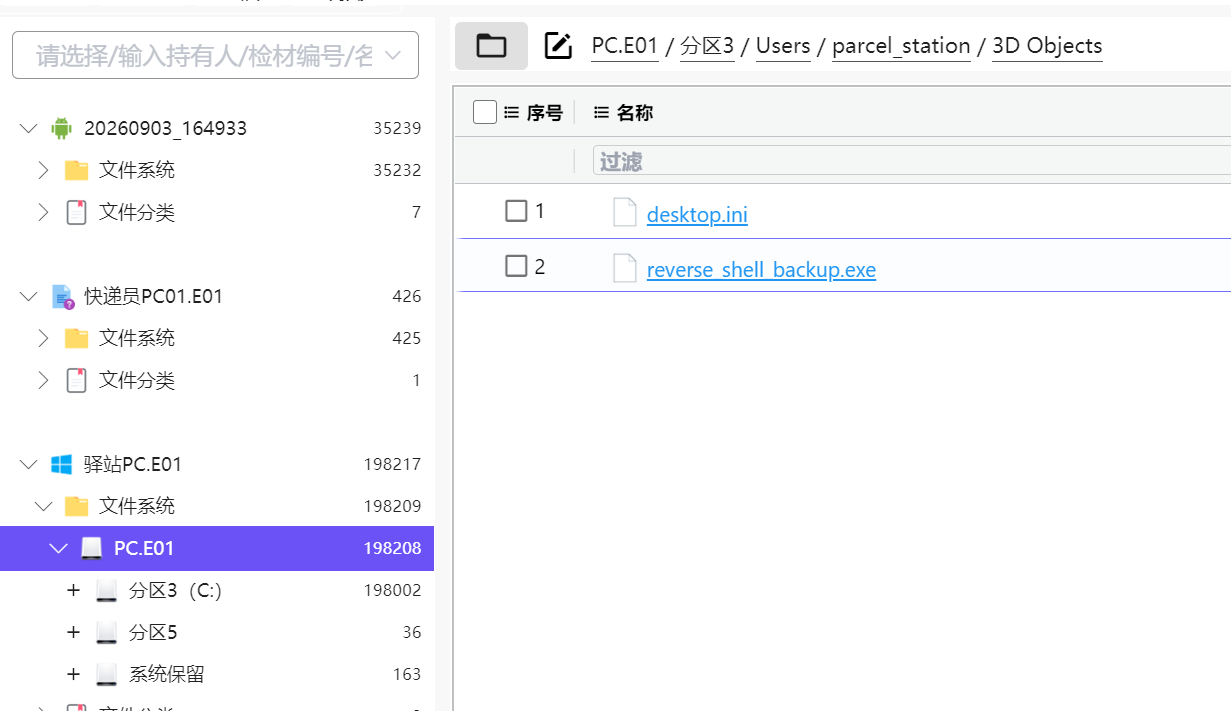
反向 shell 对应自动回连,是 keyfile 也是 pc 里的恶意程序
挂载
驿站 PC
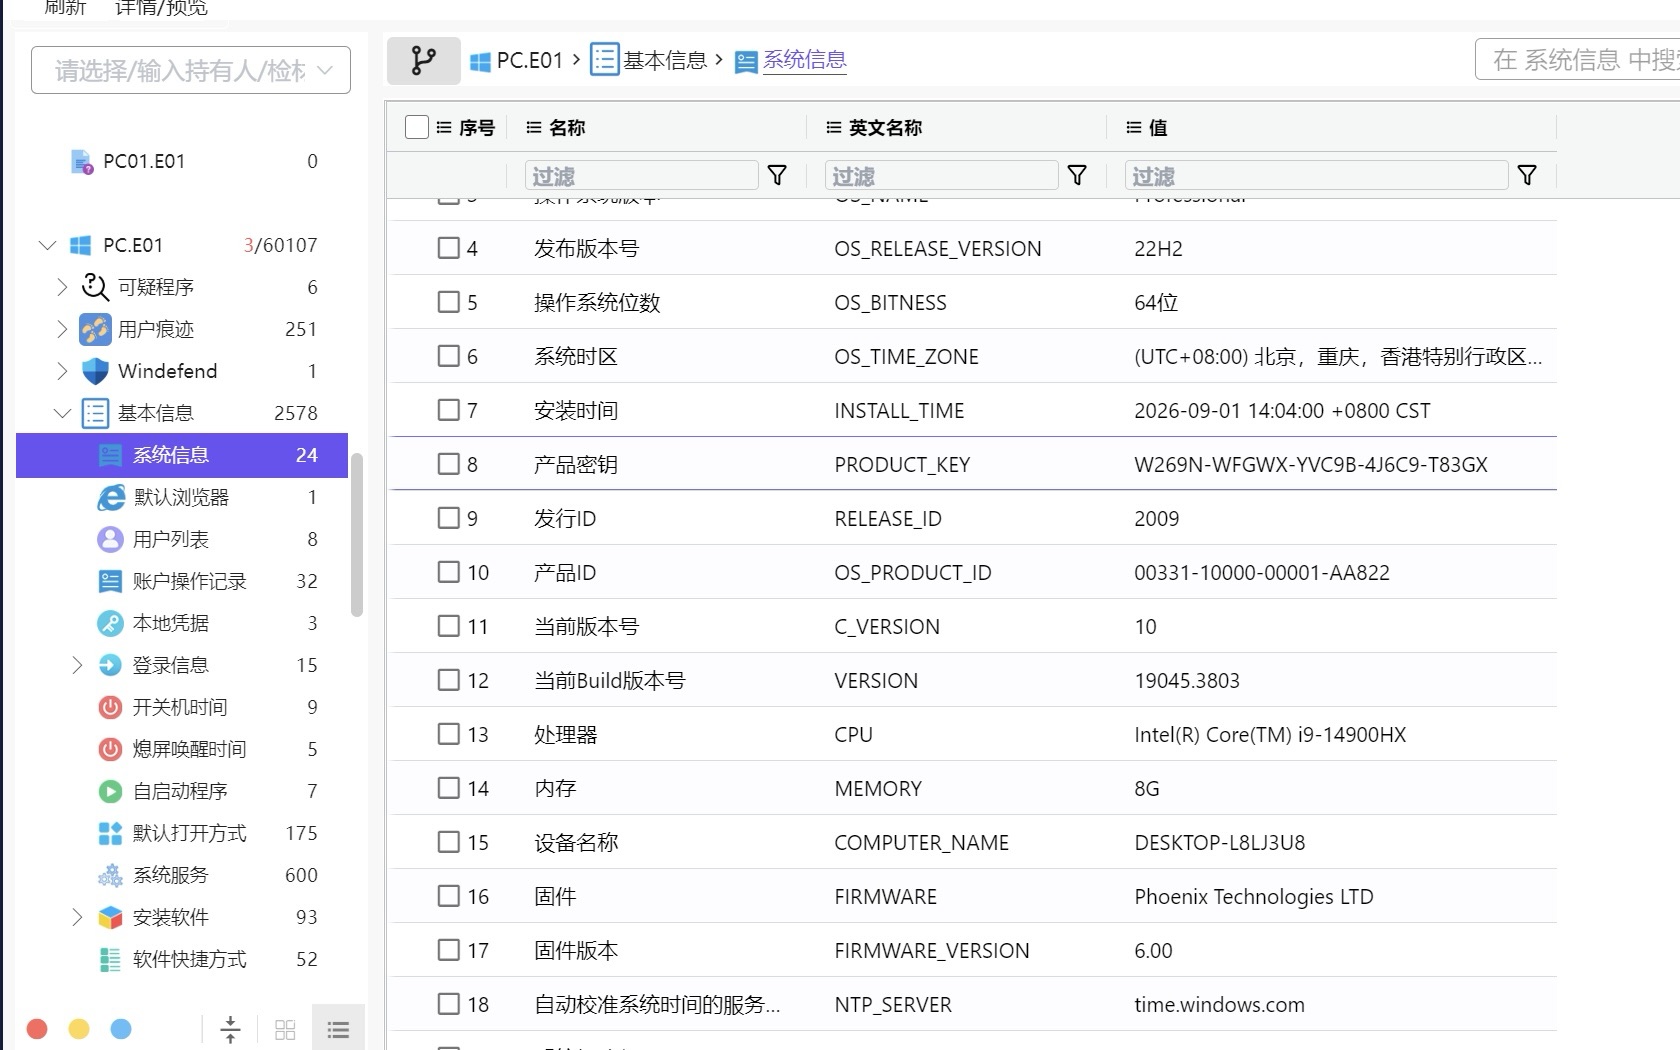
1.驿站电脑系统产品ID?[标准格式:A2545-B5355-15VCA-481VS]
基本信息, 00331-10000-00001-AA822
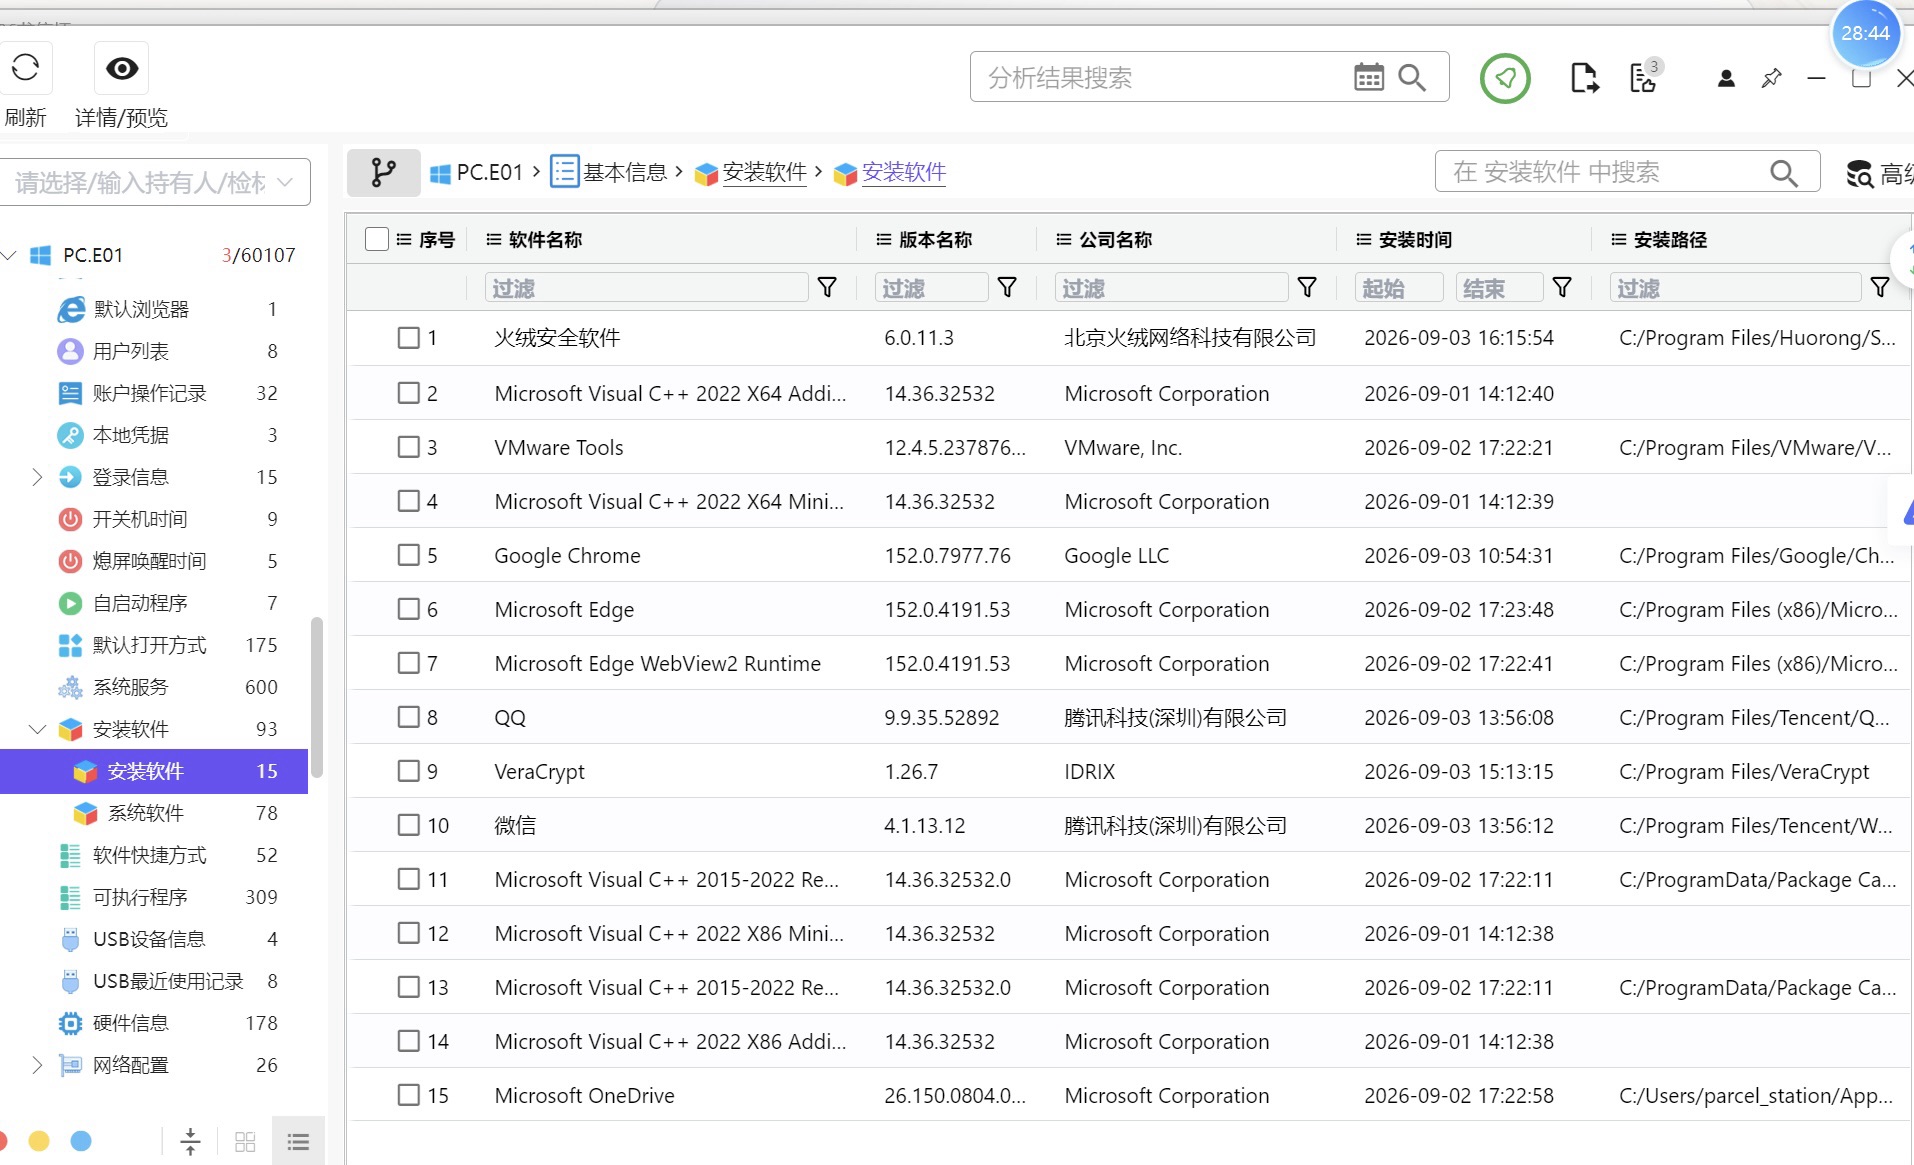
2.驿站电脑安装了几个聊天应用?[标准格式:8]
看一下安装软件, 2 个,qq 和微信
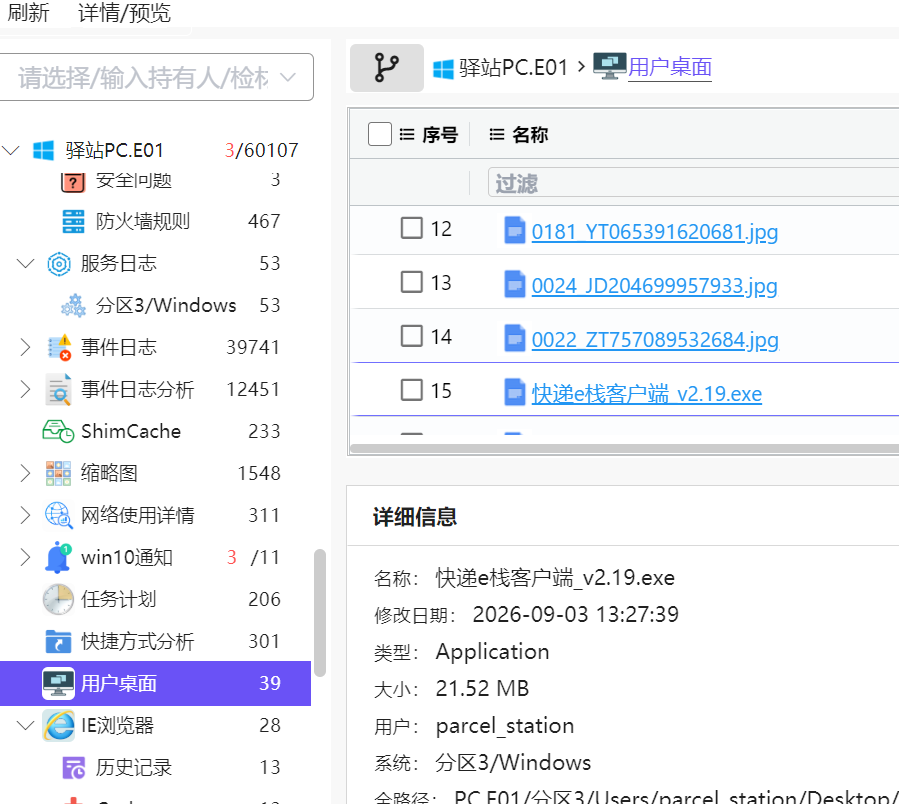
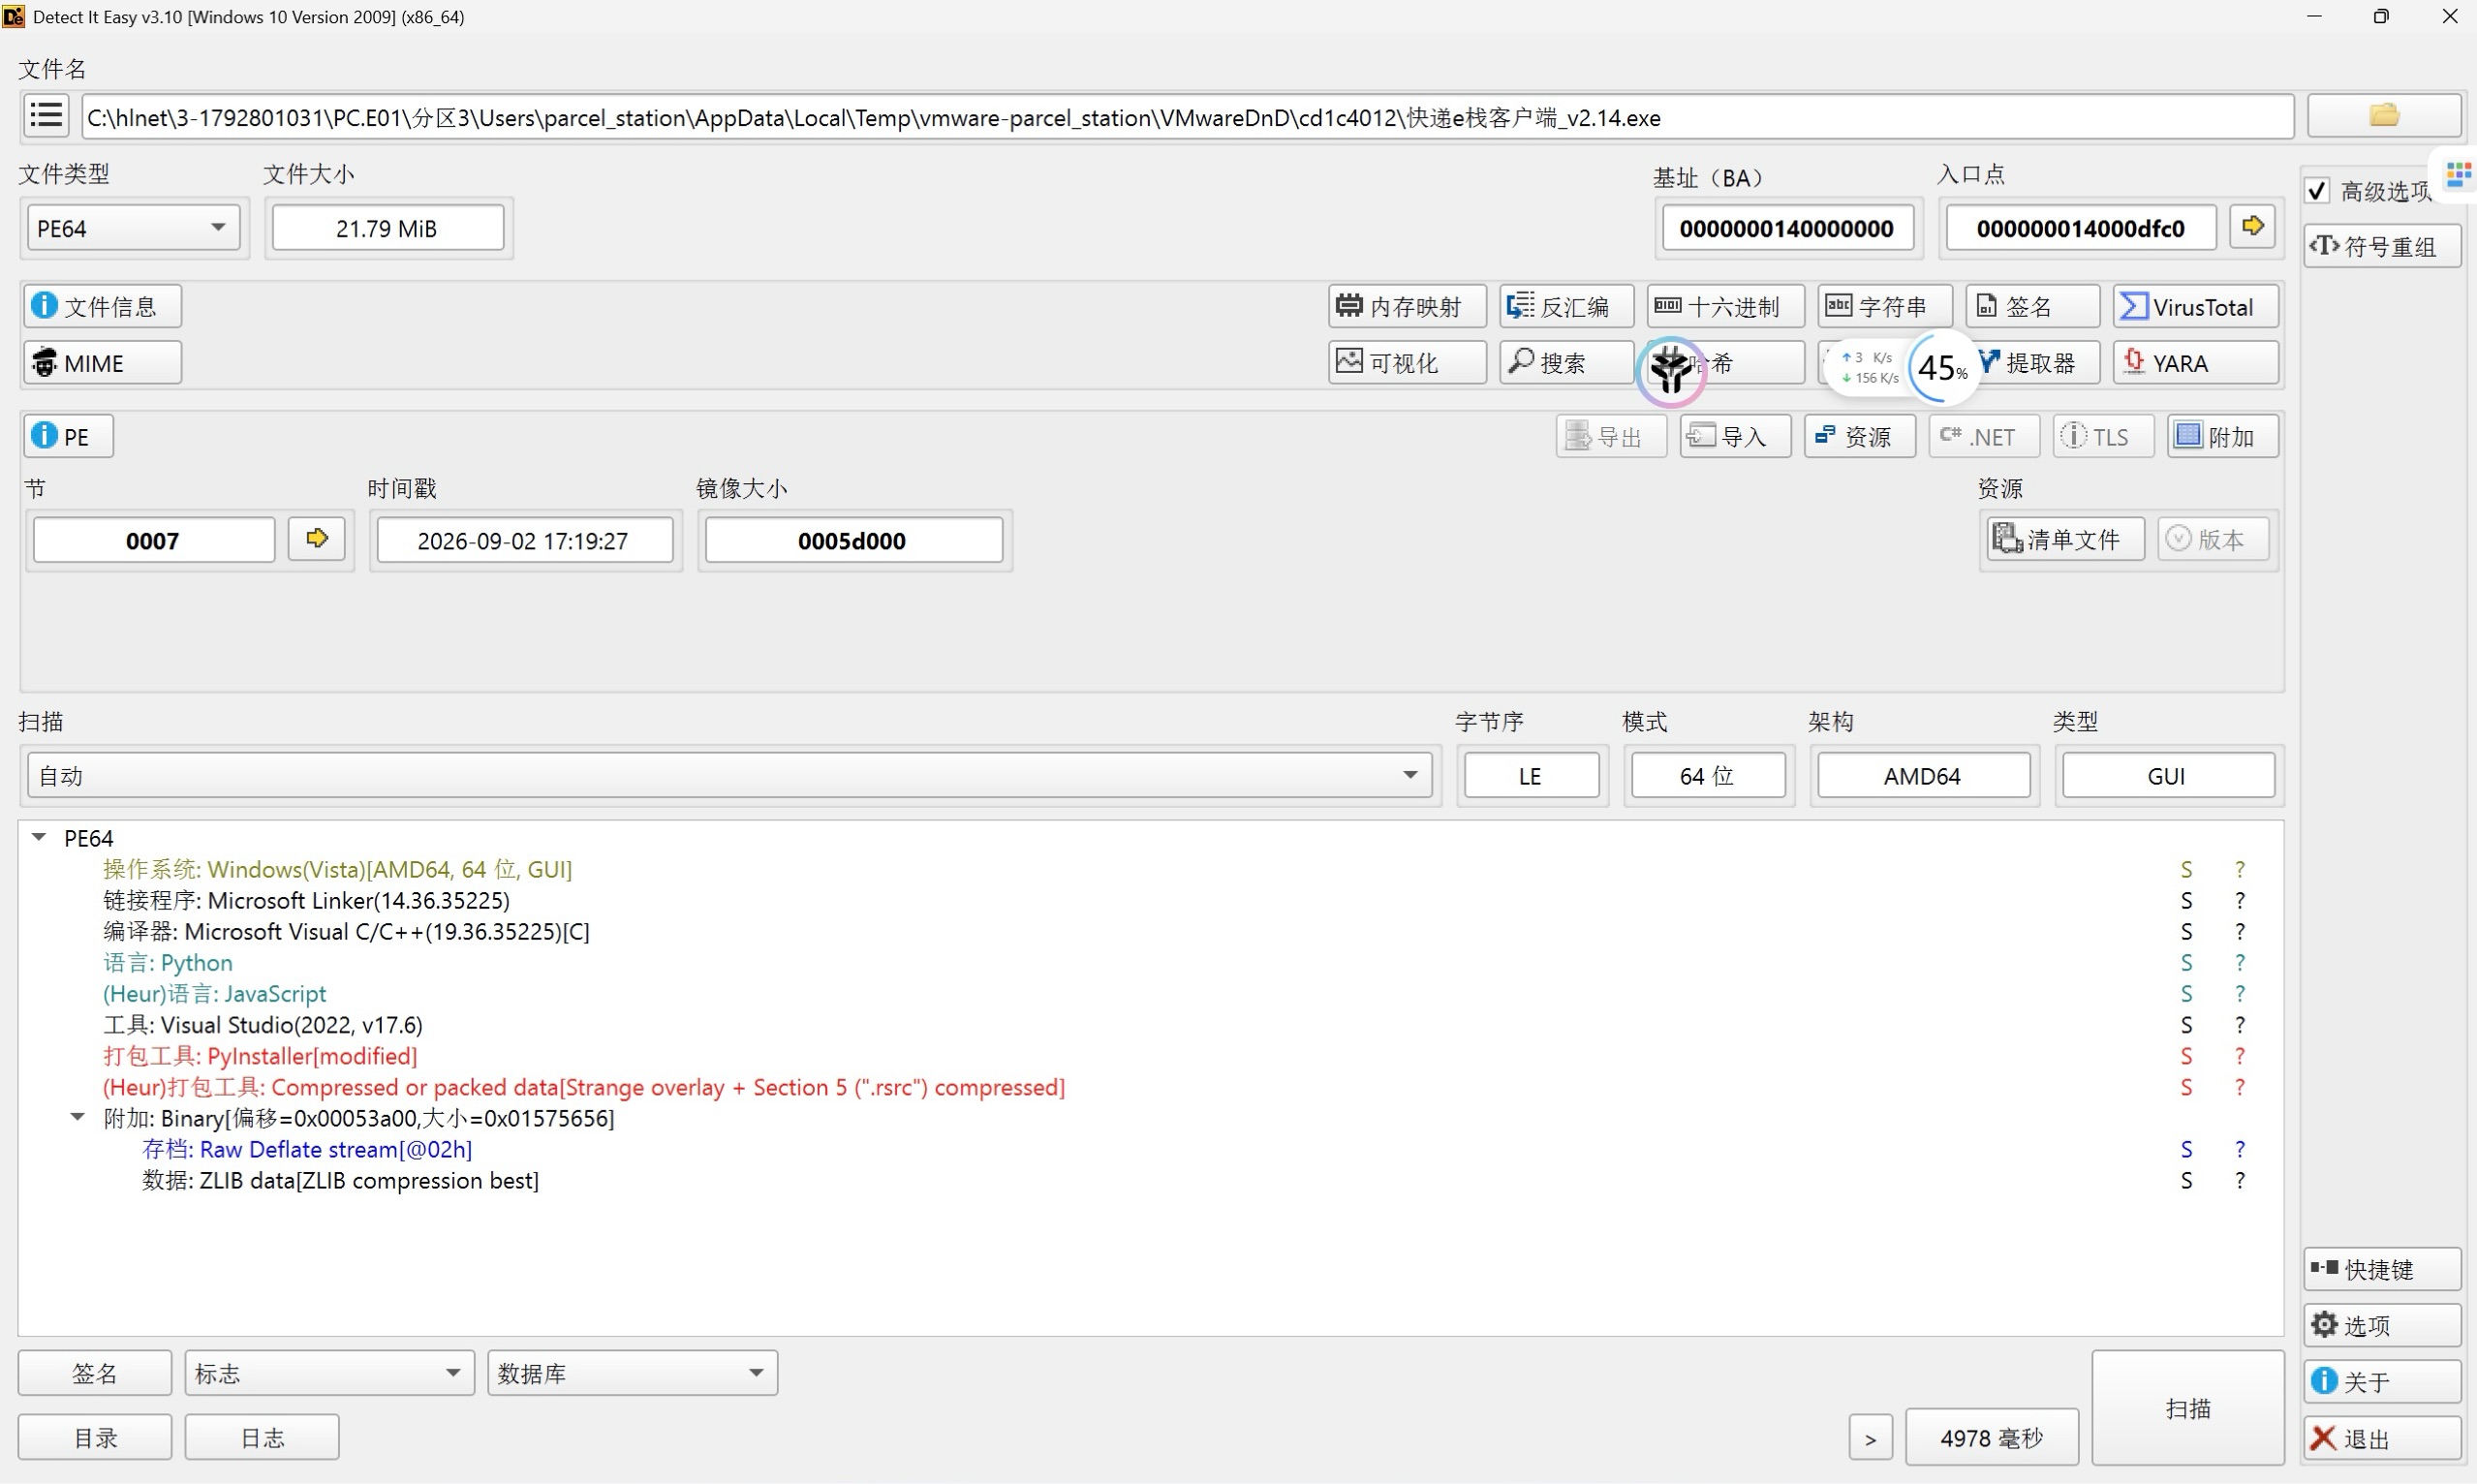
3.驿站客户端的使用什么模块打包的?[标准格式:Nuitka]
在桌面
将快递 e 栈放到 die 里面, PyInstaller
4.驿站管理系统的服务地址是?[标准格式:http://0.0.0.0:12345]
解包一下
