检材密码:=zxky_rvQyv*4VnD2sqW?J!F&TmAcT8$9JgtPZsW?uV*_Smyp*PB+7S?sV-9%FTkTaAC
Hcd9A*aTHKh*rE78m=@?*4aaJdD!6QM$Xa7c56uERjM7C=7L?Zb2YQCernMA
如果觉得阅读不便可移步:https://www.cnblogs.com/lyydbk/p/23685196
碎碎念
今年的美亚也是结束了,想起来第一篇文章就是从去年美亚个人赛开始,账号建立至今也已经快一年了,时间过得还是非常的快啊!很荣幸能被学生组团体赛冠军在ppt上分享,以后肯定还是会持续输出优质内容供大家观看,保持古法取证人的浪漫~
使用的工具
1.VeraCrypt
2.qiko3.0取证智能体
3.一个迅速的解压工具,7-zip、bandzip等
4.数据库工具,navicat、DB Browser等
5.时间戳转换工具,Dcode
6.流量分析工具,lovelyspark、wireshark等
题目解析
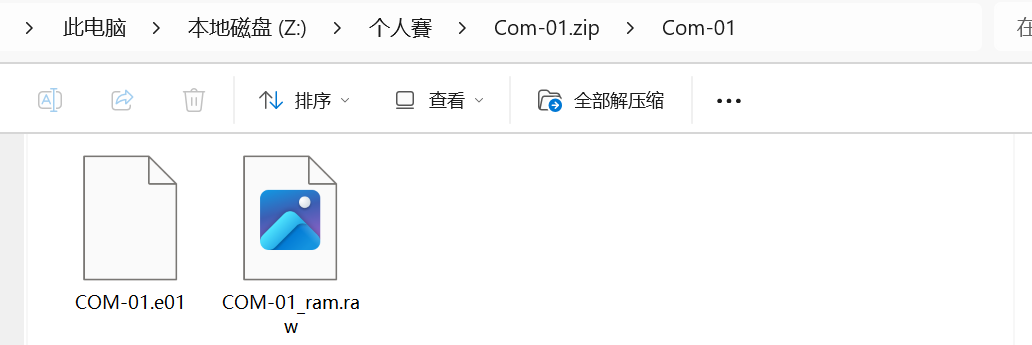
这次的个人赛全是压缩包,所以我们不能一股脑全丢给分析软件,而是先看看压缩包里的内容,果不其然,压缩包里放的镜像,得先去解压一下
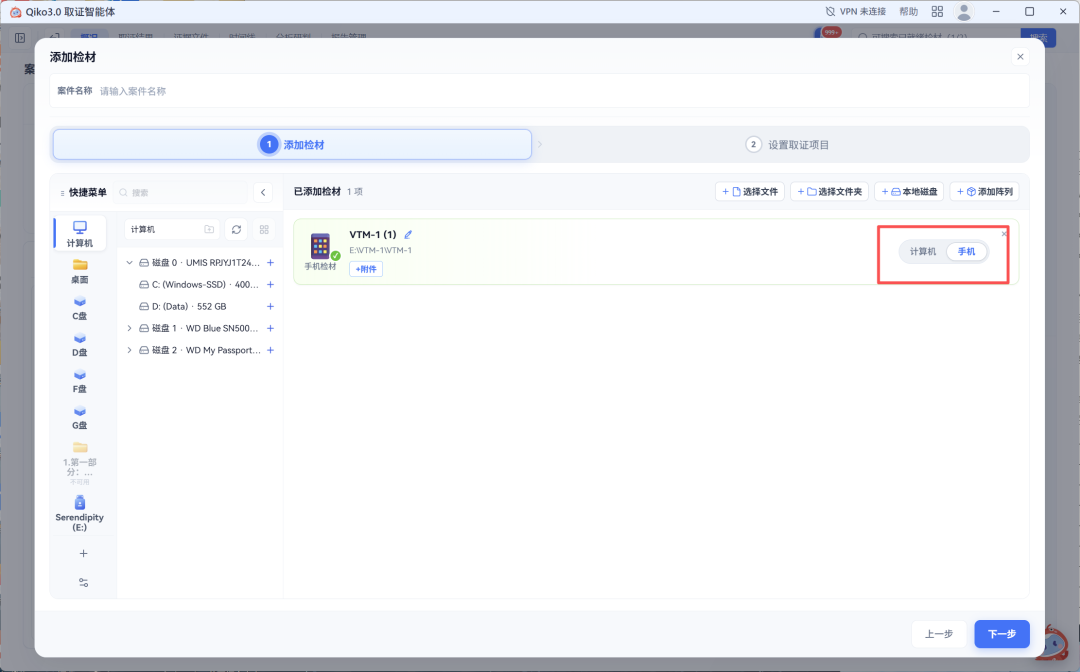
用qiko挂载的话记得手动选一下手机
受害人1的手机(VTM-1)
手机的话其实你看压缩包,他就只有两个文件夹,所以解析不解析都一样,也可以翻文件
1.POON Chi-ming 通过哪个社交媒体 APP 与诈骗分子进行视频通话
TELEGRAM
直接看那几个照片就可以了,顺便就把第三题做了
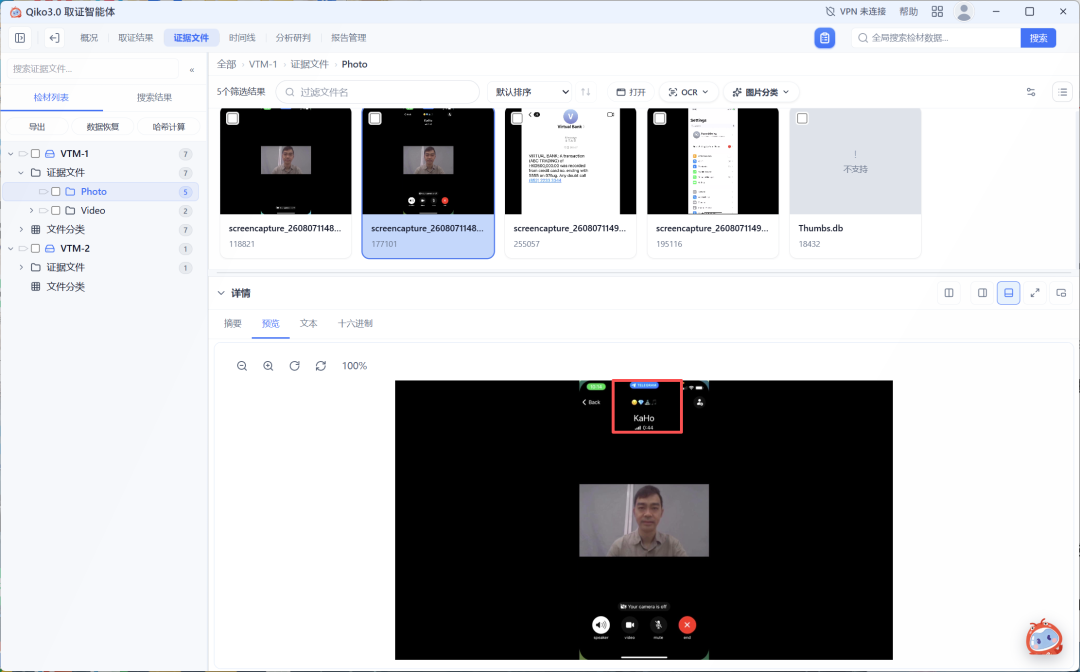
2.POON Chi-ming 收到信用卡消费消息的时间
AUG-07_0947
也是在图片里看到
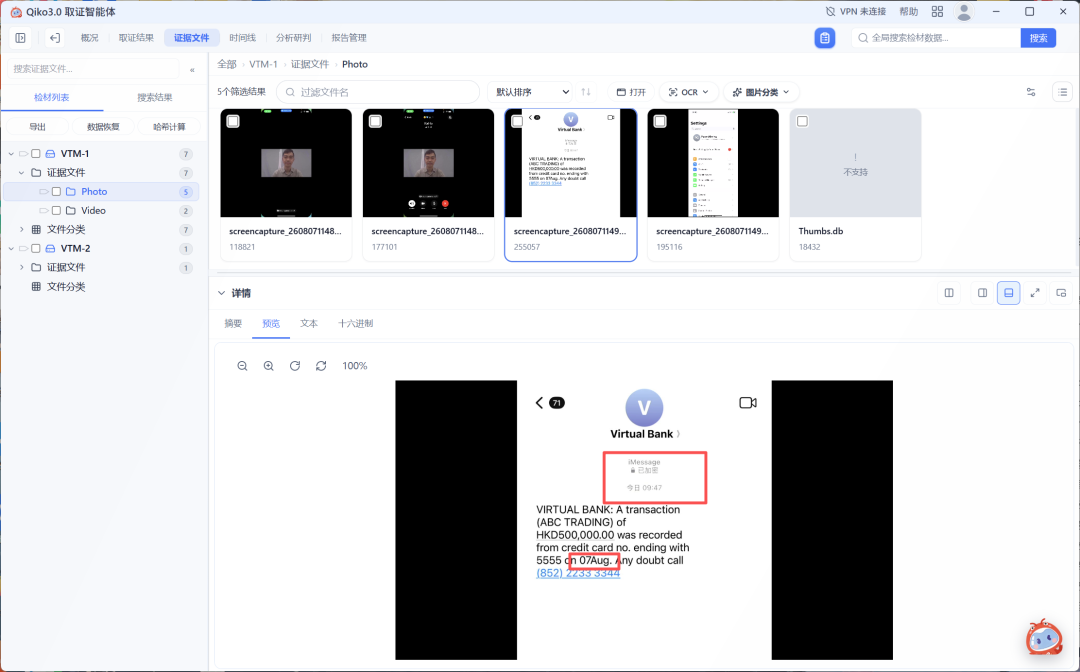
3.POON Chi-ming 通话记录中,诈骗分子来电时显示的名称
KaHo
见第一题
受害人2的手机(VTM-2)
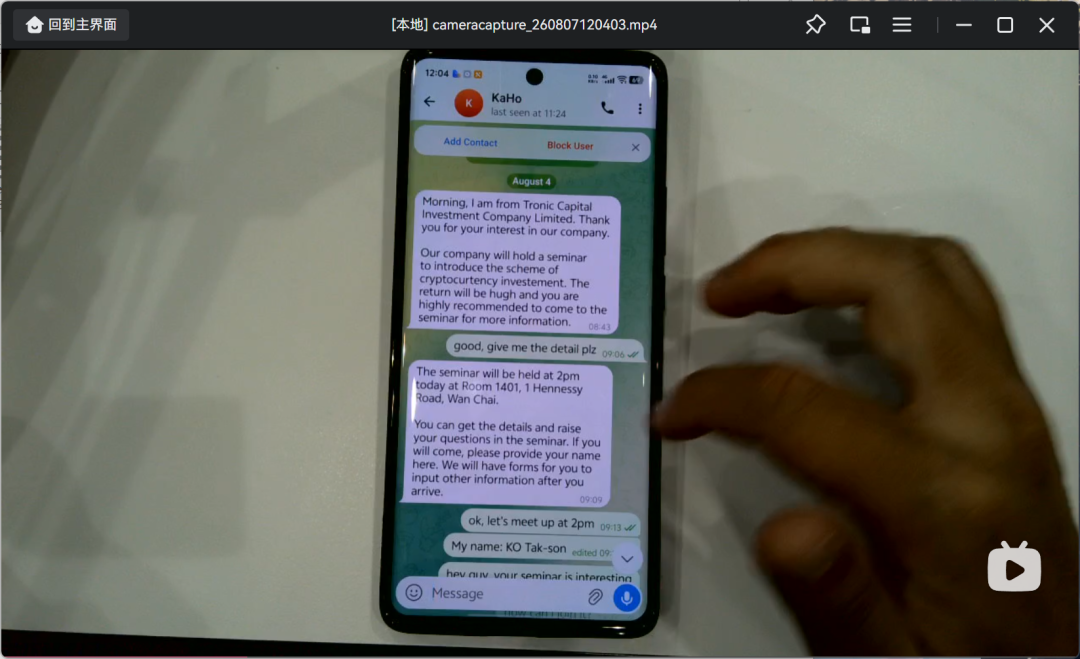
4.诈骗分子安排 SIU Wai-shing 参加投资讲座的时间
14:00
这个检材就一个mp4,直接看就好了
直接拖动视频一点点看就好了
冯程手机(FC-01)
这里也是挂载的时候记得手动选一下手机
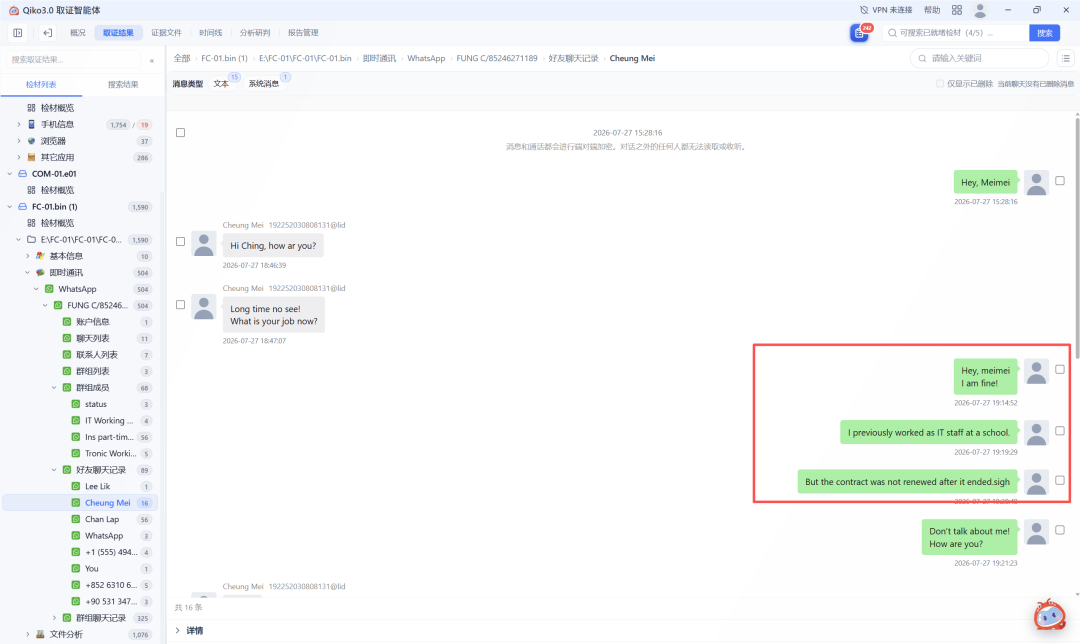
5.冯程向张美透露,他此前曾在哪里工作
A:银行
B:学校
C:科网公司
D:酒店
B
这里没有分析出什么东西,但是有个whatsapp(赛前超大更新了qiko没更新…现已更新)
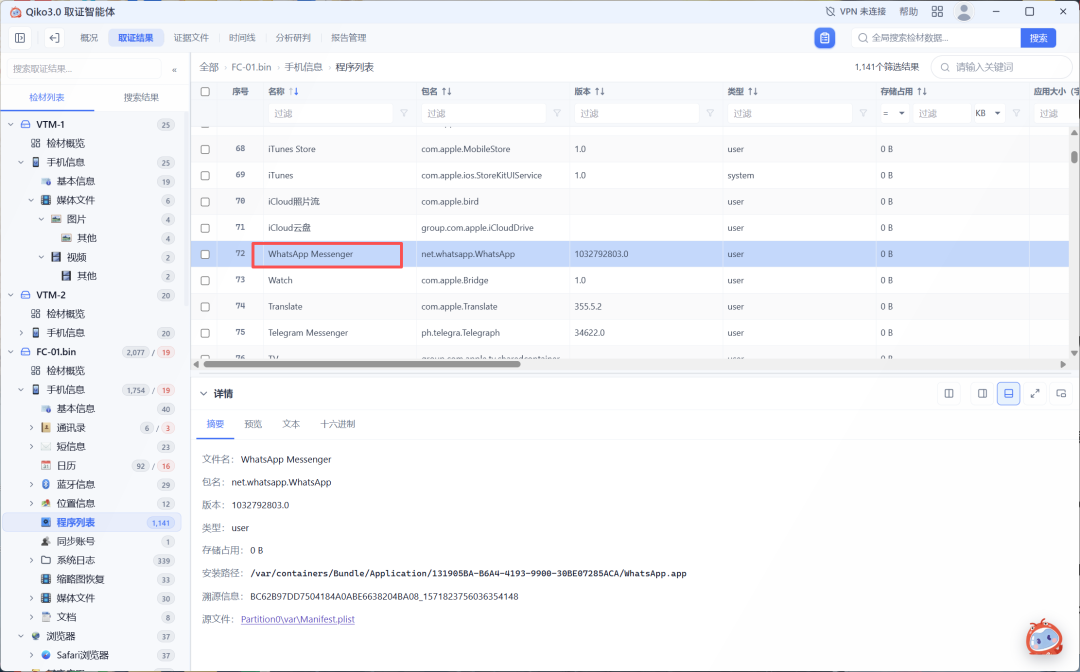
这里有个方式就是把他当做计算机再挂载一下,也可以看到whatsapp的解析
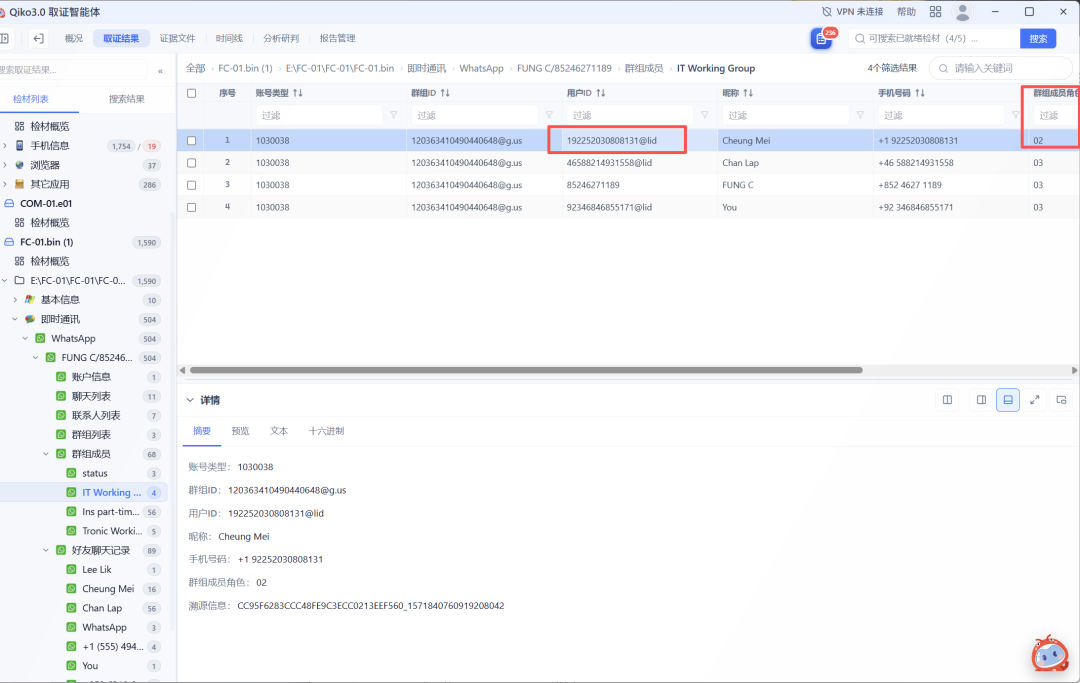
6.涉案群组「IT Working Group」建立者在数据库底层记录的账户标识符(JID / Creator JID)
192252030808131@lid
一个02剩下的都是03,02肯定是建立者了
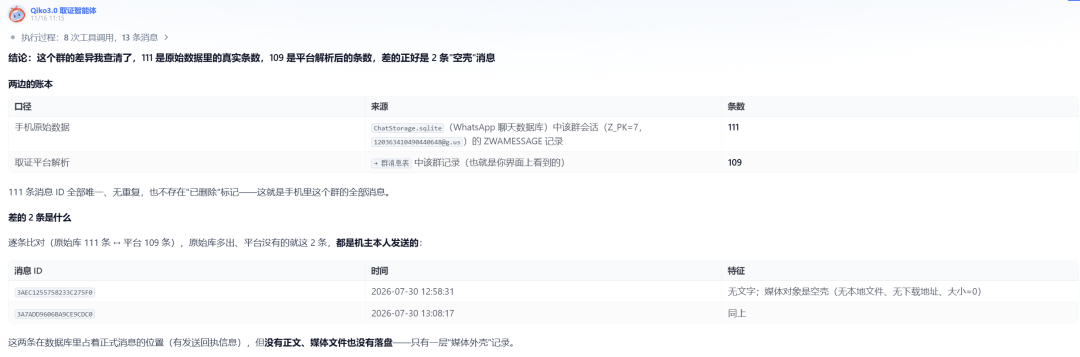
7.「IT Working Group」对话记录中,冯程手机记录的发送与接收消息总数(合计)
111
这里qiko和火眼看到是109条,但是正确答案和AI跑的话都是111,超大解析也是111
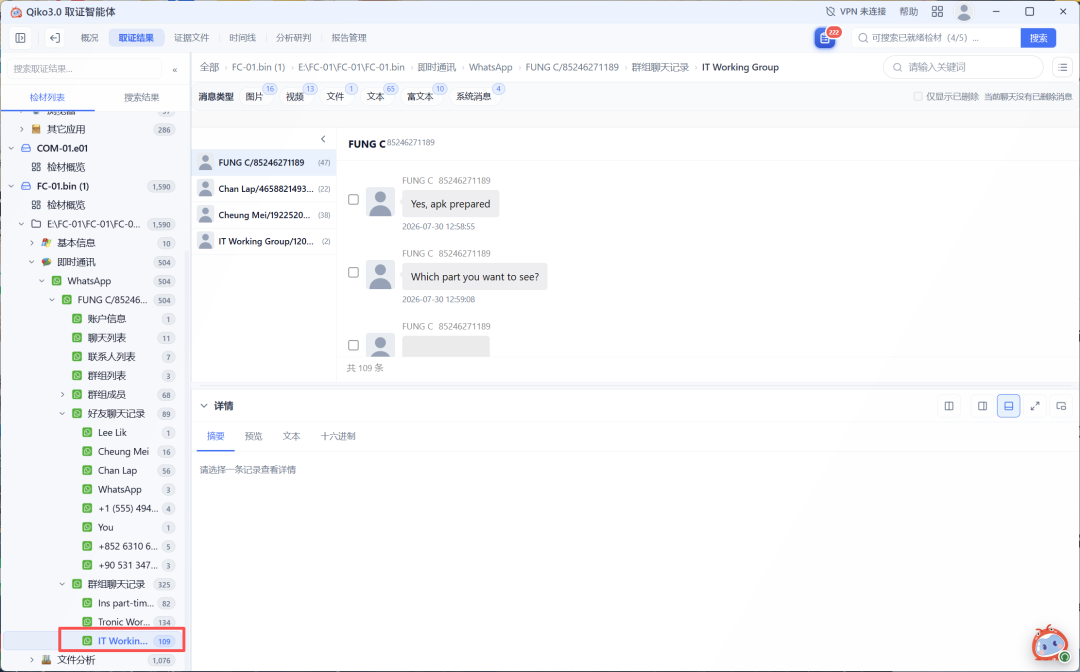
挺神奇的
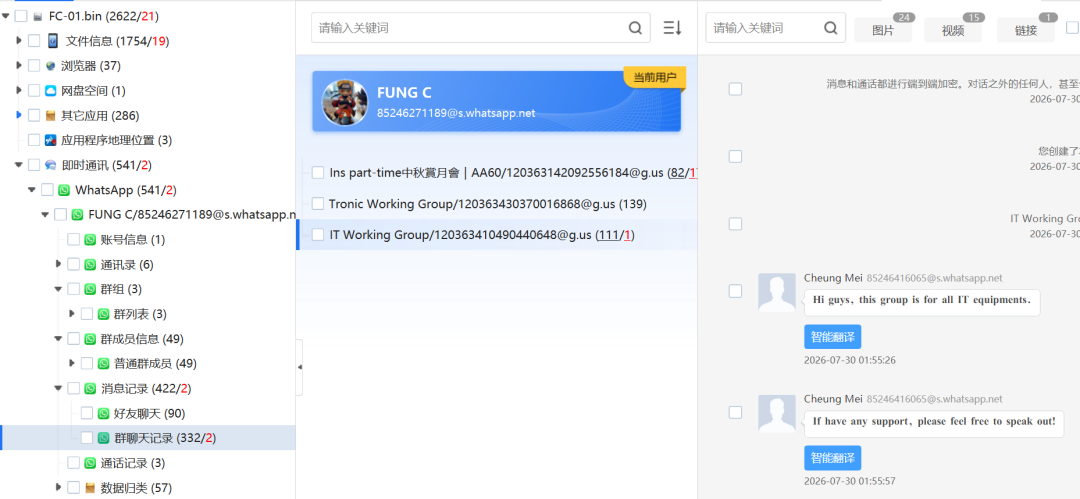
以下为qiko中全局问答告诉我的原因
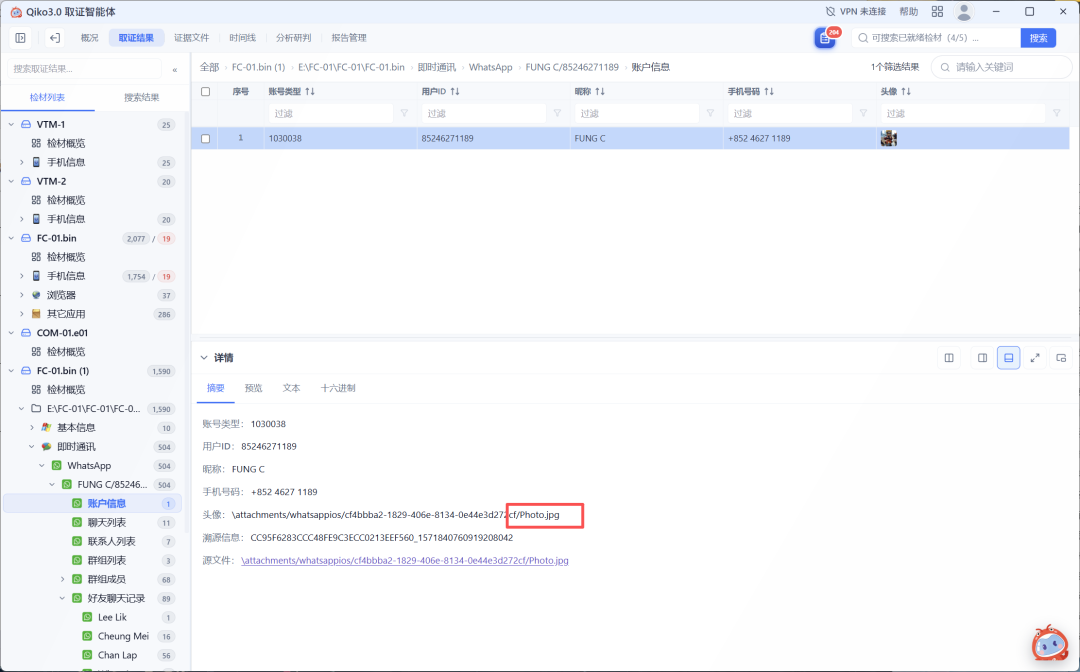
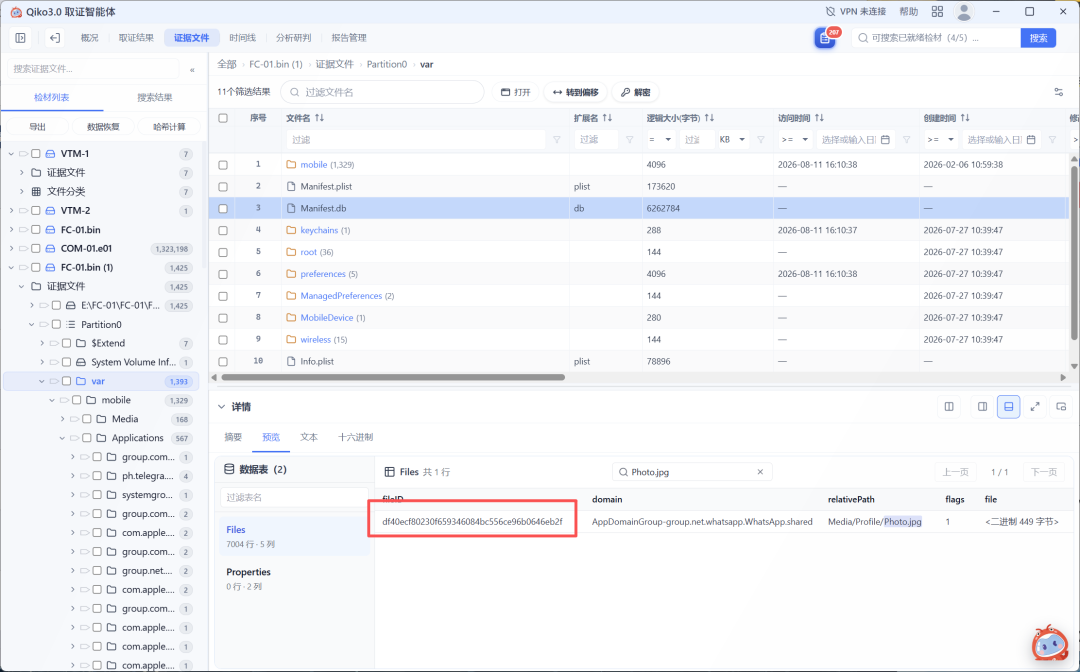
8.冯程 WhatsApp 个人头像原始图片在备份 Manifest 中对应的备份文件标识符 fileID
df40ecf80230f659346084bc556ce96b0646eb2f
在账户信息这里可以看到头像
知道图片名称,直接去manifest.db中去搜索即可
9.在拍摄或生成后不足 20 秒内即被迅速移至垃圾桶的照片
IMG_0001.PNG(标准答案IMG_0015.JPG)
在photo的数据库中没有看到任何有用的东西,所以就看看他的历史版本
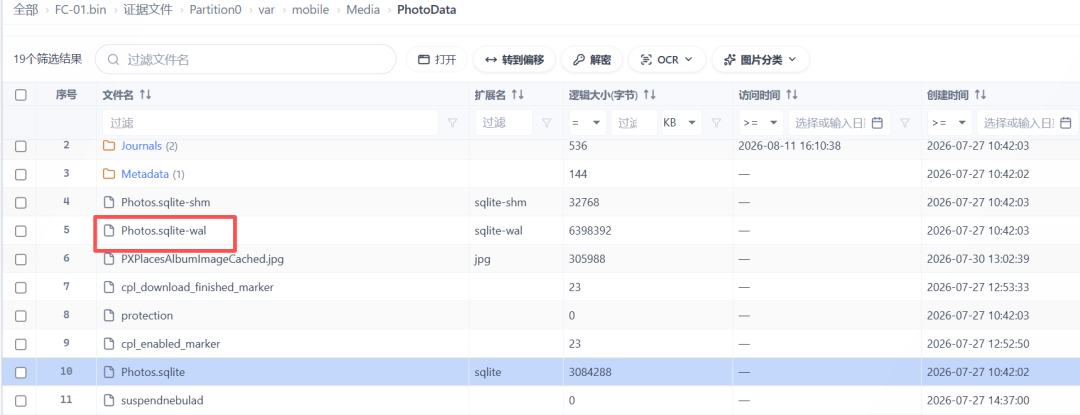
让ai写一个恢复脚本
import argparse, os, shutil, sqlite3, struct, sys

try:
    sys.stdout.reconfigure(encoding='utf-8', errors='replace')
except Exception:
    pass

defparse_wal(wal_path):
    data = open(wal_path, 'rb').read()
    iflen(data) < 32:
        raise ValueError('WAL 文件太小,不是有效 WAL')
    magic, ver, psize, ckpt, salt1, salt2, c1, c2 = struct.unpack('>8I', data[:32])
    if magic notin (0x377f0682, 0x377f0683):
        raise ValueError('不是有效的 WAL 文件: magic=0x%x' % magic)
    frame_size = 24 + psize
    nframe = (len(data) - 32) // frame_size
    frames = []    # (idx, page_no, dbsize, frame_offset)
    commits = []   # 提交点的帧号(dbsize != 0)
    for i inrange(nframe):
        off = 32 + i * frame_size
        pno, dbsize = struct.unpack('>2I', data[off:off+8])
        if pno == 0:
            break
        frames.append((i + 1, pno, dbsize, off))
        if dbsize:
            commits.append(i + 1)
    return data, psize, frames, commits

defframes_containing(data, needle_bytes, psize):
    frame_size = 24 + psize
    res = set()
    start = 0
    whileTrue:
        i = data.find(needle_bytes, start)
        if i < 0:
            break
        if i >= 32:
            res.add((i - 32) // frame_size + 1)
        start = i + 1
    returnsorted(res)

defmain():
    ap = argparse.ArgumentParser(description='SQLite WAL 历史快照恢复')
    ap.add_argument('--src', default='wal_recover_input', help='源目录(含主库和 -wal)')
    ap.add_argument('--dst', default='wal_recover_out', help='输出目录')
    ap.add_argument('--db', default='Photos.sqlite', help='主库文件名')
    ap.add_argument('--needle', default='IMG_0001', help='被删记录中的关键字')
    ap.add_argument('--cut', type=int, default=None, help='手动指定截断帧号(默认自动)')
    args = ap.parse_args()

    db_src = os.path.join(args.src, args.db)
    wal_src = db_src + '-wal'
    ifnot os.path.exists(db_src):
        print('找不到主库:', db_src); return1
    ifnot os.path.exists(wal_src):
        print('找不到 WAL:', wal_src); return1

    data, psize, frames, commits = parse_wal(wal_src)
    print('WAL 页大小: %d 字节, 总帧数: %d, 提交点数: %d' % (psize, len(frames), len(commits)))

    needle_b = args.needle.encode('utf-8')
    nframes = frames_containing(data, needle_b, psize)
    print('包含 %r 的帧号: %s' % (args.needle, nframes))
    ifnot nframes:
        print('!! WAL 中没搜到该关键字,无法定位。可换 --needle 试试其他字符串。')
        return1

    f_last = nframes[-1]
    if args.cut:
        cut = args.cut
        print('手动指定截断帧: %d' % cut)
    else:
        cand = [c for c in commits if c > f_last]
        ifnot cand:
            print('该关键字出现在最后一个提交点之后,无法通过截断恢复。')
            return1
        cut = cand[0]
        print('最后一个含关键字的帧: %d ; 自动截断点(其后第一个提交帧): %d' % (f_last, cut))

    os.makedirs(args.dst, exist_ok=True)
    db_dst = os.path.join(args.dst, args.db)
    if os.path.exists(db_dst):
        os.remove(db_dst)
    shutil.copy2(db_src, db_dst)
    nbytes = 32 + cut * (24 + psize)
    wal_dst = db_dst + '-wal'
    withopen(wal_dst, 'wb') as f:
        f.write(data[:nbytes])
    print('已生成恢复副本: %s (截断 WAL 保留前 %d 帧)' % (db_dst, cut))

    con = sqlite3.connect(db_dst)
    cur = con.cursor()
    ok = True
    try:
        try:
            total = cur.execute('SELECT COUNT(*) FROM ZASSET').fetchone()[0]
            print('恢复库 ZASSET 资产总数:', total)
        except Exception as e:
            ok = False
            print('(查询 ZASSET 失败: %s)' % e)
        try:
            sb = cur.execute(
                "SELECT COUNT(*) FROM ZASSET z "
                "JOIN ZADDITIONALASSETATTRIBUTES a ON a.ZASSET=z.Z_PK "
                "WHERE a.ZIMPORTEDBYBUNDLEIDENTIFIER='com.apple.springboard'").fetchone()[0]
            print('导入来源=com.apple.springboard(主动截屏)数量:', sb)
        except Exception as e:
            print('(springboard 统计失败: %s)' % e)
        try:
            rows = cur.execute(
                "SELECT Z_PK, ZFILENAME, ZUUID FROM ZASSET WHERE ZFILENAME LIKE ?",
                (args.needle + '%',)).fetchall()
            for r in rows:
                print('找到记录: Z_PK=%s 文件名=%s UUID=%s' % r)
        except Exception as e:
            print('(查找记录失败: %s)' % e)
        try:
            cur.execute('PRAGMA wal_checkpoint(TRUNCATE)')
            con.commit()
        except Exception:
            pass
    finally:
        con.close()

    print()
    print('完成。恢复结果已固化到:', db_dst)
    print('可直接用任意 SQLite 工具/取证平台打开该库查看完整数据。')
    return0if ok else2

if __name__ == '__main__':
    sys.exit(main())
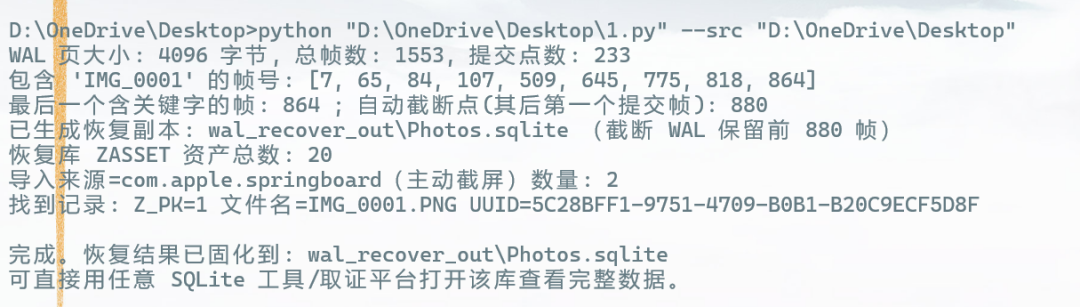
可以看到恢复了一个1
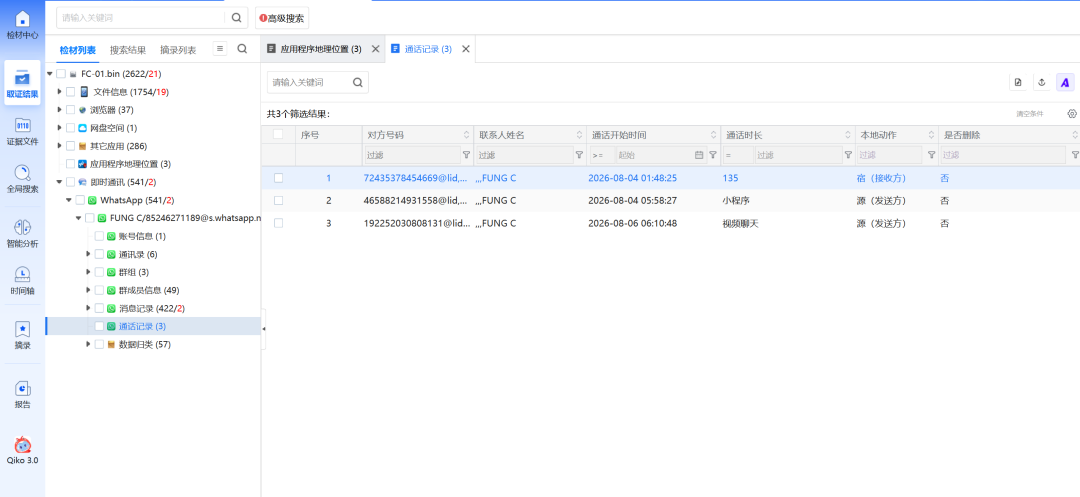
10.涉案群组视讯通话记录中,唯一被成功接通的视讯通话:组名 / 开始时间(UTC+8) / 时长
A:Tronic Working Group, 2026-08-04 09:48:25, 135秒
B:Tronic Working Group, 2026-08-04 17:48:25, 135秒
C:Tronic Working Group, 2026-08-06 14:10:48, 54秒
D:IT Working Group, 2026-08-04 09:48:25, 135秒
E:IT Working Group, 2026-08-04 17:48:25, 135秒
A
直接看通话记录了
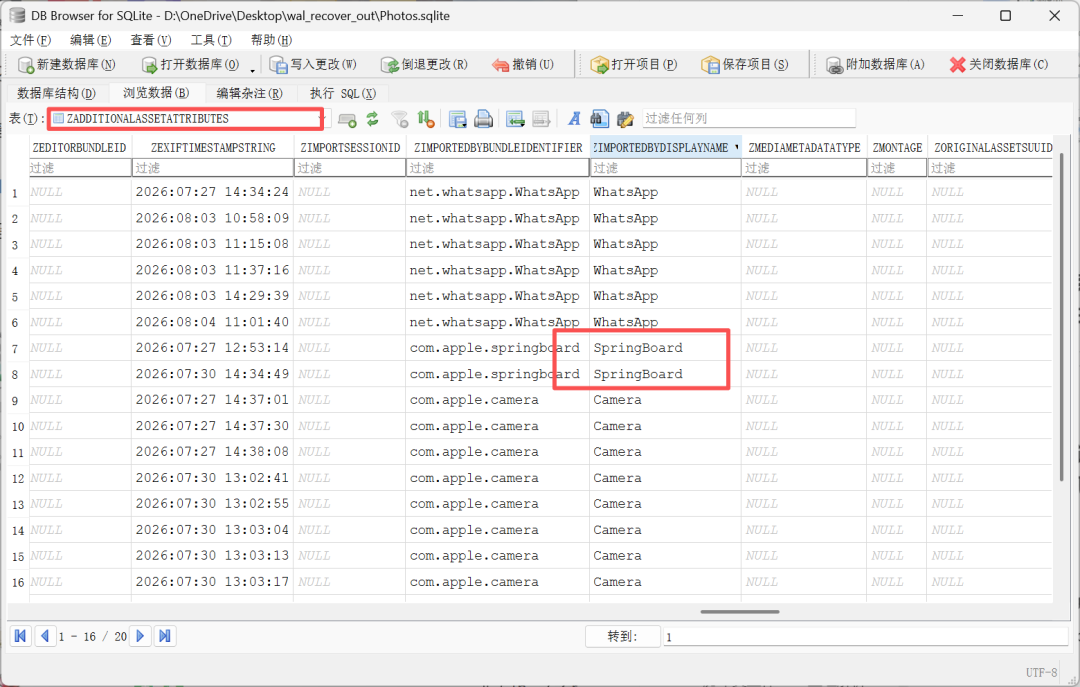
11.按底层系统进程导入记录(Imported By Bundle Identifier)判断,手机主动截图的图像共有多少张
2(标准答案7)
见第九题
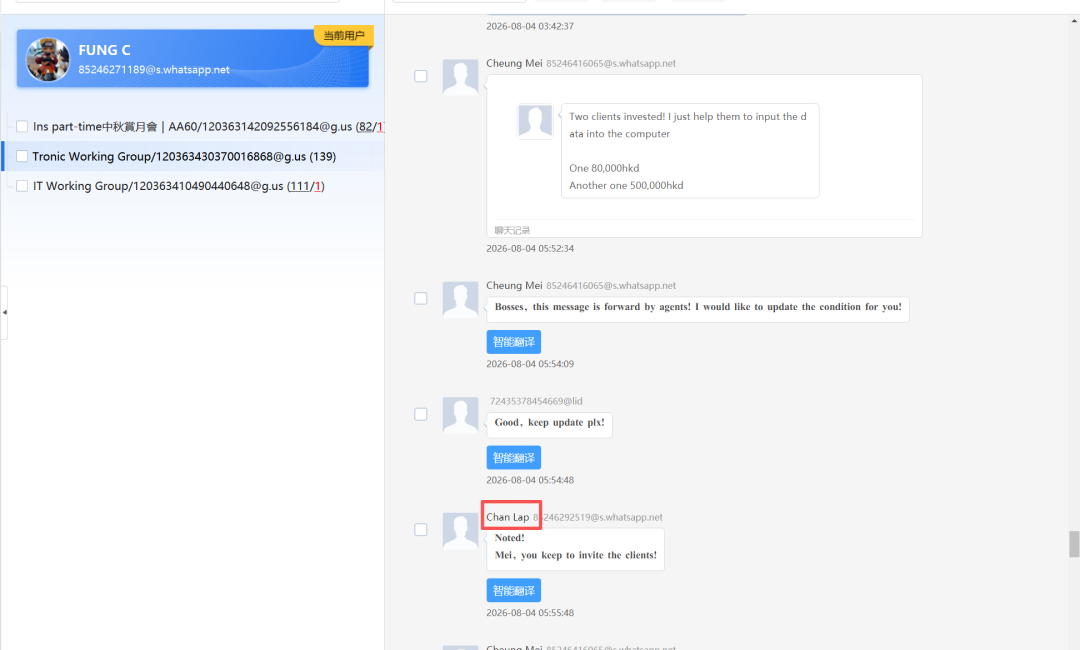
12.有一条讯息提及两名客户分别投资 HK80,000 与 HK500,000,最早阅读该讯息的群组成员
A:Lap Chan
B:Lik Lee
C:Ching Fung
D:Tronic_Office
A
查看聊天记录,上面那个不知道是谁
但是我觉得应该不是这么做的
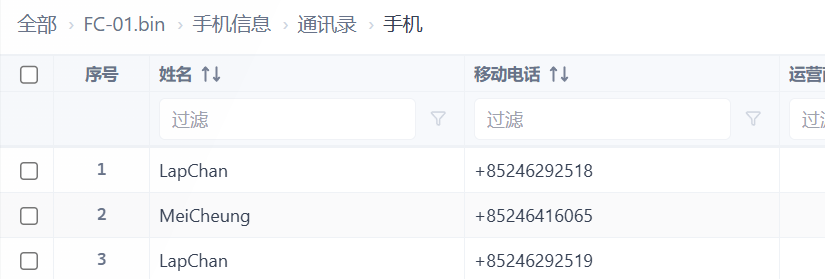
13.根据冯程手机设备,以下哪些电话号码由 CHAN Lap 使用
A:+85246292518
B:+85256115454
C:+85252846820
D:+85246292519
A,D
查看手机通讯录
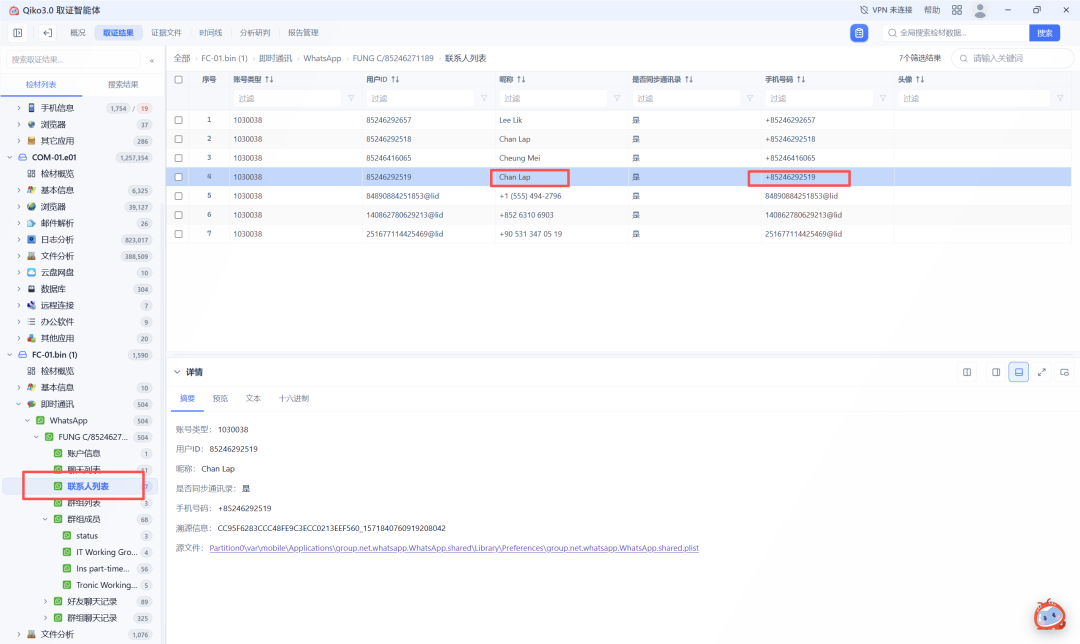
14.CHAN Lap(陈立)名下登记的电话号码中,哪一个在 WhatsApp 中实际使用
+85246292519
联系人列表这里可以看到
15.该设备相簿目录中所生成的第一张照片的完整文件名
A:IMG_0001.JPG
B:IMG_0001.PNG
C:IMG_0001.HEIC
D:IMG_0000.HEIC
B
对数据库进行sql查询并未发现,说明这个数据库是残缺的,所以需要通过wal进行数据库的恢复
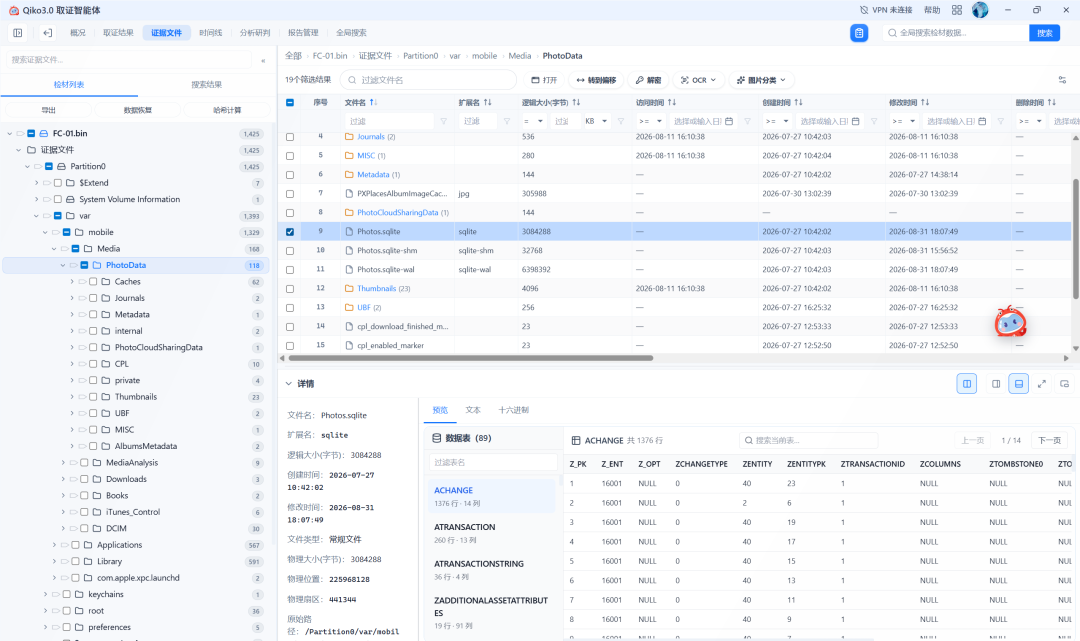
在恢复后的相册数据库中可以直接看到
