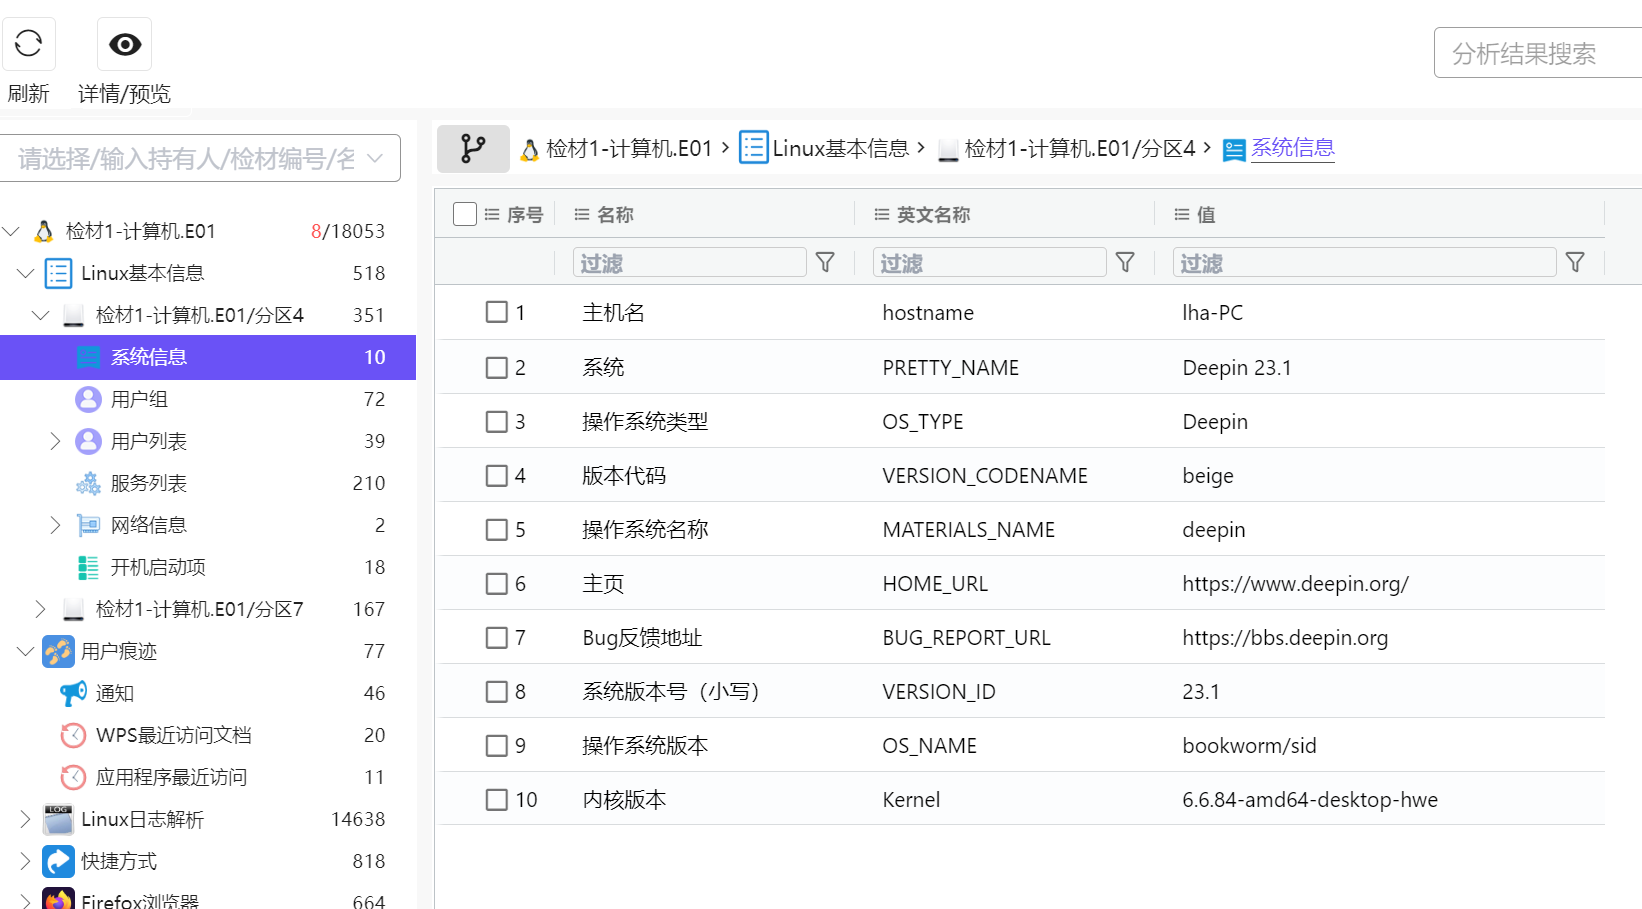
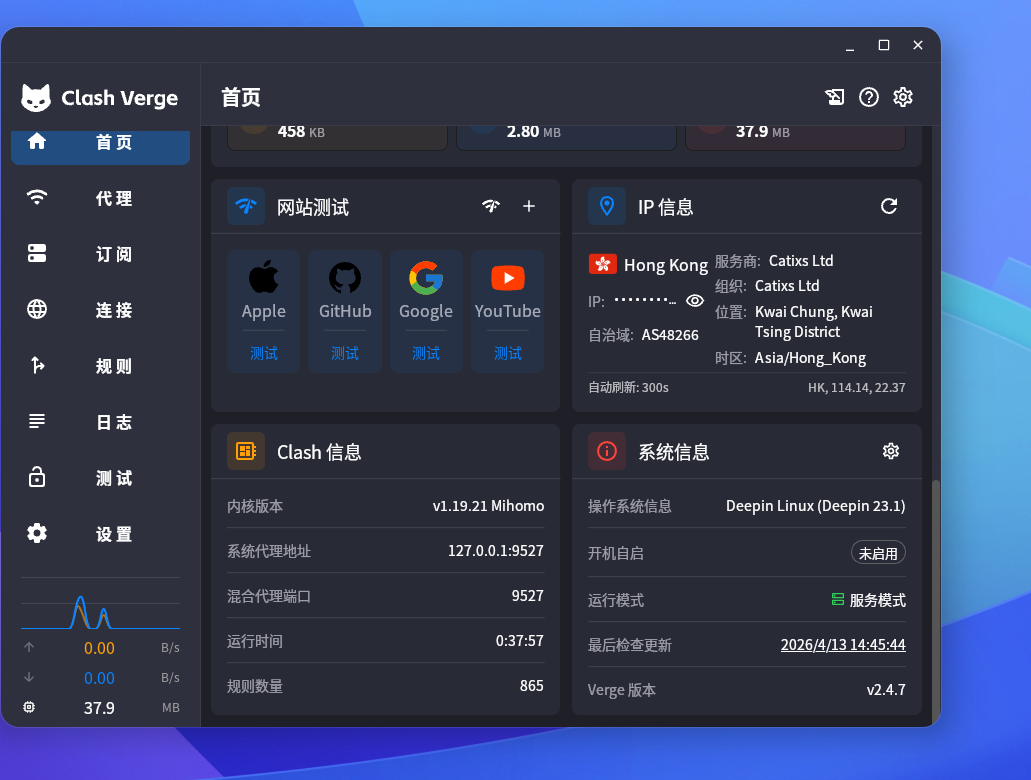
计算机部分 ### 1. 分析计算机检材,操作系统版本号为 23.1
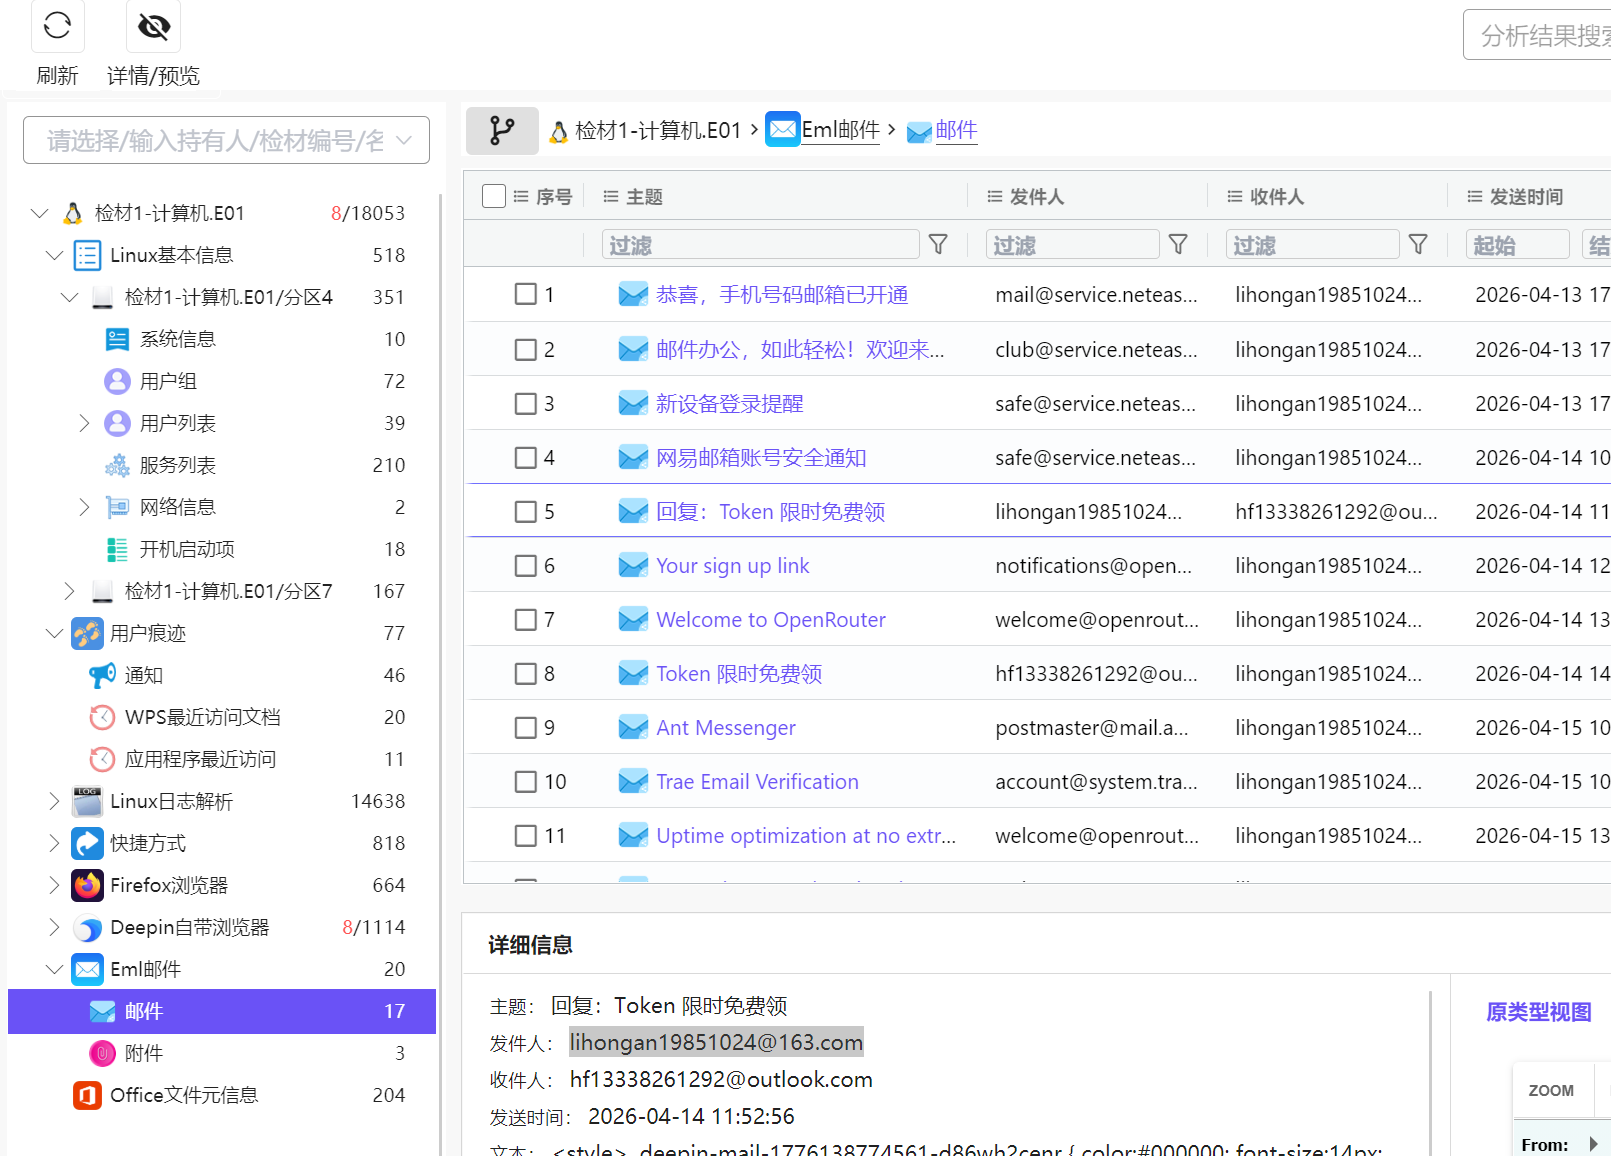
2.分析计算机检材,李安弘曾收到一份免费领取token的邮件的疑似钓鱼邮件,其发送用户邮箱为 ****lihongan19851024@163.com
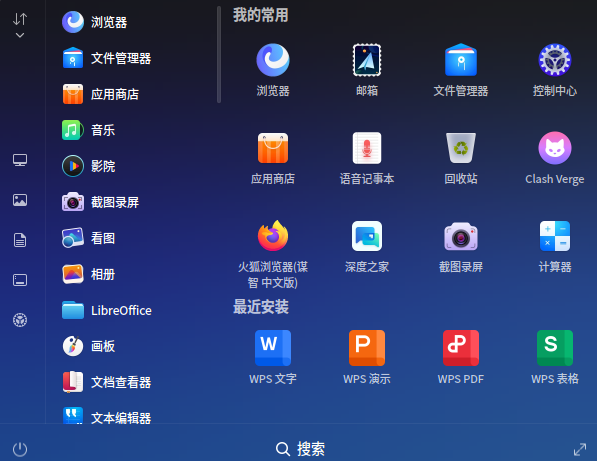
3.分析计算机检材,李安弘电脑中记录的黄金换现金的商家联系方式为 启动器,我的常用。这里还会发现一个 clash verge
13612817854
4. 分析计算机检材,推广设计图中的apk下载链接为 仿真后,在文档里面有相关信息,看来图片是被加密了,有一个公钥
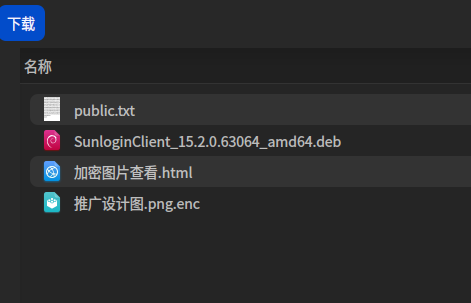
火眼可以看到,需要的是私钥
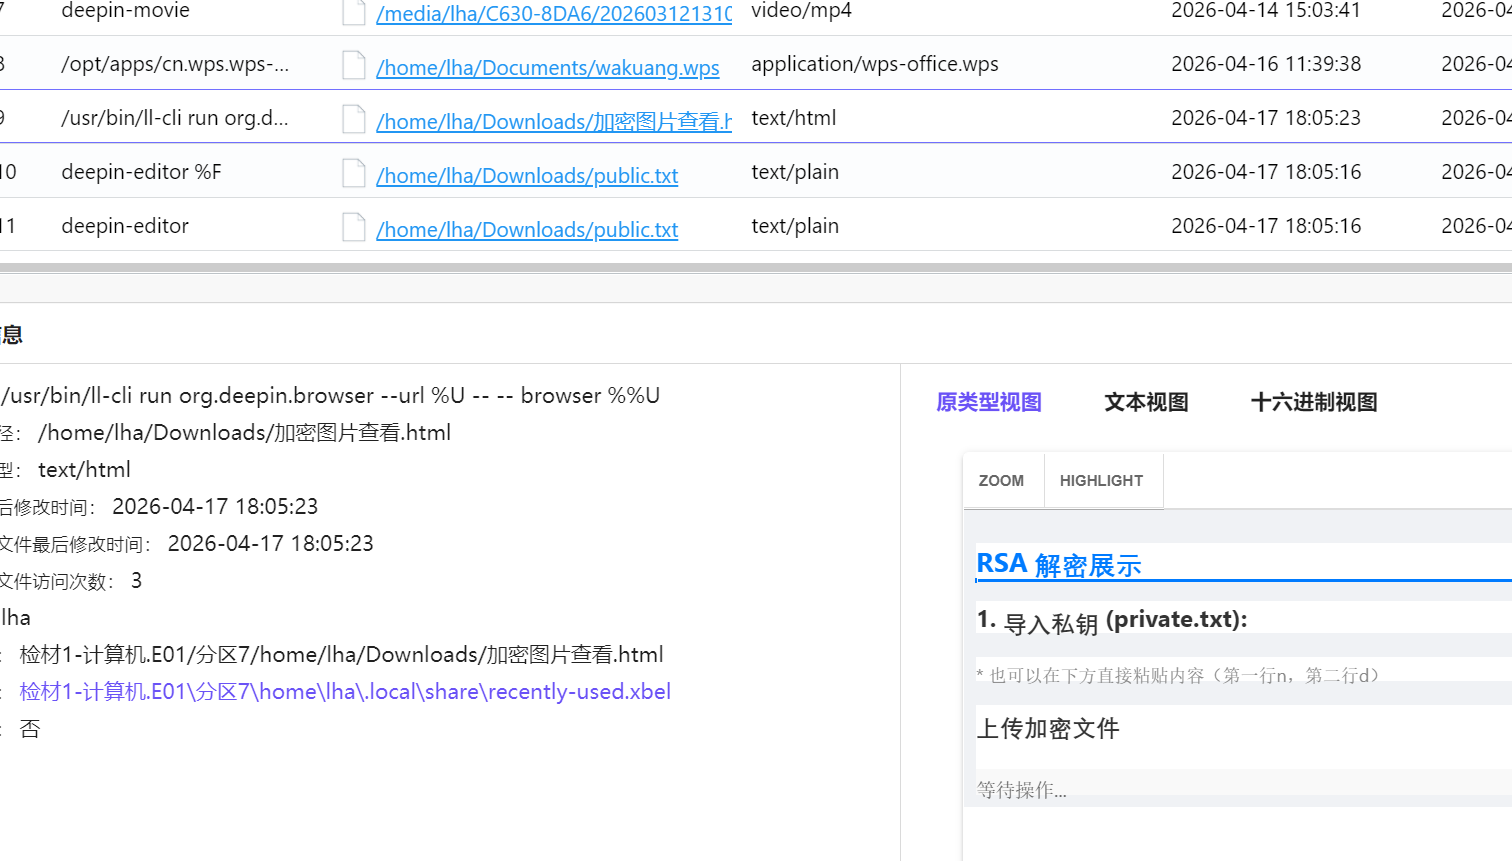
仿真的系统浏览器,历史记录有,可以去原项目看加密过程
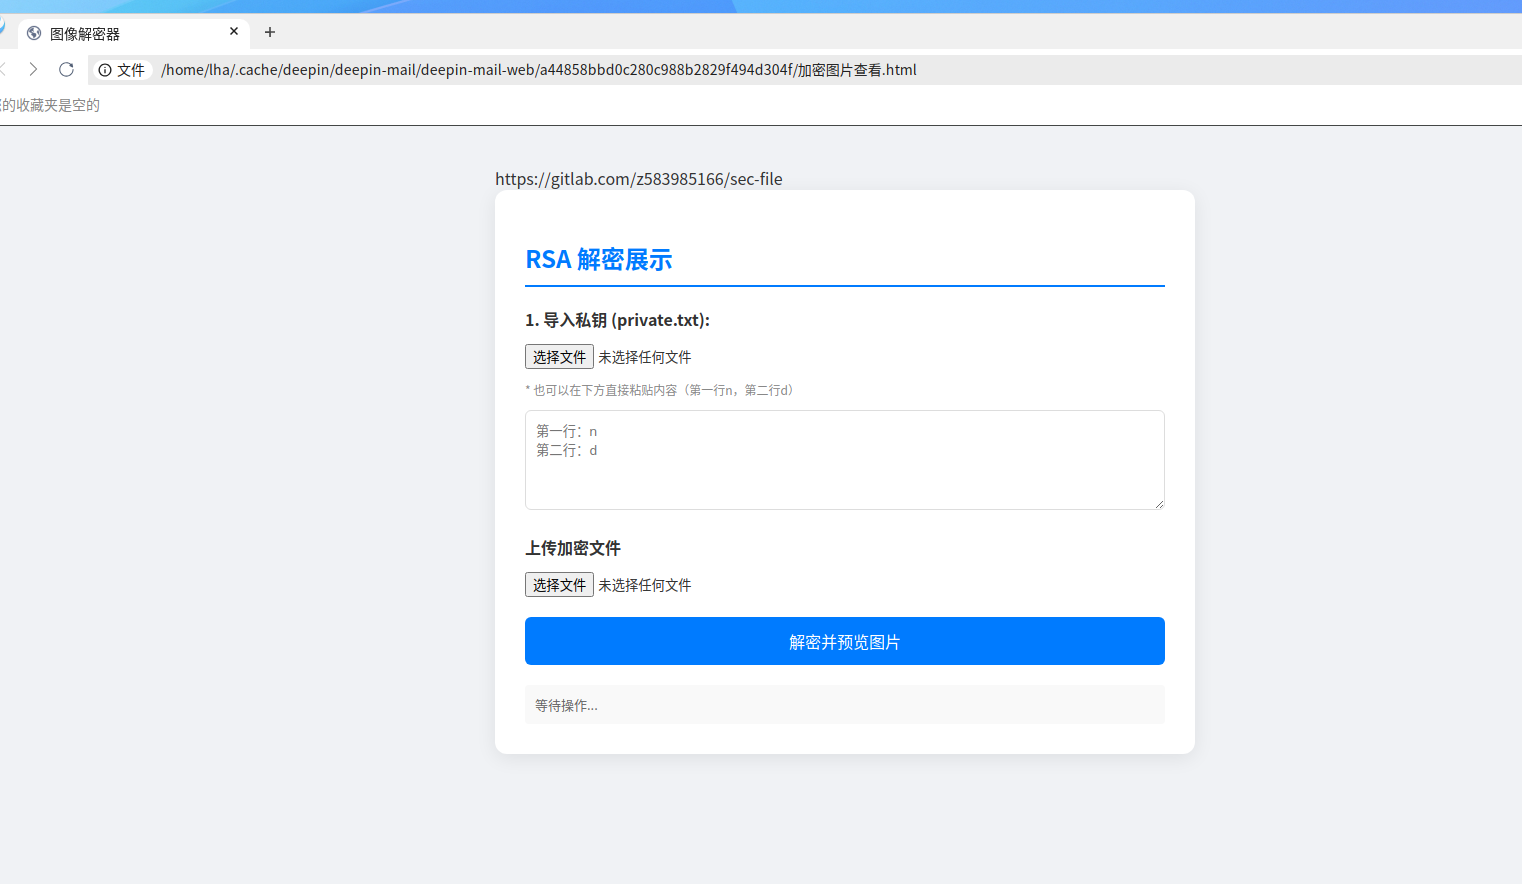
然后复制这些文件丢给 ai,就出来私钥了,就得到了图片
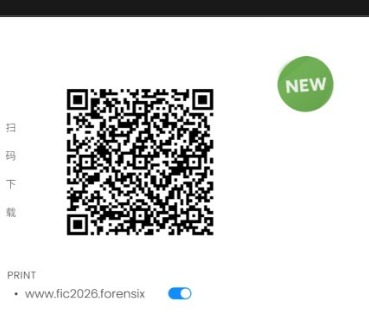
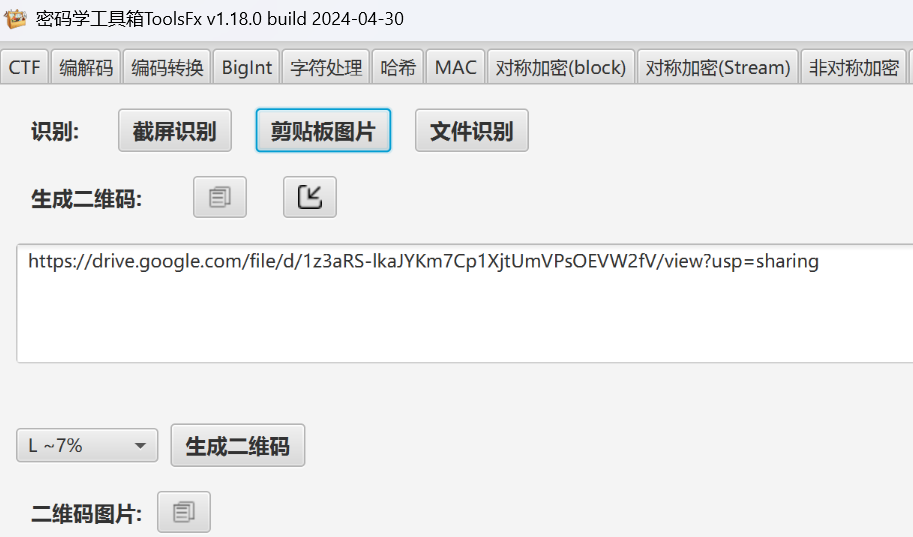
扫描结果https://drive.google.com/file/d/1z3aRS-lkaJYKm7Cp1XjtUmVPsOEVW2fV/view?usp=sharing
5. 分析计算机检材,李安弘电脑vpn软件开放的代理端口为 这个软件,打开一看是 vpn 软件,端口 9527
6. 分析计算机检材,李安弘电脑中AI软件当前使用的模型类型为 这个能从很多地方可以看到,邮箱里面就有,然后浏览器历史记录也很多openrouter
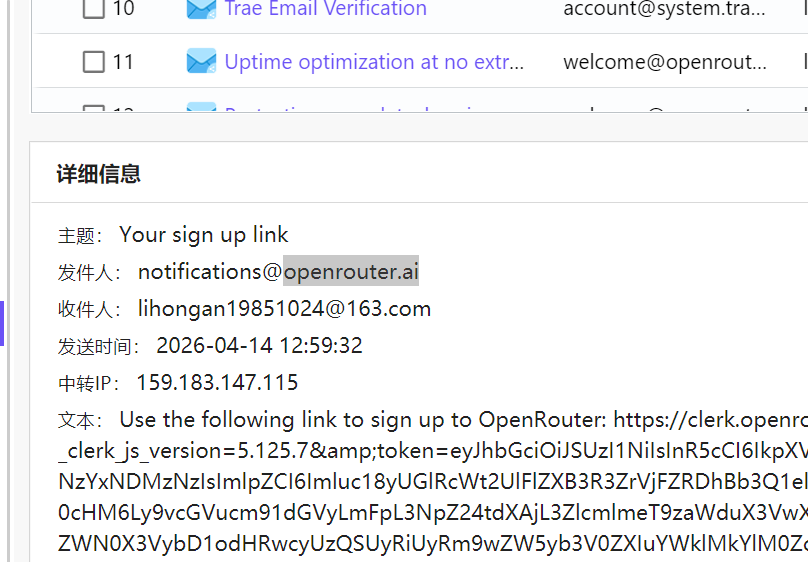
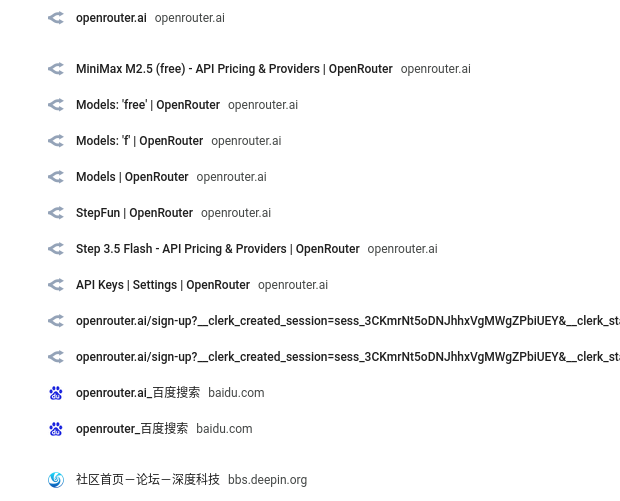
还有仿真后,右下角的图标就是 ai ,点开就是这个
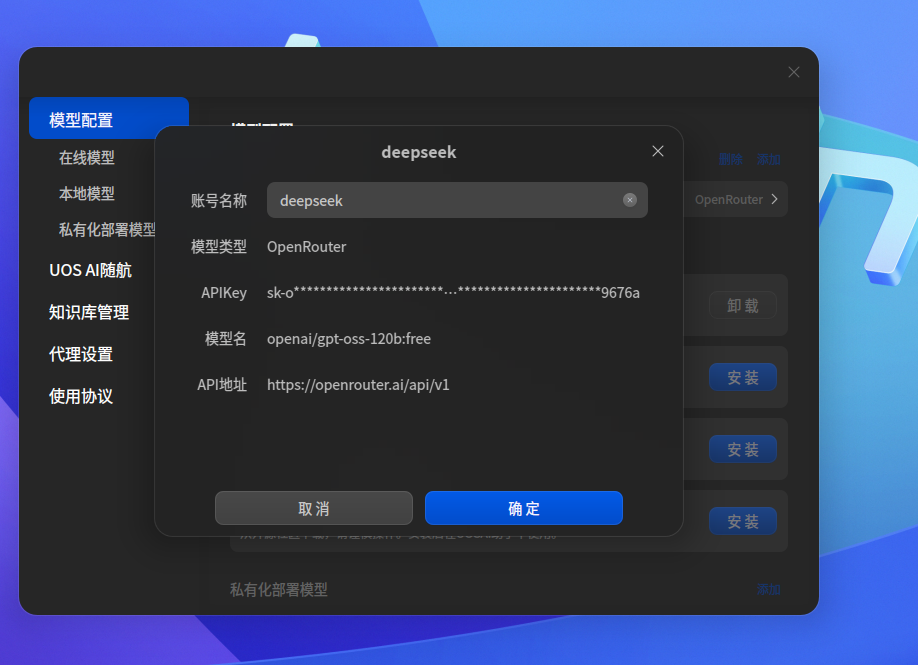
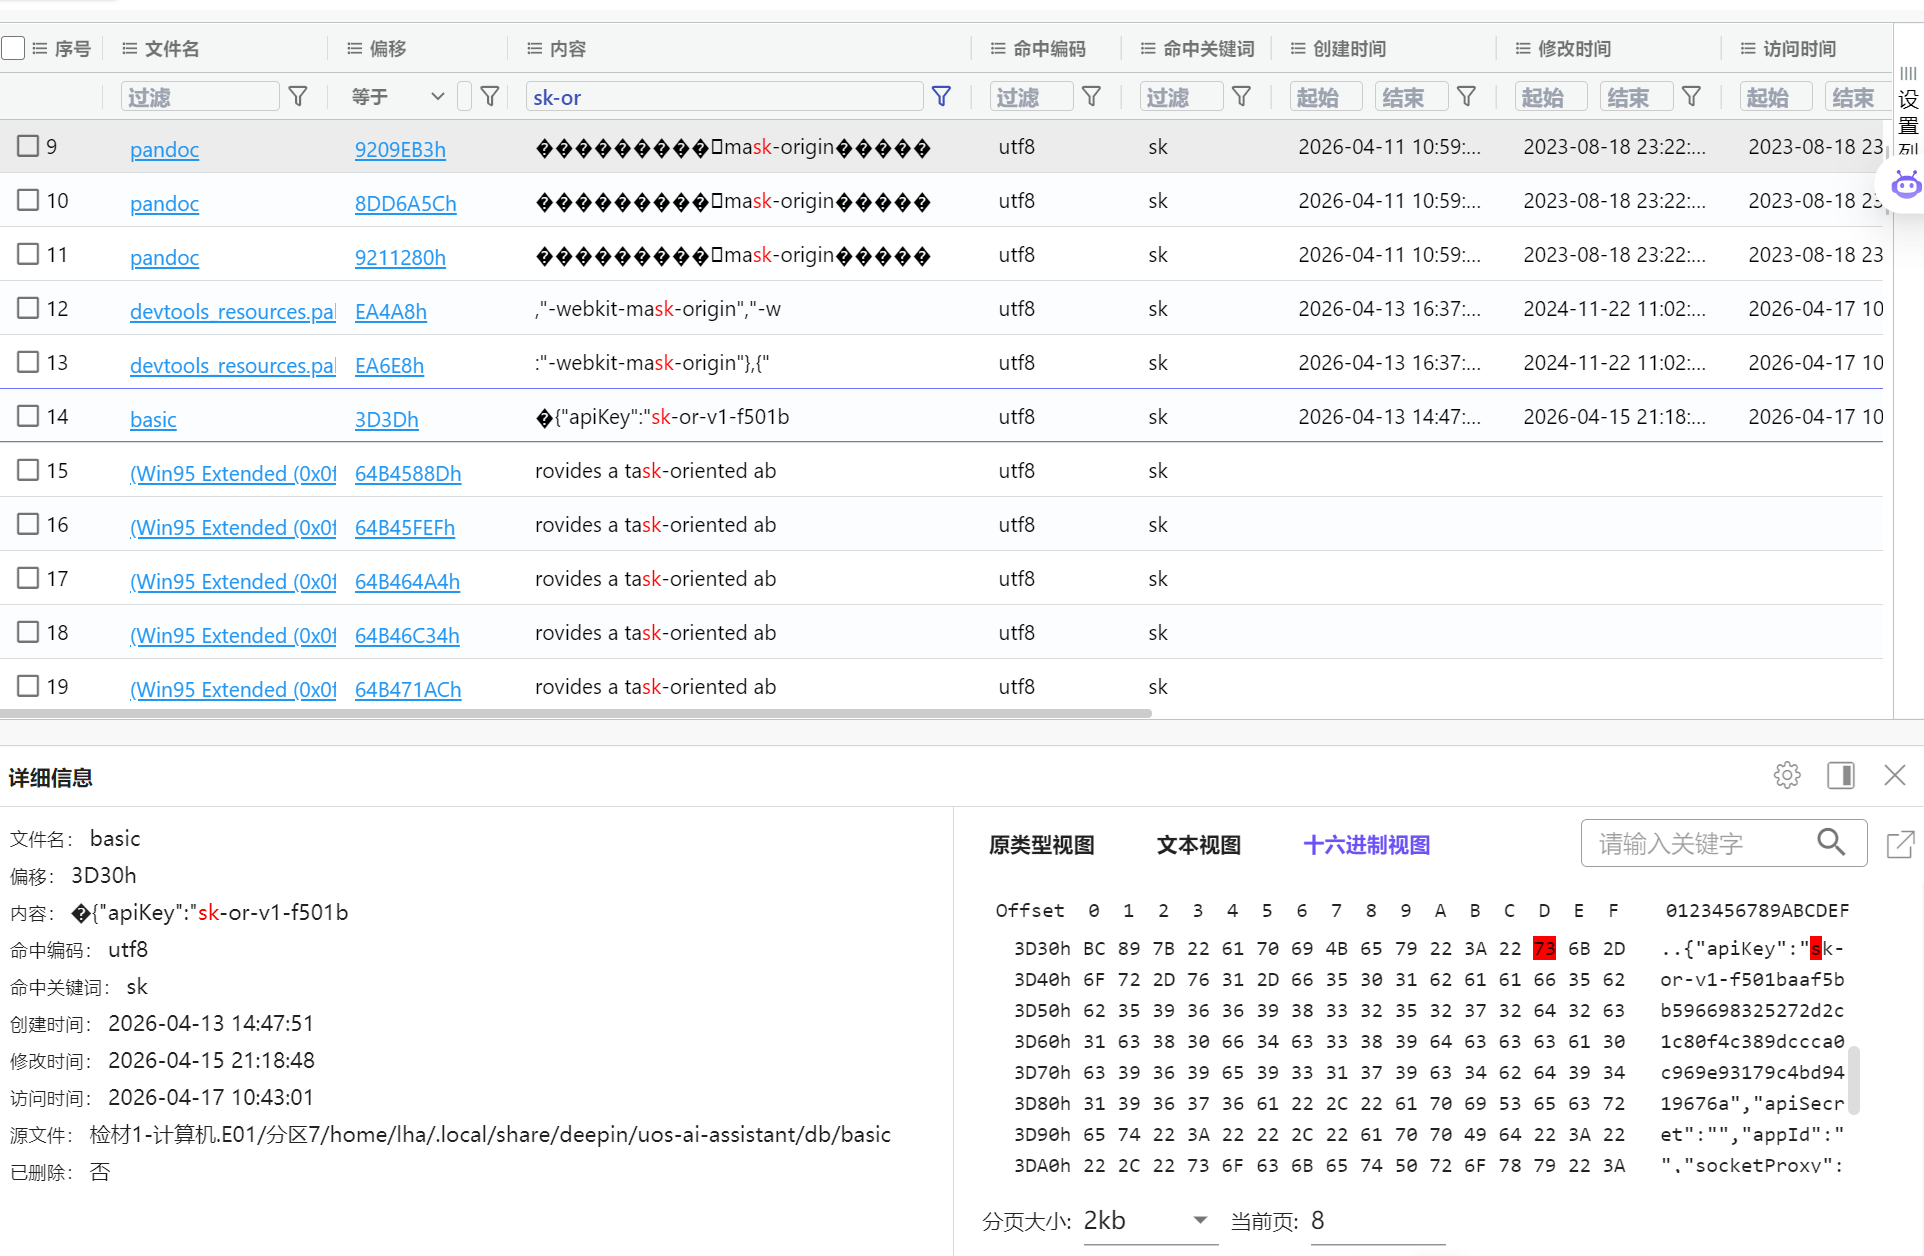
7. 分析计算机检材,李安弘电脑中AI软件当前使用的模型apiKey为 在历史记录里面点开可以找到 apikey,但是中间少一部分
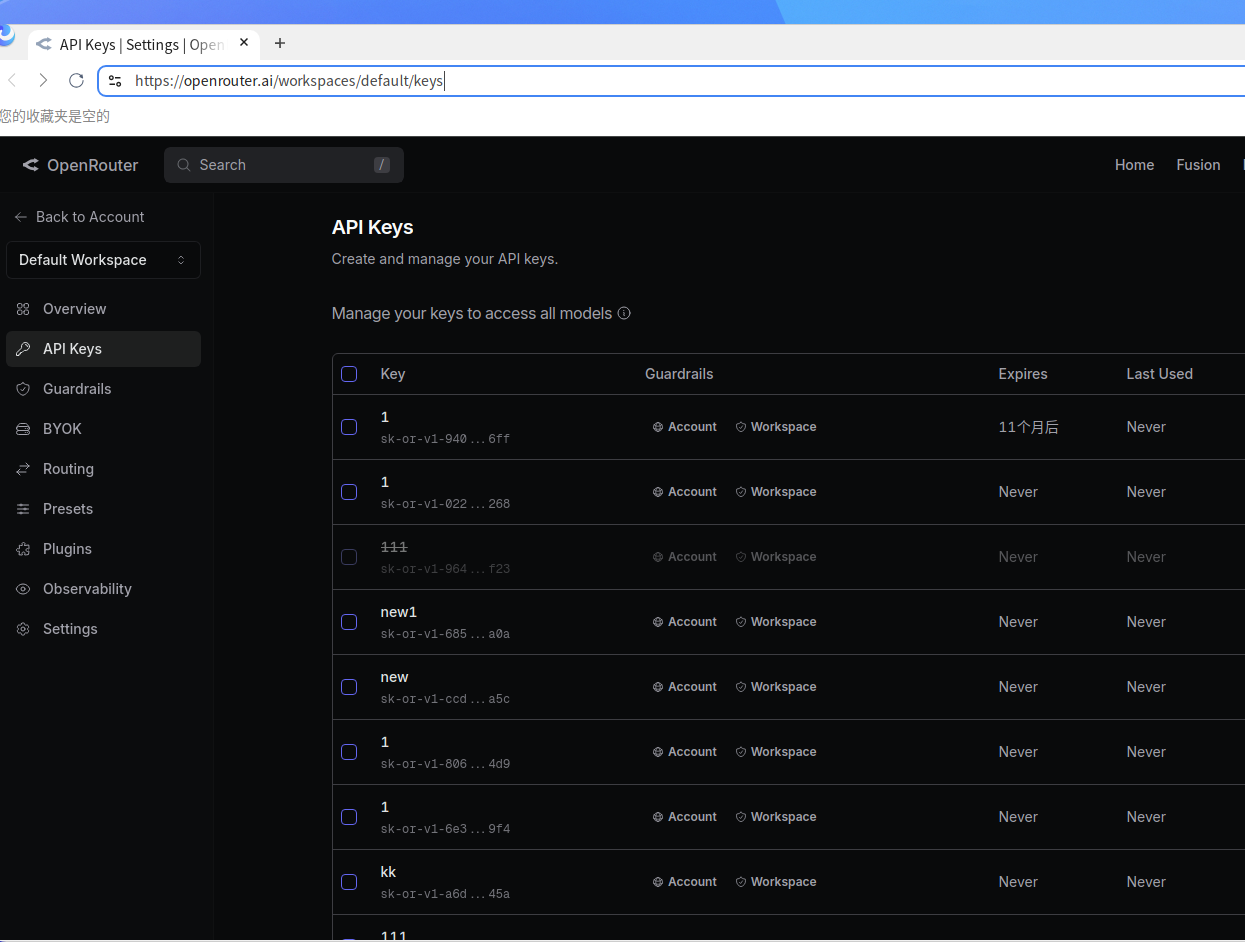
sk-or,直接全局搜索吧。后缀不对,不是完整的,点击偏移
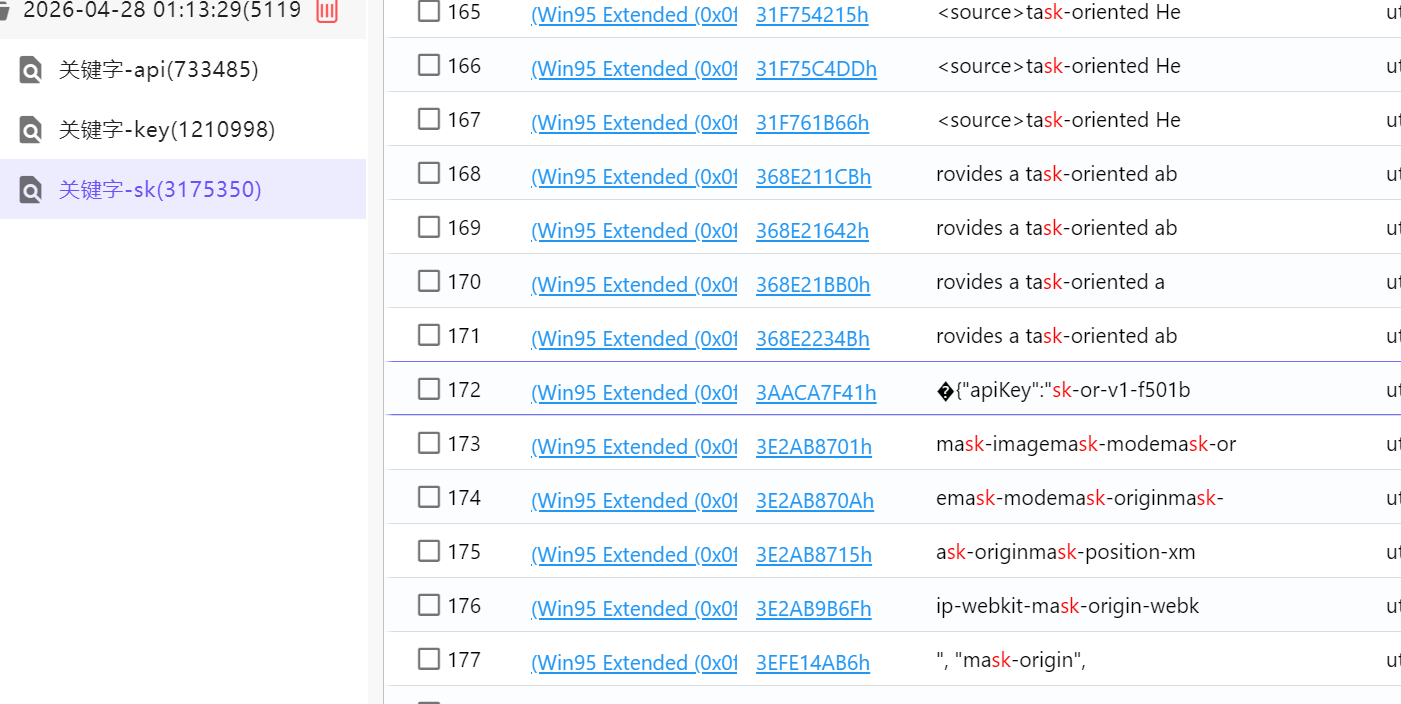
sk-or-v1-f501ba...676a
8. 分析计算机检材,李安弘电脑中勒索软件提供的解密服务联系方式为 计算机挂载时,会有一个 vc 加密的分区,然后队友说手机那里刚好有个密码,那就解密了。
里面是这样
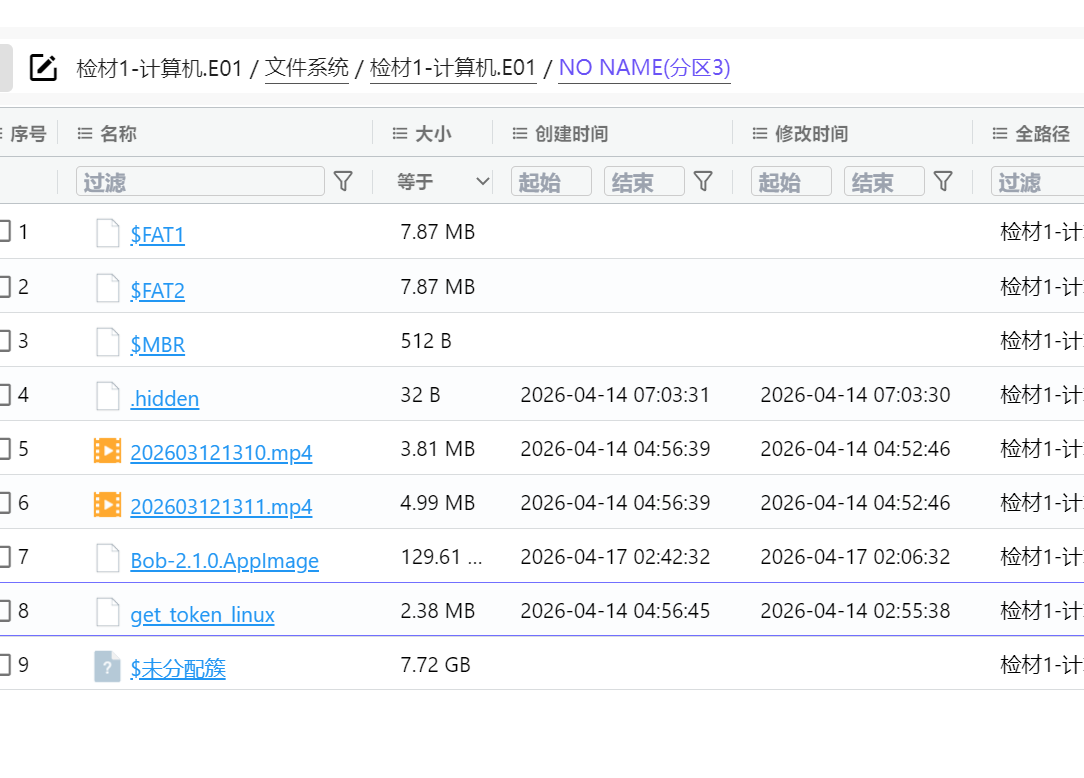
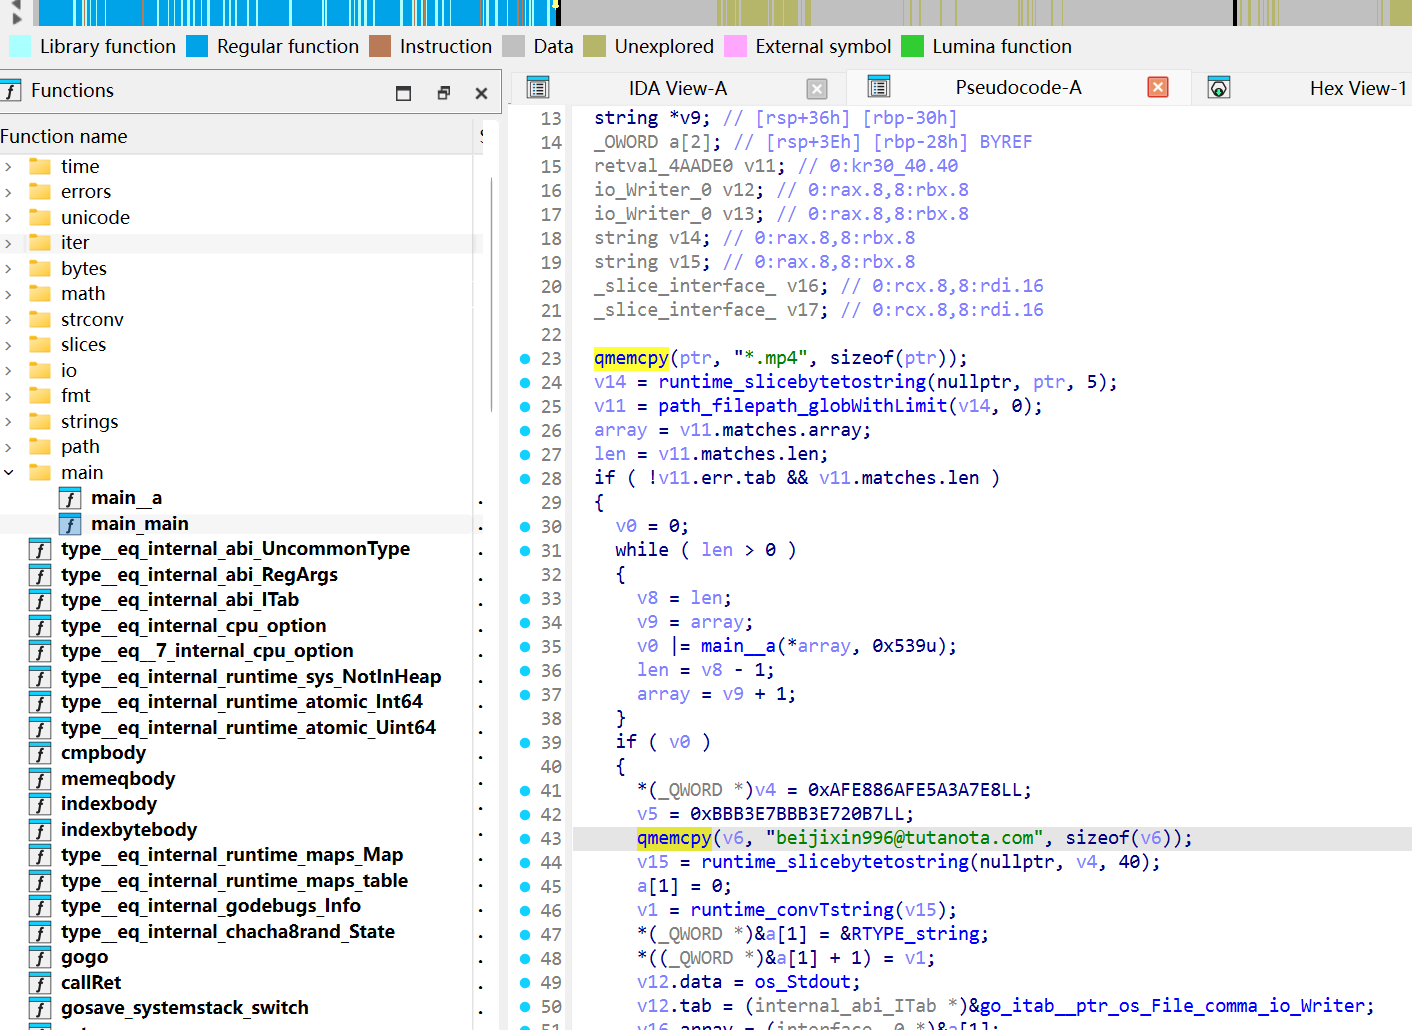
看到这个.hidden,就觉得不对劲,而且加密了肯定也与题目有关。查看这个 get_token_linux,发现是个 elf 文件,没想太多直接用 ida 分析,在主函数直接找到答案了
beijixin996@tutanota.com
9. 分析计算机检材,李安弘电脑中记录的存放黄金的保险柜编号是 根据 hidden 内容,应该就藏在这俩里面
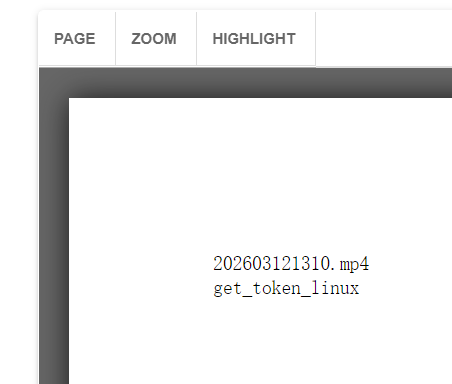
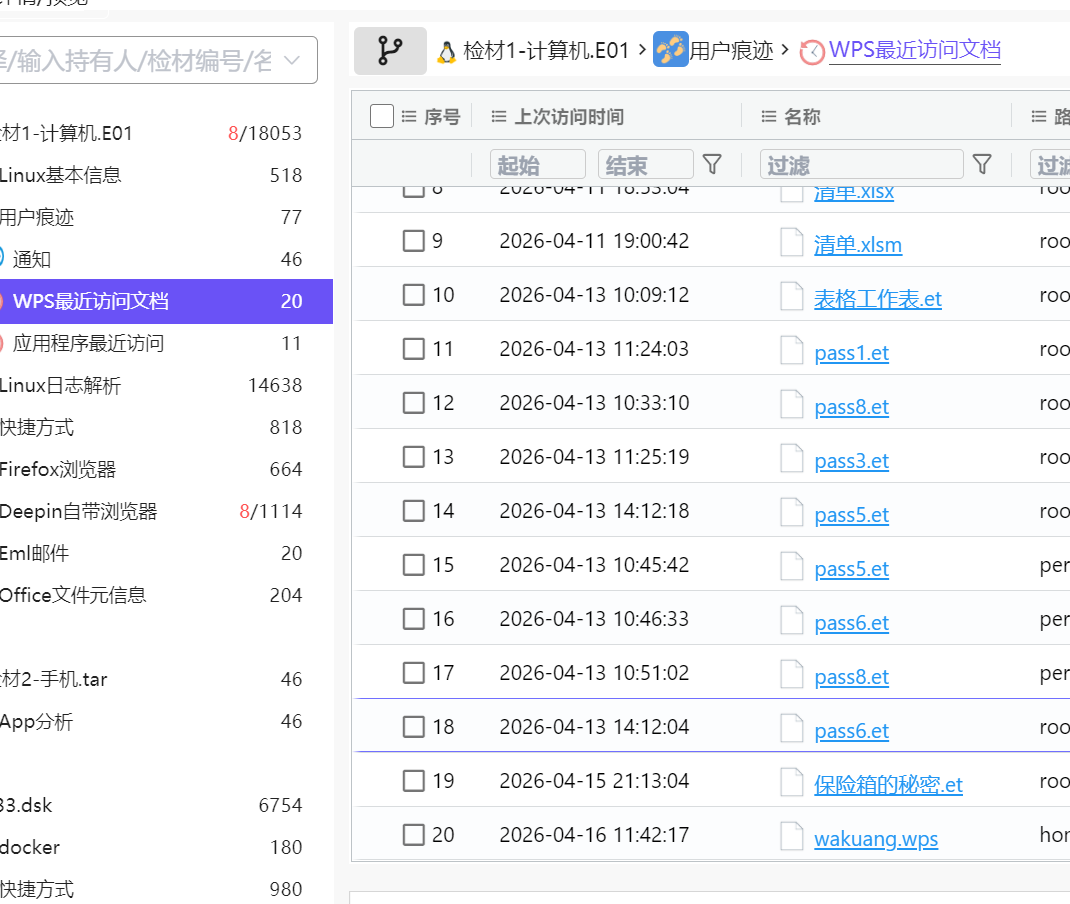
但是在最近文档里面看到了一堆 password 和保险柜的秘密,都是表格
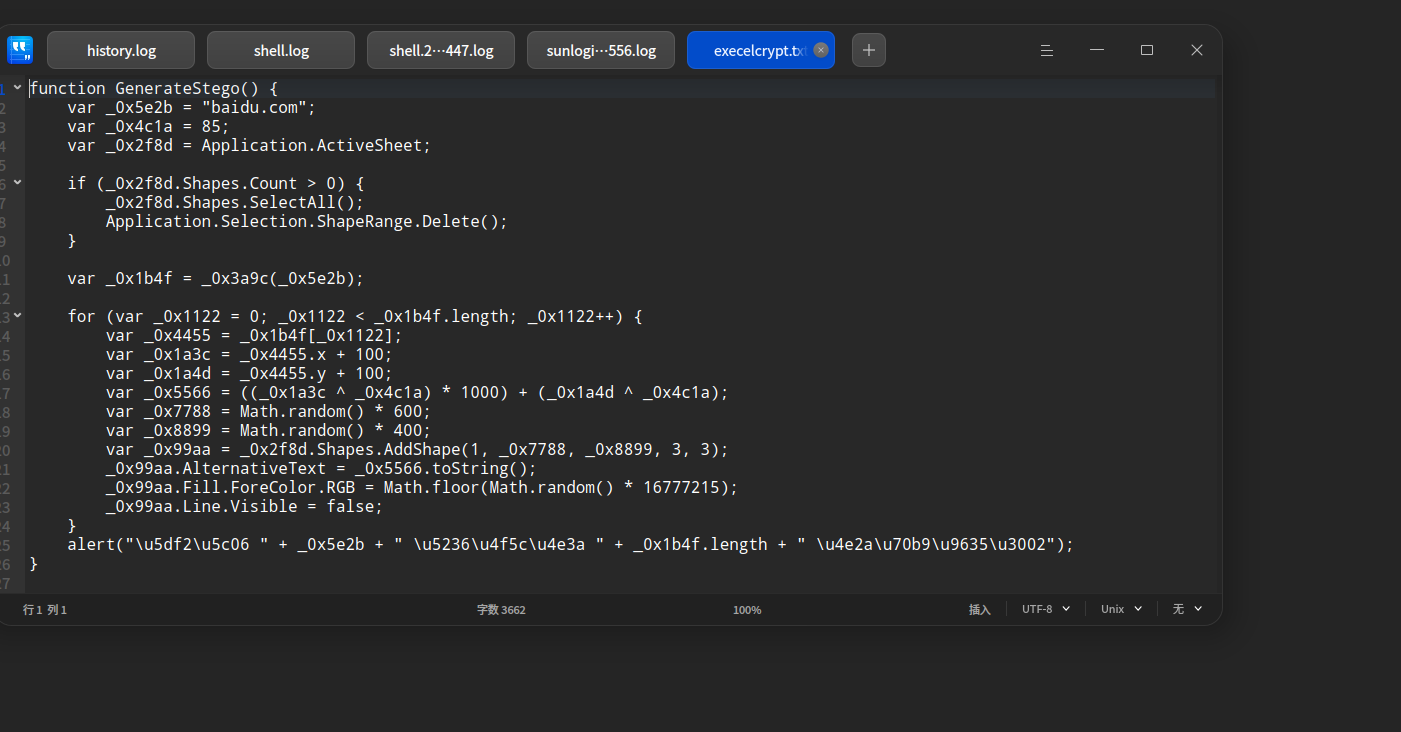
然后在电脑上找到了,像是加密原理的代码。而且浏览器记录也有他搜的表格加密的四种办法。
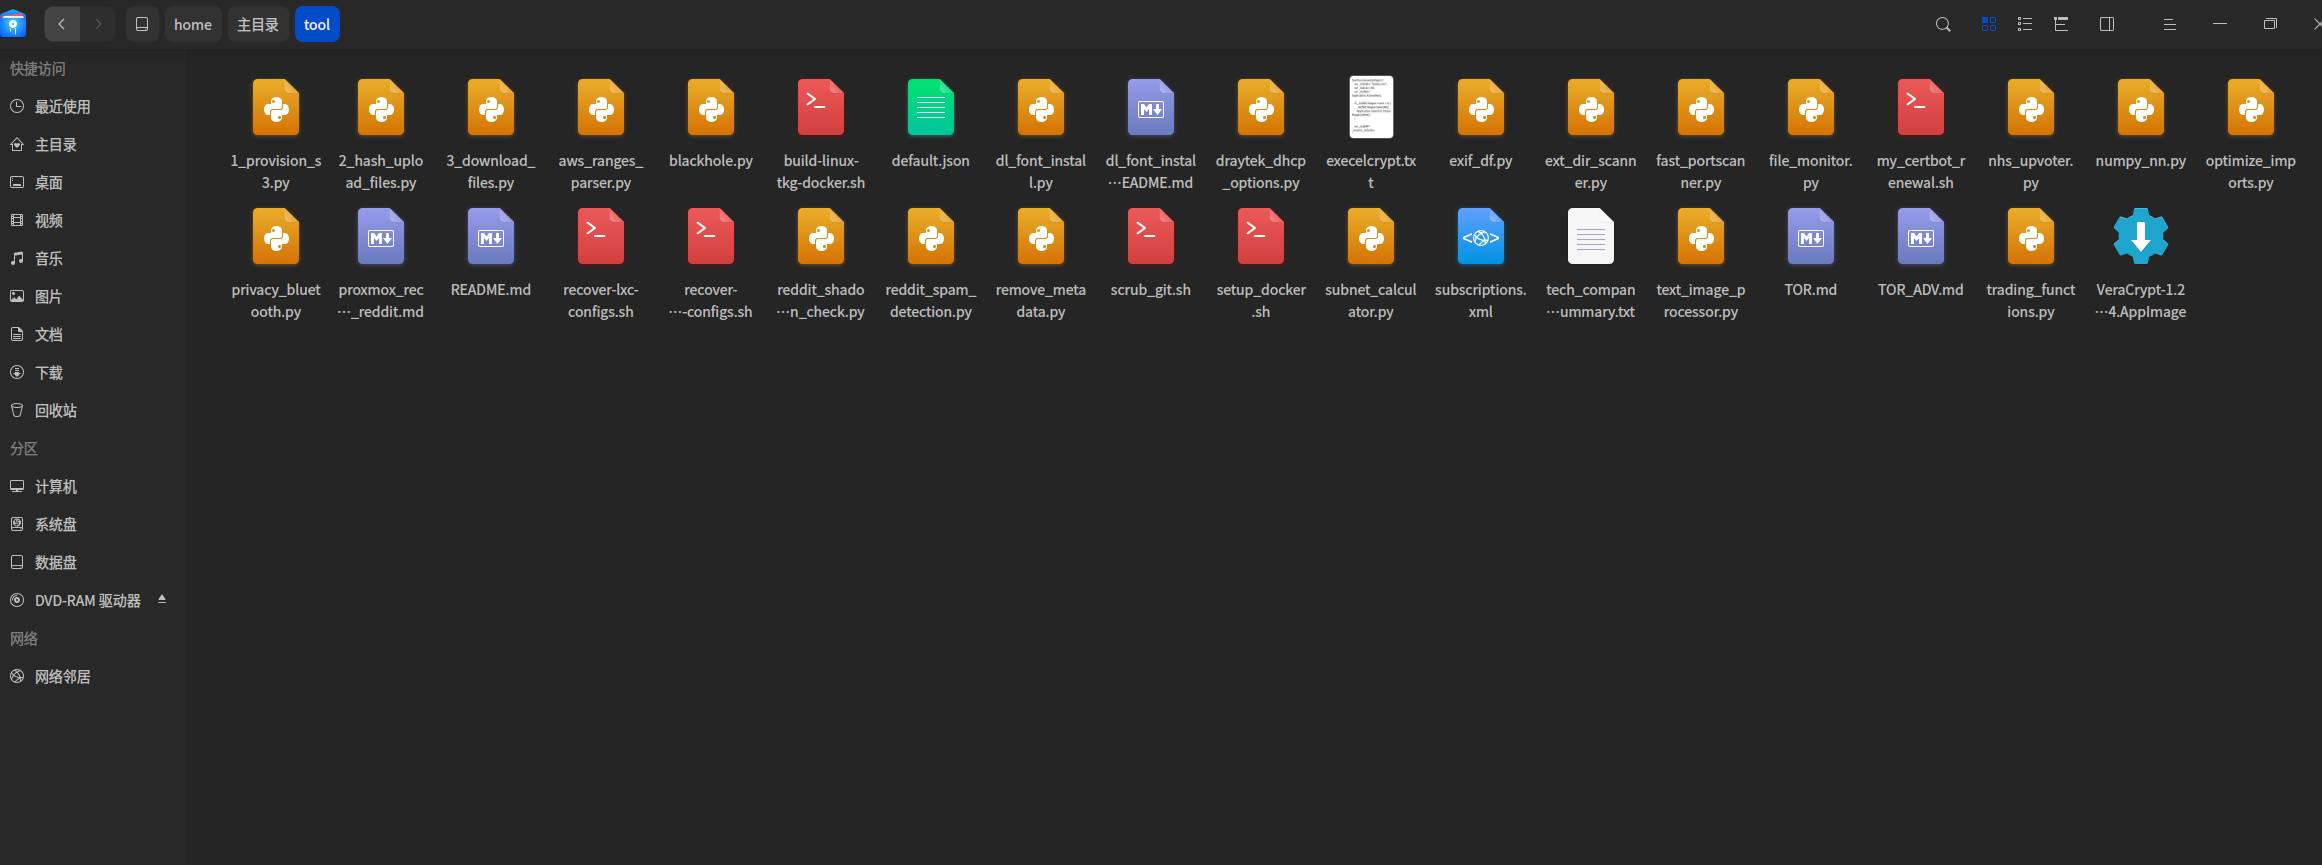
把 MP4,勒索软件给 ai,跑不出来
10. 分析计算机检材,李安弘电脑中记录的保险柜密码是 这个应该就是根据那个加密原理,以及保险柜密码.et 文件来解答。
然后再聊天记录也可以看到,是将 excel 加密了,搜了一下 vba
VBA(Visual Basic for Applications)是微软开发的一种宏编程语言,主要用于在 Office 应用程序(如 Excel、Word、Access、PowerPoint 等)中编写宏,实现自动化操作、数据处理、自定义功能等任务。 >
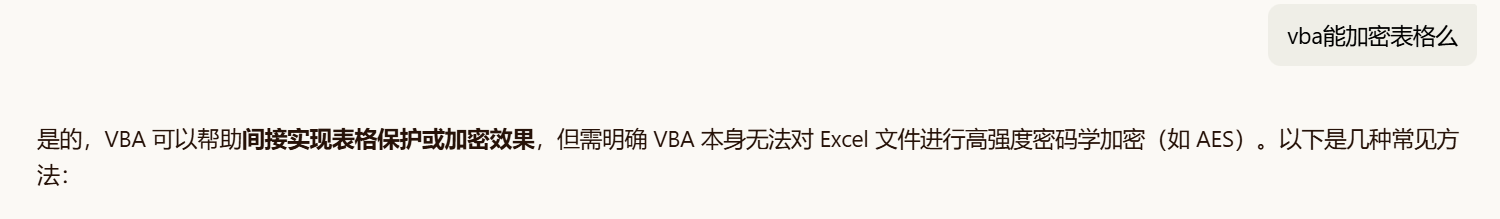
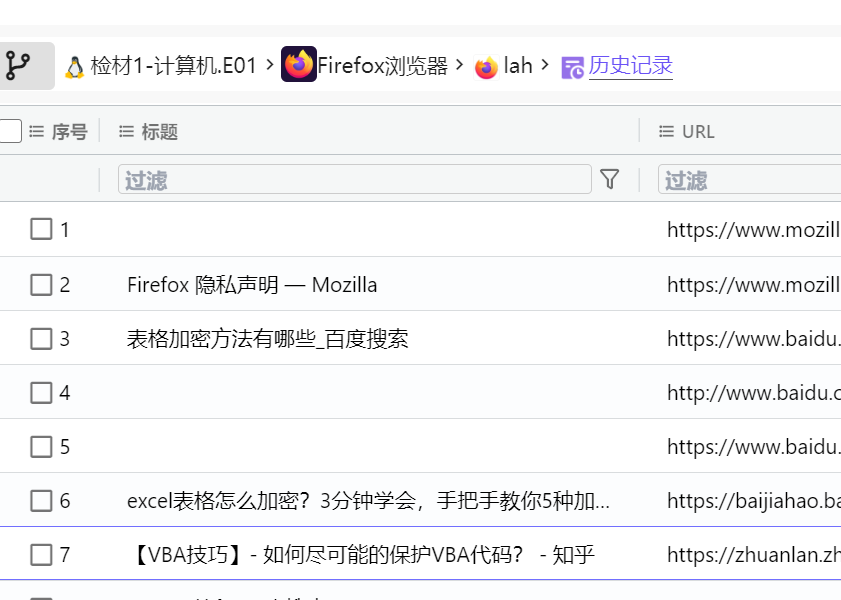
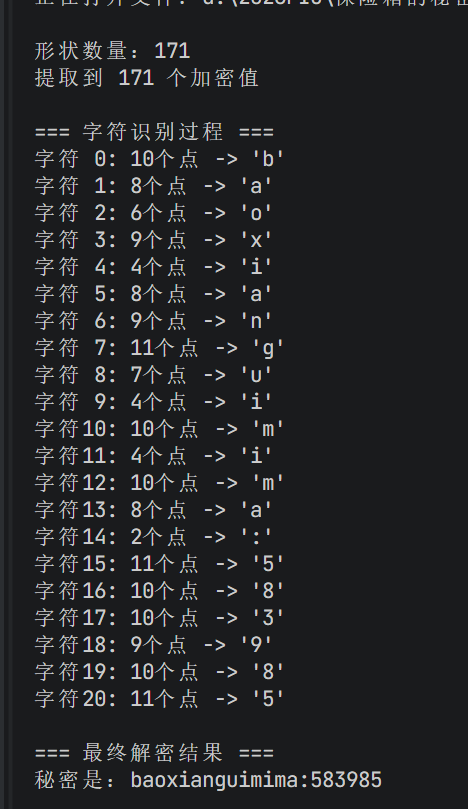
所以最后这两个文件喂给 ai,然后提示有 vba 加密
583985
手机
1.手机型号 文件系统里面,一点开就有个这个
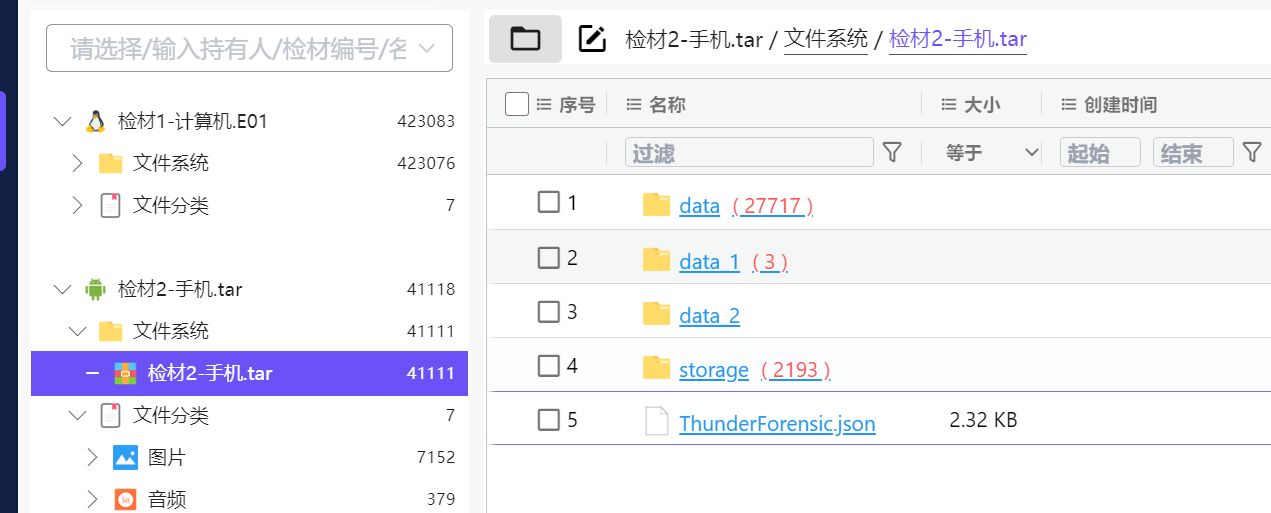
查看一下,Redmi Note 7 Pro
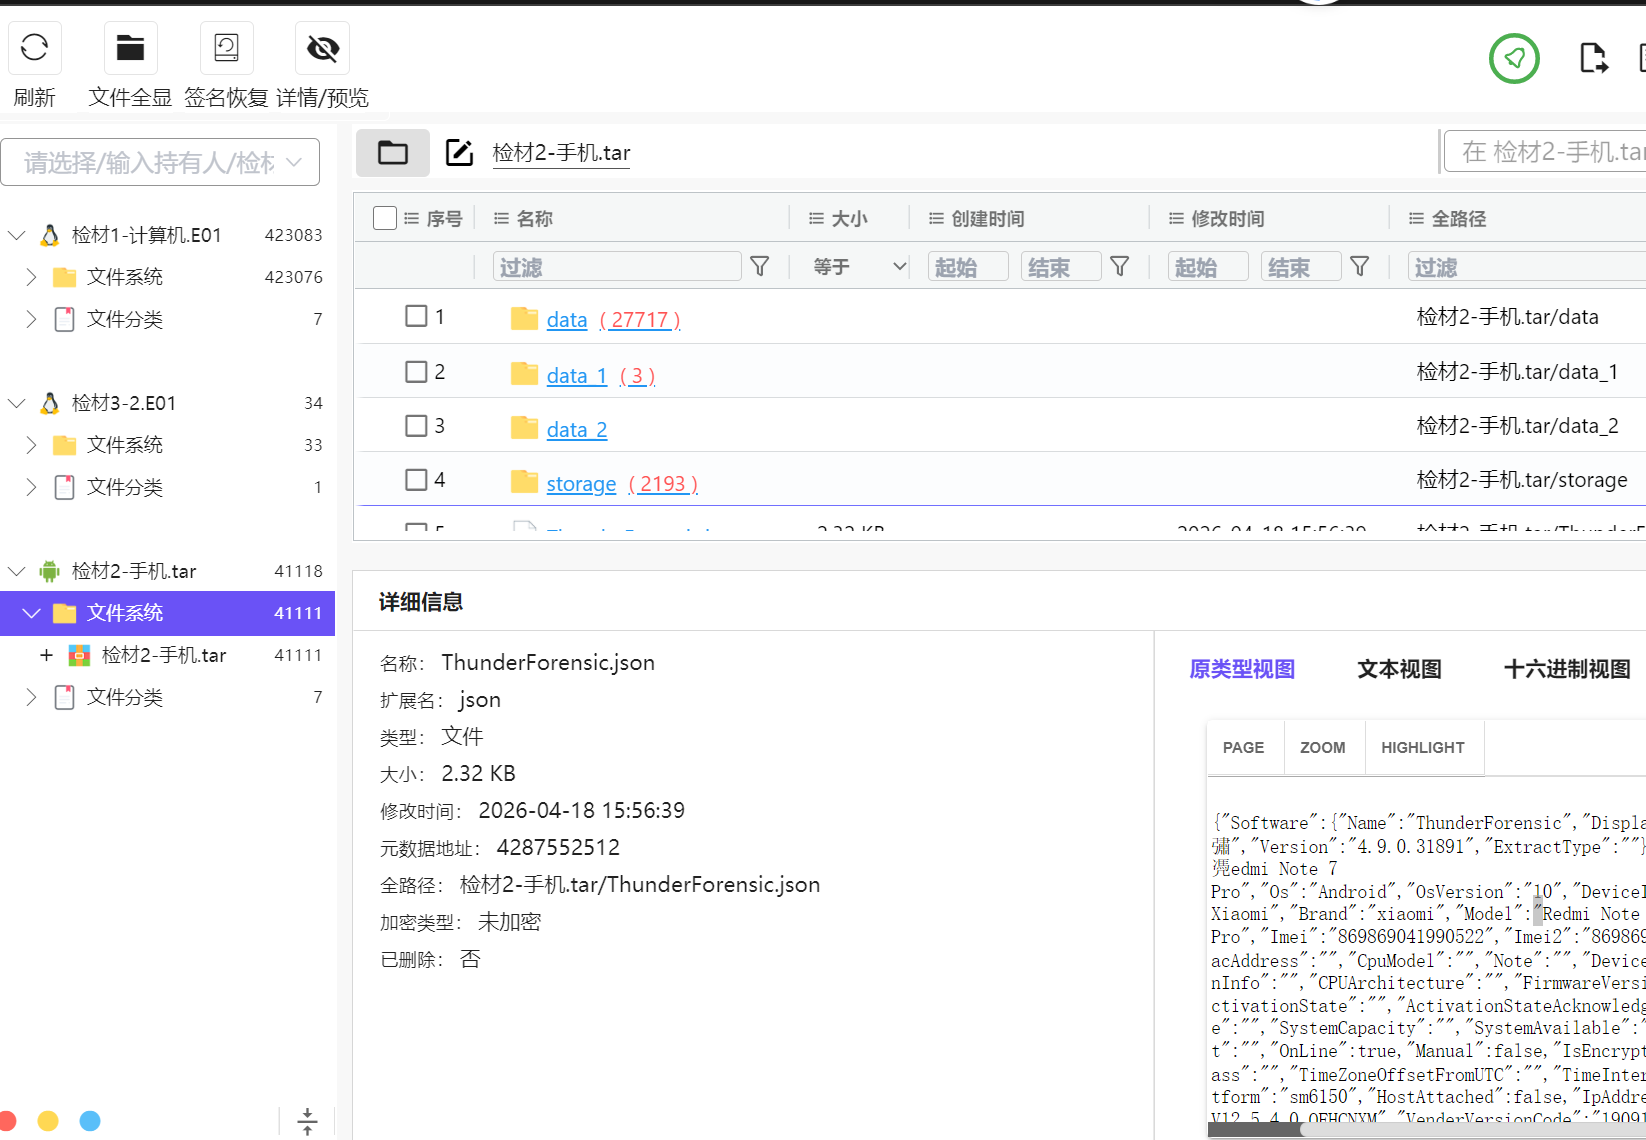
2.计划前往迪拜的日期 感觉可能放在笔记软件,在分析出来的 apk 中找不到,直接搜索 note,可以看到有这个包
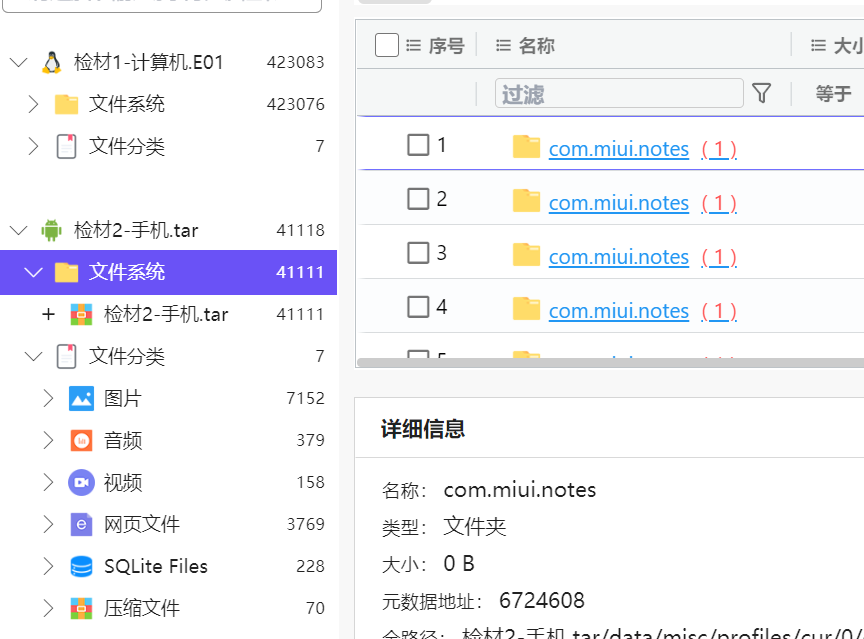
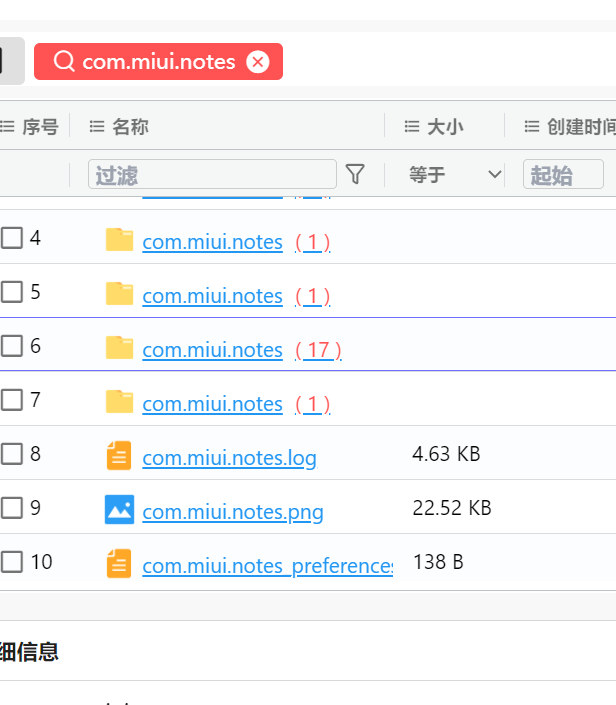
搜索这个包,选择数据多的
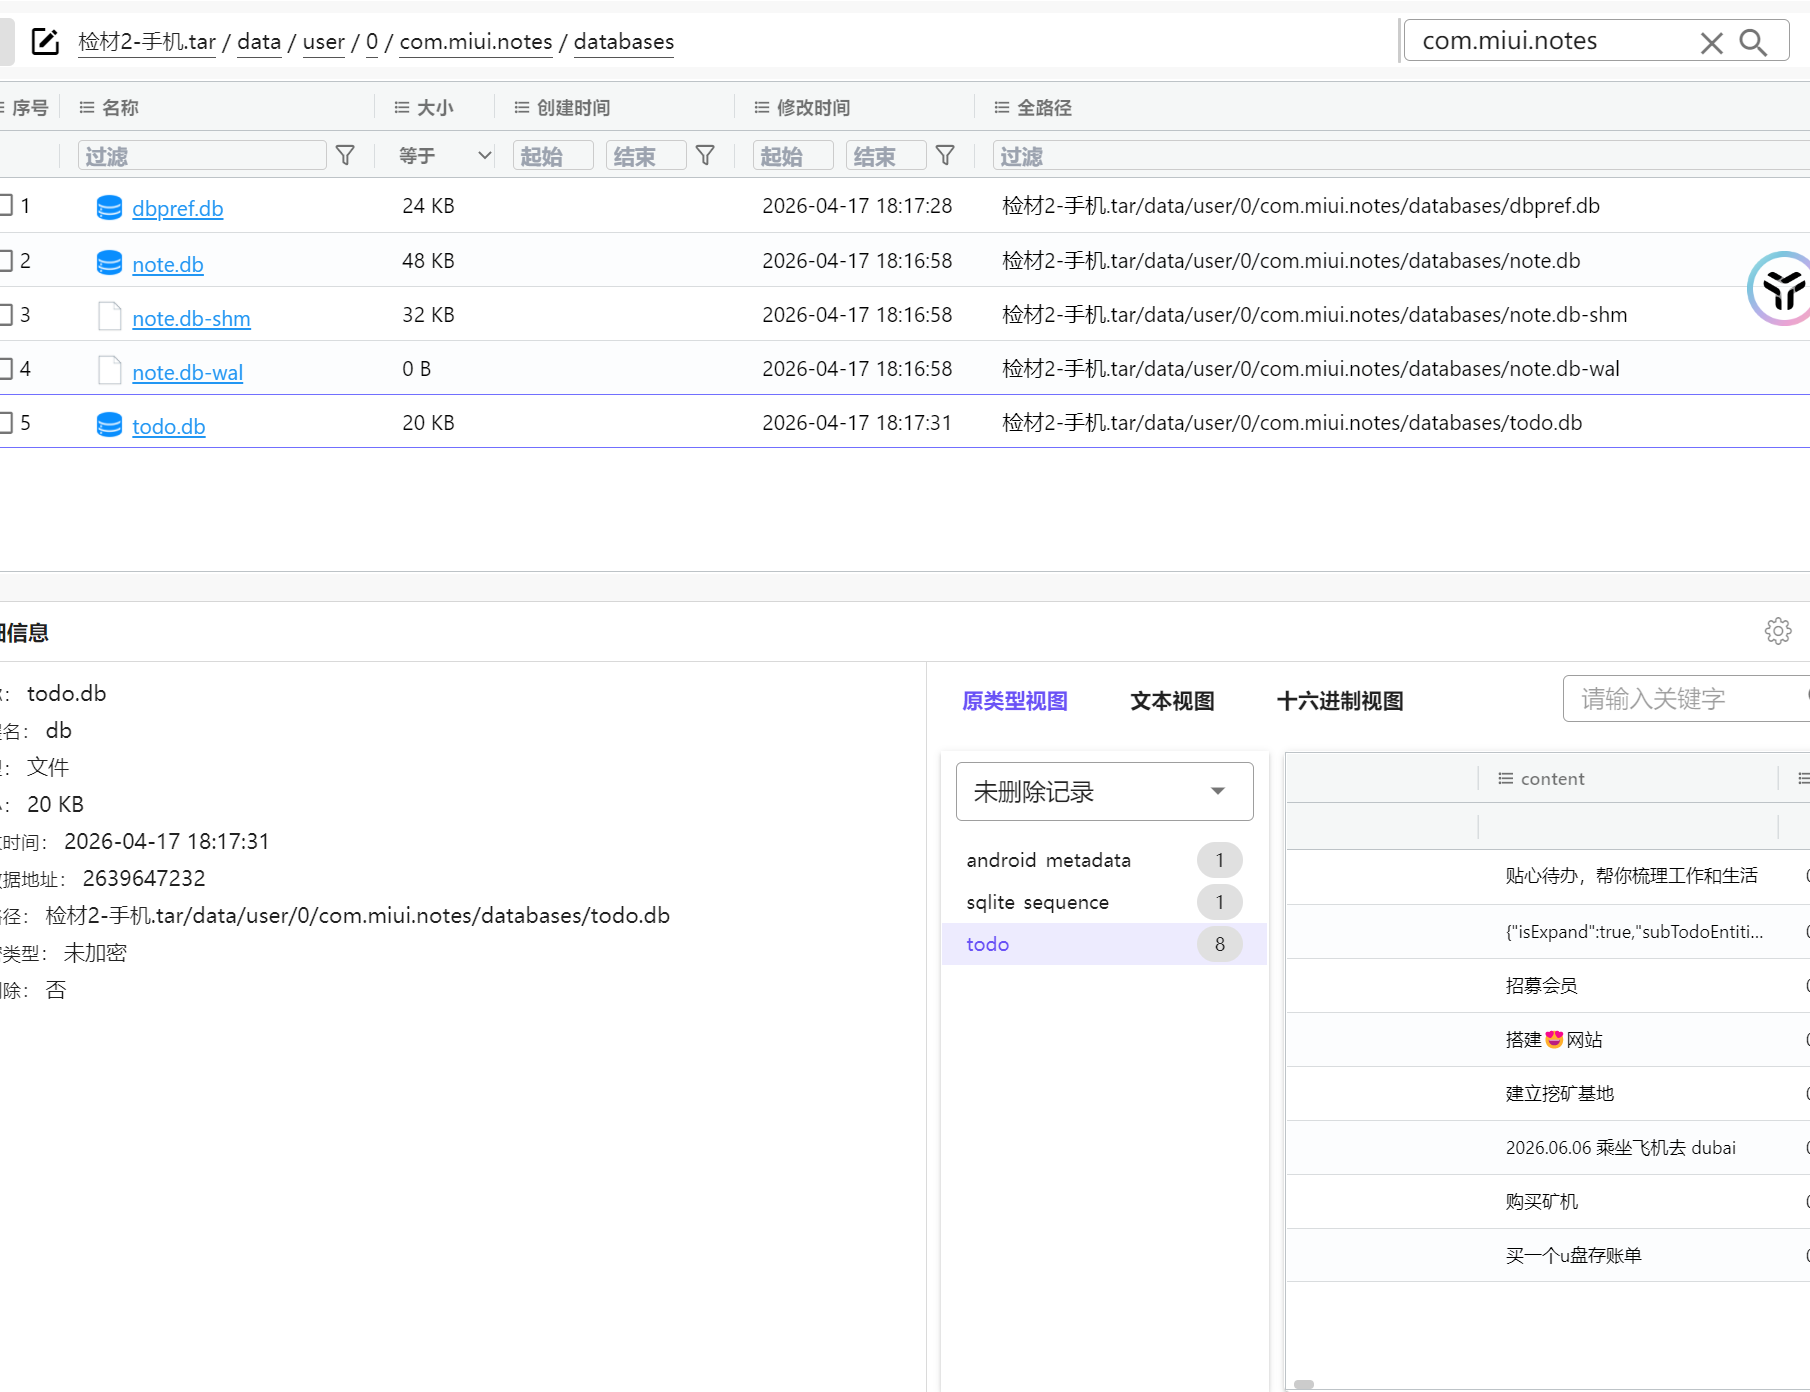
在数据库中2026.06.06
3.与网站搭建人员沟通所用 APP 的安装日期 在 packages.xml 里面,搜索 uu
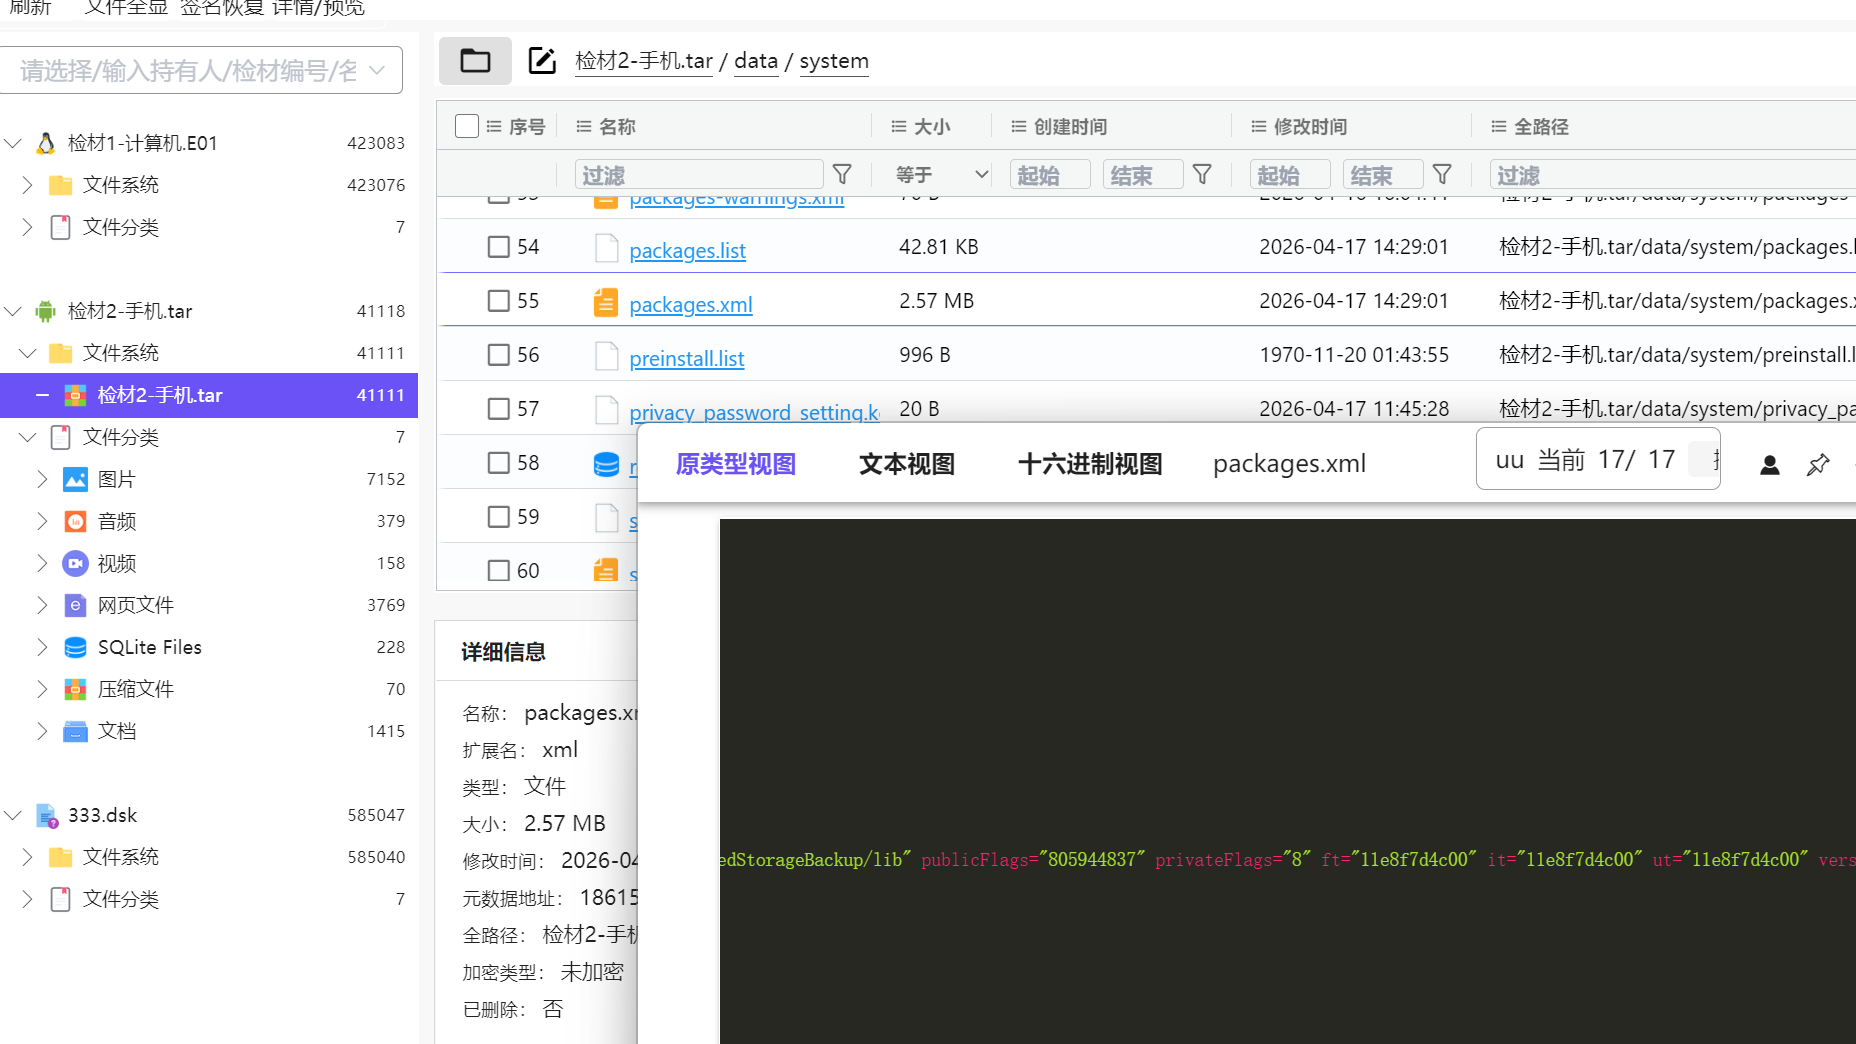
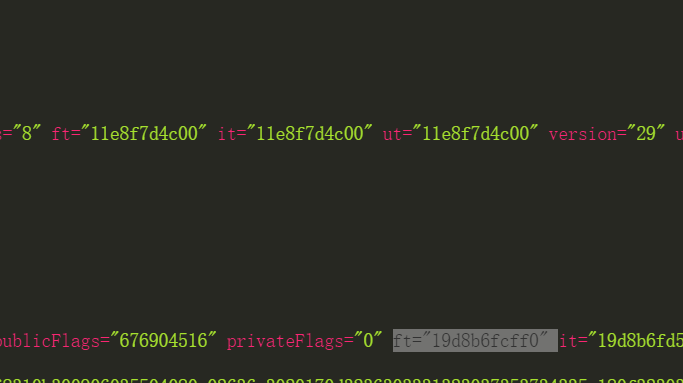
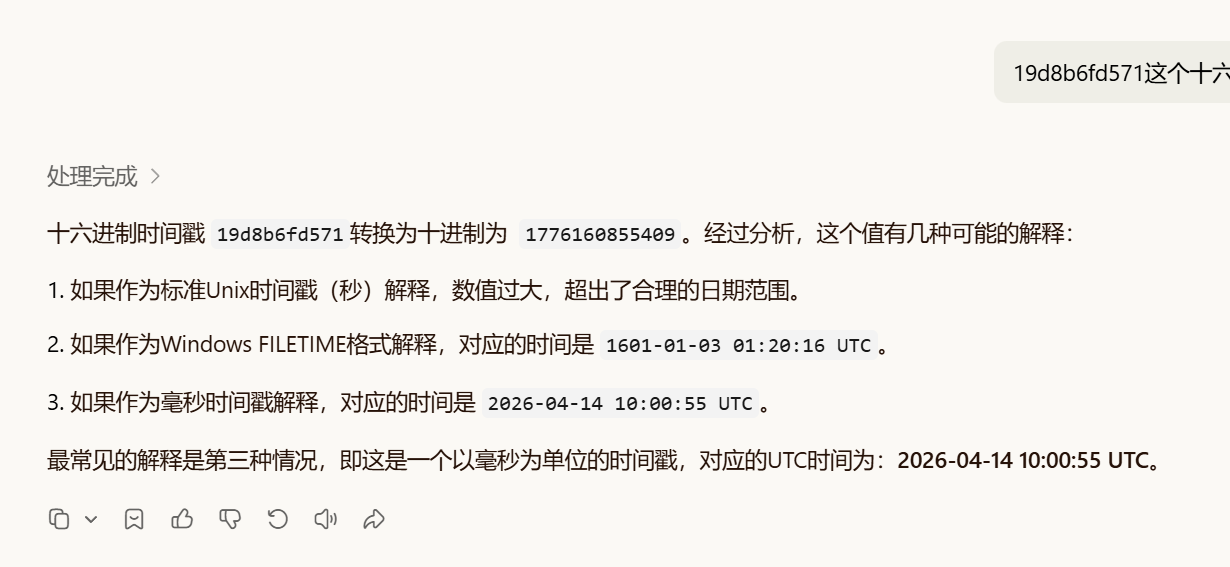
找到 it 字段(install time),是十六进制,转换一下19d8b6fd571
让 ai 转化为 utc 时间,2026-04-14 10:00:55
4.沟通所用 APP 的聊天数据库路径 在 apk 中,可以找到该 app,uuutalk
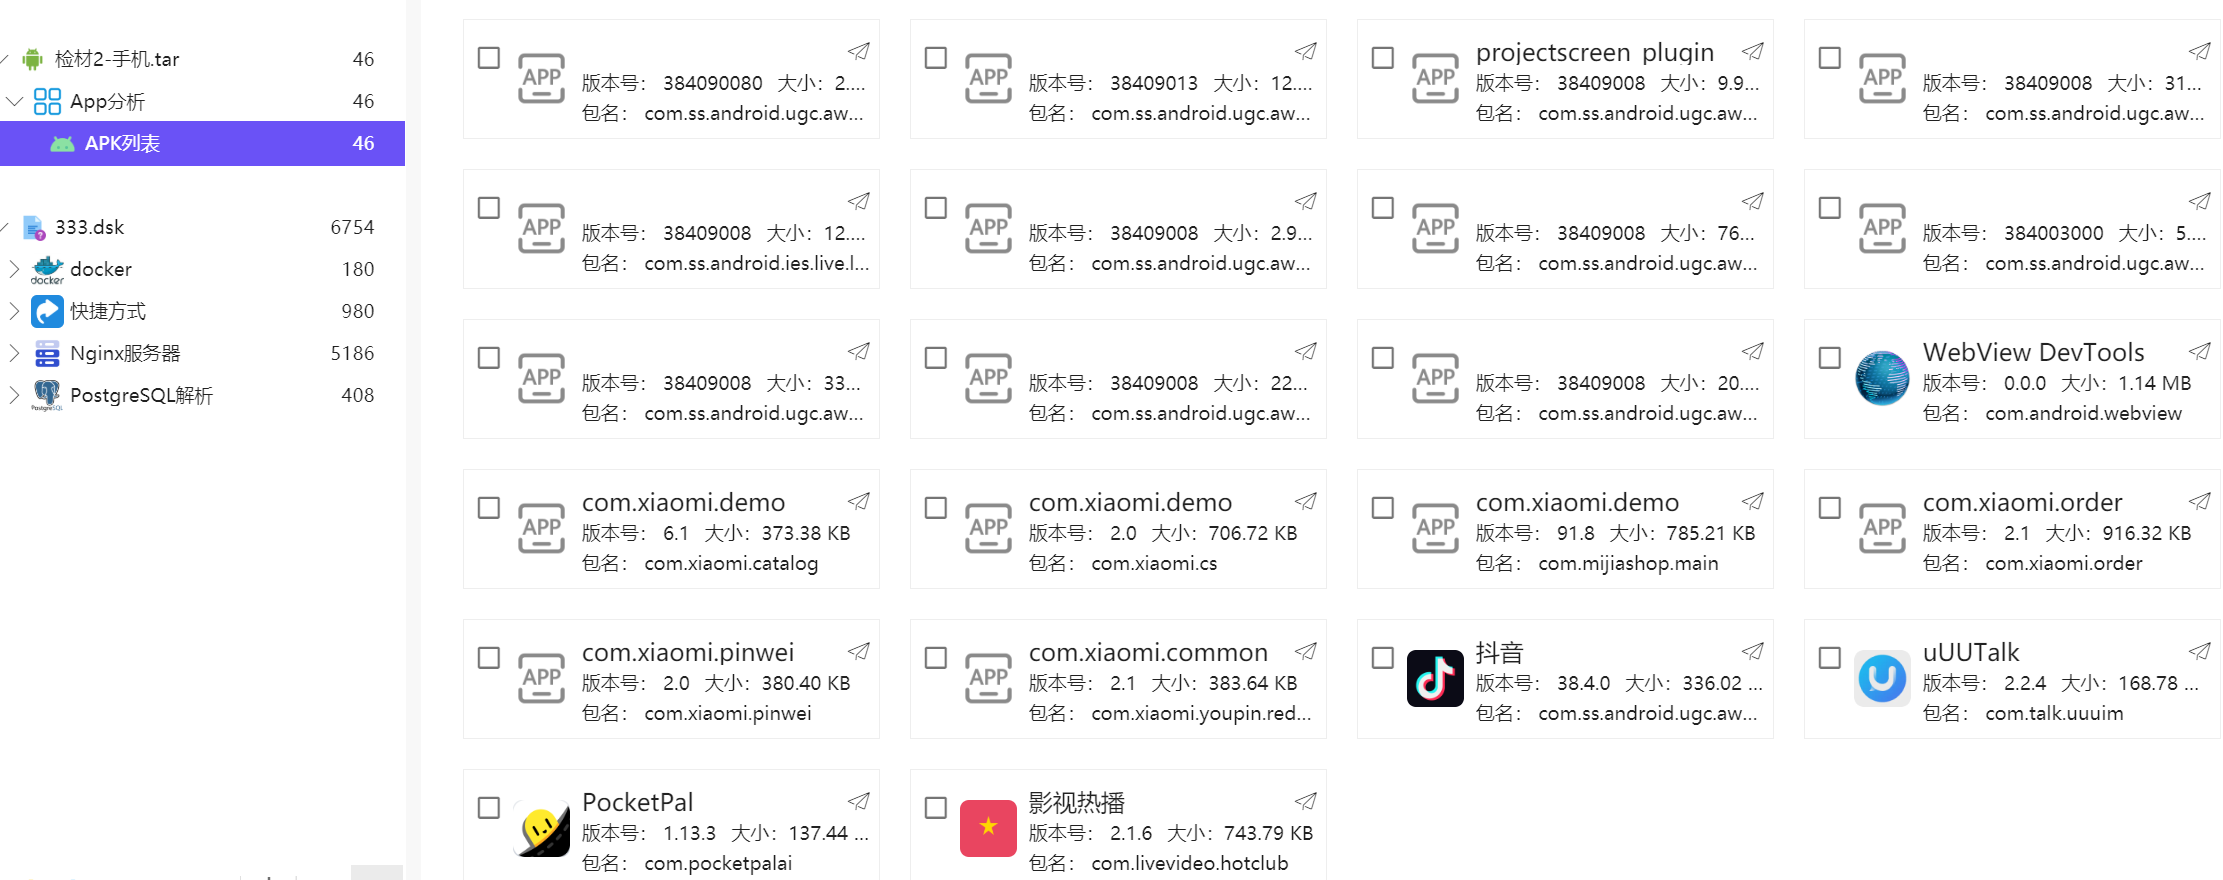
复制包名,搜索com.talk.uuuim
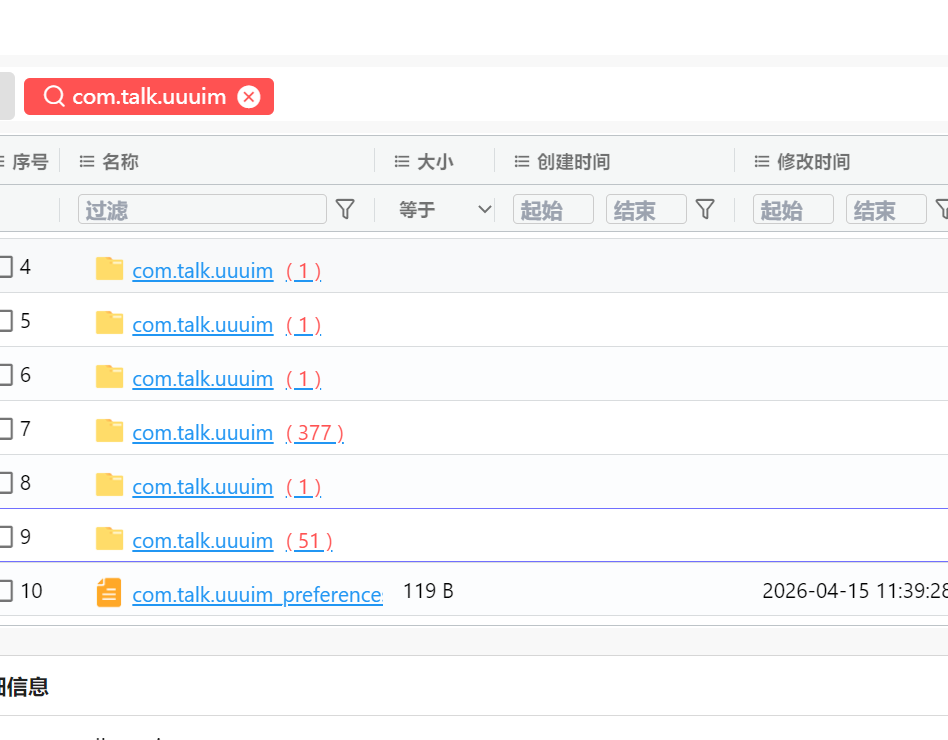
在这个 377,里面找到了这个,看起来不像是聊天对话